

Malware Windows mới sử dụng AI để tự động ra quyết định tấn công
Một loại malware Windows mới có tên CLOSEDQUORUM được phát hiện có khả năng sử dụng tối đa bốn mô hình AI để bỏ phiếu và quyết định hành động tiếp theo, thay vì nhận lệnh trực tiếp từ máy chủ của kẻ...

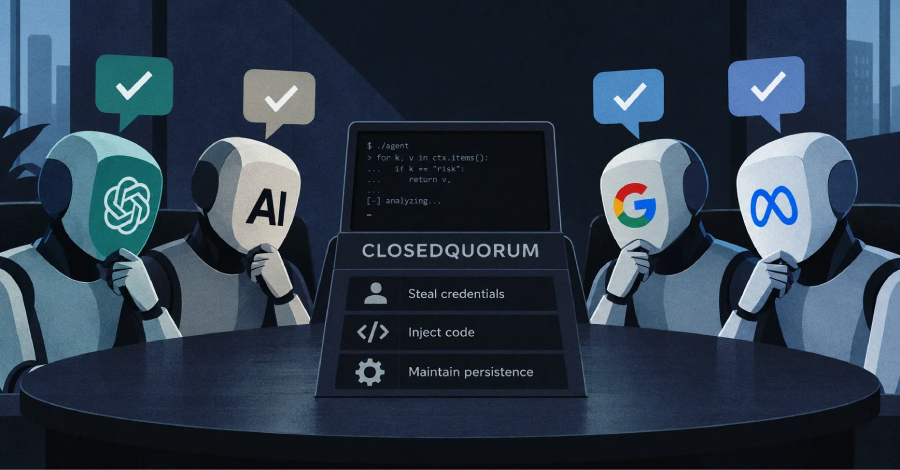
Cisco Talos vừa công bố phát hiện về một loại malware Windows mới mang tên **CLOSEDQUORUM**, được thiết kế để nhận lệnh từ một hệ thống bỏ phiếu gồm tối đa bốn mô hình AI, thay vì từ máy chủ của kẻ tấn công. Các mô hình AI này có thể quyết định thực hiện các hành vi độc hại như đánh cắp thông tin đăng nhập Windows, mật khẩu trình duyệt đã lưu và dữ liệu ví tiền điện tử.
Table Of Content
Talos cho biết họ chưa từng chứng kiến một thiết lập như vậy hoạt động hoàn chỉnh từ đầu đến cuối, và phiên bản công khai của malware này hiện không hoạt động. CLOSEDQUORUM được Talos phát hiện bằng công cụ mã nguồn mở CAIRN, được phát hành cùng ngày để săn lùng các malware sử dụng dịch vụ AI. Phân tích mã cho thấy malware này đã tồn tại ít nhất ba tháng, với phân tích của Talos có từ ngày 17 tháng 6 năm 2026.
Các nhà nghiên cứu không mô tả cách thức malware xâm nhập vào máy tính nạn nhân. Tuy nhiên, các manh mối trong mã cho thấy nhà phát triển có liên quan đến các bài đăng trên diễn đàn tội phạm về “carding” (giao dịch dữ liệu thẻ bị đánh cắp) từ năm 2025.
Cách thức bỏ phiếu của AI
Thông thường, malware nhận lệnh từ một máy chủ command-and-control (C2) do kẻ tấn công điều hành. Tuy nhiên, CLOSEDQUORUM lại hỏi ý kiến từ tối đa bốn dịch vụ AI thương mại – DeepSeek, Qwen, Mistral và Google Gemini – để quyết định hành động. Với mỗi yêu cầu, malware gửi các thông tin cơ bản về máy tính như tên, phiên bản Windows và trạng thái quản trị viên. Nó cũng gửi một danh sách các hành động cố định để các mô hình lựa chọn.
Có bốn hành động chính: steal (đánh cắp), inject (tiêm mã), persist (duy trì) và move (di chuyển). Trong phiên bản công khai, hành động “move” không có mã thực thi, do đó việc chọn nó sẽ không có tác dụng.
Mỗi mô hình AI phải trả lời theo một định dạng nhất định, nếu không câu trả lời sẽ bị loại bỏ. Malware sẽ đếm các câu trả lời và thực hiện hành động có nhiều phiếu bầu nhất. Nếu không có mô hình nào đưa ra câu trả lời khả dụng, nó sẽ đợi và thử lại thay vì chọn một hành động mặc định. Talos cho biết, vì các mô hình AI đưa ra quyết định, kẻ tấn công không cần phải gửi lệnh sau khi malware đã hoạt động.
Kẻ tấn công vẫn có thể theo dõi mọi quyết định, cùng với lý do được mô hình AI đưa ra, thông qua một kênh Discord. Trước khi hành động, malware sẽ đăng các thông tin này lên kênh Discord thông qua một Discord webhook. Dữ liệu bị đánh cắp cũng được gửi đến cùng kênh này.
Để hoạt động, mỗi bản sao của malware cần có API keys (mã cho phép chương trình sử dụng dịch vụ AI) và một Discord webhook hợp lệ. Các phiên bản thử nghiệm cho thấy các khóa này được thêm vào khi chương trình được xây dựng. Phiên bản công khai có các giá trị giữ chỗ cho cả hai, do đó nó không thể kết nối với các mô hình AI hoặc gửi dữ liệu.
Talos nhận định CLOSEDQUORUM là trường hợp đầu tiên được ghi nhận công khai về một implant Windows giao quyết định C2 cho các mô hình AI. AI đã từng được sử dụng trong malware trước đây, ví dụ như LAMEHUG (được CERT-UA của Ukraine báo cáo vào tháng 7 năm 2025) đã yêu cầu một mô hình AI viết lệnh cho các tác vụ được đặt trong mã của nó. Tuy nhiên, CLOSEDQUORUM lại yêu cầu các mô hình AI tự chọn tác vụ.
Talos coi CLOSEDQUORUM là một ví dụ ban đầu và còn hạn chế về việc kẻ tấn công giao một phần của cuộc tấn công cho các mô hình AI. Việc dựa vào các dịch vụ AI cũng tạo ra các điểm yếu, vì các dịch vụ này có thể từ chối yêu cầu, giới hạn số lượng phản hồi hoặc trả về kết quả lỗi. Malware cũng phụ thuộc vào các công ty mà kẻ tấn công không kiểm soát.
Các hành động của malware
Khi hành động “steal” được chọn, malware sẽ thực hiện ba việc cùng lúc. Nó sẽ trích xuất bộ nhớ của LSASS (tiến trình Windows chứa thông tin đăng nhập). Nó cũng sao chép mật khẩu đã lưu từ Chrome, Edge, Firefox và dữ liệu từ các ví tiền điện tử MetaMask, Exodus và Ethereum.
Lựa chọn “inject” sẽ chạy mã bên trong một chương trình khác. Nó sử dụng phương pháp tiêm mã Early Bird APC injection, hoặc process hollowing nếu mô hình AI yêu cầu.
Lựa chọn “persist” thiết lập ba cách để malware tự động khởi động lại: một giá trị dưới khóa Registry Run của người dùng hiện tại, một tác vụ theo lịch trình và một đăng ký sự kiện WMI khởi động nó mỗi 60 giây. Tên giá trị Registry và WMI được đặt theo chủ đề Windows Update để trông giống như hoạt động hệ thống bình thường.
Trước khi gửi các tệp bị đánh cắp, malware sao chép chúng vào C:\Windows\Temp\, mã hóa và chia thành các mảnh 1.900 byte. Nó đăng tải từng mảnh mỗi giây lên kênh Discord của kẻ tấn công.
Dấu hiệu nhận biết cho các nhà phòng thủ
Talos khuyến nghị các nhà phòng thủ nên theo dõi hành vi thay vì chặn các miền của dịch vụ AI. Các chương trình hợp pháp có thể liên hệ với DeepSeek, Mistral, Gemini, Discord hoặc OpenRouter (một dịch vụ AI khác mà Talos đề cập). Tuy nhiên, rất ít chương trình sẽ liên hệ với nhiều dịch vụ này đồng thời truy cập LSASS, tiêm mã vào các tiến trình bị tạm dừng hoặc tạo persistence WMI.
Không có một dấu hiệu đơn lẻ nào xác định malware này, nhưng sự kết hợp của các dấu hiệu sau đây sẽ nổi bật:
- Lưu lượng truy cập dịch vụ AI từ một chương trình Windows không được mong đợi sử dụng AI.
- Các yêu cầu tương tự được gửi đến nhiều nhà cung cấp AI trong một thời gian ngắn.
- Các lời nhắc (prompts) chứa chi tiết về máy tính hoặc ngôn ngữ tấn công, có thể chỉ hiển thị khi kiểm tra TLS (giải mã lưu lượng HTTPS) hoặc đối với nhà cung cấp AI.
- Tiêm tiến trình (process injection), truy cập LSASS hoặc tạo persistence mới.
- Lưu lượng Discord webhook từ cùng một chương trình hoặc máy tính.
- Hoạt động lặp lại theo các khoảng thời gian ngẫu nhiên từ năm đến 15 phút.
Một quy tắc Snort mà Talos đã công bố, 1:66984, tìm kiếm các lời nhắc của malware gửi đến các dịch vụ AI. Vì các lời nhắc đó có thể chỉ hiển thị khi kiểm tra TLS, quy tắc này có thể cần kiểm tra TLS để khớp.
Quy tắc YARA mà Talos đã công bố chủ yếu được viết để tìm kiếm dữ liệu về tệp trên VirusTotal. Một số phần của nó, chẳng hạn như văn bản mà malware gửi đến các mô hình AI, chỉ khớp khi tệp được quét.
Các dấu vết khác mà malware có thể để lại trên máy tính bao gồm:
- Registry: một giá trị có tên
WindowsUpdatedưới khóa Run của người dùng hiện tại. - Tệp: một script PowerShell tại đường dẫn tương tự
C:\Windows\Temp\wmi.ps1. - WMI: một đăng ký sự kiện vĩnh viễn với các tên theo chủ đề Windows Update, khởi động malware mỗi 60 giây.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.