

Chuỗi lỗ hổng MikroTrick cho phép chiếm quyền điều khiển router MikroTik không cần mật khẩu
Một chuỗi hai lỗ hổng SSH trên RouterOS của MikroTik, được gọi là MikroTrick, đã cho phép kẻ tấn công chiếm toàn quyền quản trị các router MikroTik bị phơi nhiễm trên Internet mà không cần mật khẩu...

- Giọng nữ Bắc
Hai lỗ hổng SSH trên RouterOS của MikroTik, khi được kết hợp với nhau, đã tạo thành một chuỗi tấn công nguy hiểm mang tên **MikroTrick**. Chuỗi này cho phép kẻ tấn công giành quyền kiểm soát hoàn toàn các router MikroTik bị phơi nhiễm trên Internet mà không cần mật khẩu, khóa SSH hay quá trình xác thực hoàn chỉnh.
Table Of Content
Theo CERT Polska, chuỗi MikroTrick bao gồm một lỗi trạng thái SSH (**CVE-2026-67279**) và một lỗi chèn đối số trong quá trình đăng nhập RouterOS (**CVE-2026-86060**). Nhật ký tấn công cho thấy các vụ khai thác đã diễn ra ít nhất từ ngày 2 tháng 9, chỉ một ngày trước khi MikroTik phát hành các bản vá trong RouterOS 6.49.21, 7.23.4 và 7.24.2.
Trước đó, vào ngày 5 tháng 9, CERT Polska đã cảnh báo về việc kẻ tấn công đang lợi dụng các lỗ hổng RouterOS để chiếm quyền kiểm soát các thiết bị có dịch vụ SSH có thể truy cập từ mạng công cộng. Cảnh báo này đã xác nhận việc khai thác và khuyến nghị vá lỗi ngay lập tức, nhưng không nêu rõ hai lỗ hổng cụ thể nào đã tạo thành chuỗi tấn công hay cách chúng kết hợp.
Cách thức hoạt động của chuỗi tấn công
Giao thức SSH yêu cầu ba bước theo thứ tự: thiết lập kết nối mã hóa, xác thực người dùng, và sau đó mới cho phép client mở phiên làm việc và chạy lệnh. Server sẽ gửi một thông báo cụ thể (SSH_MSG_USERAUTH_SUCCESS) để xác nhận quá trình xác thực đã thành công.
**CVE-2026-67279** phá vỡ trình tự này. Nếu một client bắt đầu quá trình đàm phán lại khóa SSH trong bước xác thực, RouterOS dễ bị tổn thương sẽ chuyển thẳng sang giai đoạn thực thi lệnh khi quá trình đàm phán lại kết thúc, mà không cần xác nhận danh tính người dùng. Lỗ hổng này không tự tạo ra một phiên xác thực hay cấp bất kỳ đặc quyền nào, nhưng nó cho phép một client chưa được xác thực đạt đến giai đoạn mà lẽ ra phải yêu cầu đăng nhập hoàn chỉnh.
**CVE-2026-86060** biến quyền truy cập đó thành toàn quyền quản trị. RouterOS khởi chạy một chương trình đăng nhập (/nova/bin/login) nhận tên người dùng và cấp độ đặc quyền từ SSH daemon dưới dạng đối số dòng lệnh, mà không kiểm tra tên người dùng trước. Một giá trị bắt đầu bằng dấu gạch ngang (-) sẽ được coi là một tùy chọn chương trình thay vì một tên.
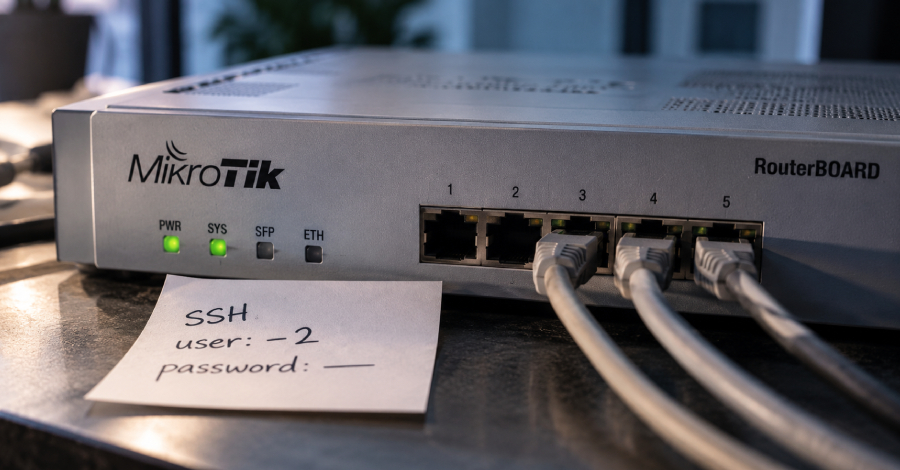
Kẻ tấn công gửi `-2` làm tên người dùng. Chương trình đăng nhập coi đây là một lệnh để đọc danh tính và cấp độ đặc quyền từ file descriptor 2, vốn trỏ đến terminal mà phiên SSH đã tạo. Thông qua kênh SSH, kẻ tấn công đã ghi sẵn một tên người dùng và giá trị đặc quyền đã chọn để có quyền truy cập quản trị đầy đủ vào terminal đó. Chương trình đăng nhập chấp nhận cả hai và mở một console với đầy đủ đặc quyền.
Bằng chứng khai thác trước khi có bản vá
Chuỗi tấn công này để lại một dấu vết đặc trưng trong nhật ký thiết bị: một lần đăng nhập thất bại cho người dùng `-2`. CERT Polska cho biết các nhật ký khớp với mẫu này đã xuất hiện trên diễn đàn MikroTik sớm nhất là vào ngày 2 tháng 9, một ngày trước khi các bản vá được cung cấp, và nhóm tin rằng chuỗi này đã bị khai thác trước khi MikroTik phát hành các bản sửa lỗi.
Một báo cáo chẩn đoán trên diễn đàn MikroTik cho thấy trình tự tấn công trên một thiết bị: xác thực bị từ chối cho `-2`, một lần đàm phán lại bắt buộc, chuyển sang giai đoạn kênh, và một yêu cầu exec cố gắng tạo một người dùng tên là `ops` với đầy đủ đặc quyền. Quá trình SSH đã gặp sự cố trước khi lệnh hoàn tất trên thiết bị đó.
Các báo cáo khác xác nhận rằng tài khoản `ops` đã được tạo thành công trên các thiết bị bị ảnh hưởng. Trong một số sự cố, CERT Polska đã tìm thấy việc tạo file chẩn đoán, sau đó là truyền dữ liệu đến một địa chỉ IP của kẻ tấn công, cho thấy mạnh mẽ rằng dữ liệu cấu hình đã được sao chép sang hạ tầng của kẻ tấn công.
Chuỗi MikroTrick là sự kết hợp của CVE-2026-67279 và CVE-2026-86060. Một số ấn phẩm đã nhầm lẫn khi đưa vào lỗ hổng thứ ba, CVE-2026-67276, mà CERT Polska cho biết là một lỗ hổng SSH riêng biệt cho phép kẻ tấn công giả mạo khóa RSA để đăng nhập với tư cách người dùng hiện có. Lỗ hổng này yêu cầu biết tên tài khoản và khóa công khai của nó, và chỉ cấp quyền truy cập vào tài khoản đó.
CISA đã thêm CVE-2026-86060 vào danh mục Known Exploited Vulnerabilities của mình vào ngày 10 tháng 9, độc lập xác nhận việc khai thác tích cực lỗ hổng chèn đối số này.
Chuỗi tấn công yêu cầu SSH phải có thể truy cập được từ phía kẻ tấn công. MikroTik cho biết cấu hình mặc định của họ không phơi nhiễm SSH ra Internet, nhưng các quản trị viên đã thay đổi quy tắc tường lửa hoặc quản lý thiết bị qua SSH từ các mạng không đáng tin cậy sẽ đối mặt với rủi ro cao hơn.
Những điều cần kiểm tra
Việc vá lỗi ngăn chặn cuộc tấn công nhưng không loại bỏ những thay đổi mà kẻ tấn công đã thực hiện trước khi cập nhật. Sau khi cập nhật, quản trị viên nên kiểm tra trạng thái `Flagged` bằng cách chạy lệnh `/system/device-mode/print`.
Cả CERT Polska và MikroTik đều cho biết cơ chế `Flagged` chỉ phát hiện một số dấu vết xâm nhập chọn lọc, và việc không có dấu hiệu này không có nghĩa là thiết bị an toàn.
CERT Polska đã công bố các chỉ báo sau từ các cuộc tấn công được quan sát:
- **Tên người dùng**: `-2` trong nhật ký đăng nhập SSH
- **Tài khoản**: `ops` trong nhóm đặc quyền đầy đủ
- **IP**: `82.192.72.4` (được quan sát trong các cuộc tấn công thành công)
- **IP**: `103.102.31.18` (được sử dụng trong các nỗ lực khai thác)
Quản trị viên cũng nên kiểm tra các người dùng không xác định, script, các mục lập lịch (scheduler entries), tunnel, proxy, các file chẩn đoán `.rif` bất thường, hoặc hoạt động `fetch` không giải thích được.
Nếu có bất kỳ chỉ báo nào trong số này, CERT Polska khuyến nghị cô lập thiết bị, bảo toàn nhật ký và cấu hình của nó, khôi phục cài đặt gốc và xây dựng lại từ một cấu hình đáng tin cậy. Tất cả mật khẩu, khóa và các thông tin xác thực khác nên được thay đổi. Không nên khôi phục bản sao lưu từ một thiết bị đã bị xâm nhập.
CERT Polska đã sử dụng các mô hình AI, bao gồm GPT-5.5-cyber và GPT-5.6-sol thông qua chương trình OpenAI GTAC, cùng với các mô hình mã nguồn mở được lưu trữ cục bộ để tự động hóa thử nghiệm trong phòng thí nghiệm và phân tích giao thức trong quá trình nghiên cứu. Mọi phát hiện đều được xác minh trên các hệ thống RouterOS thực tế.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.