


Cảnh báo malware mới do Iran kiểm soát qua Telegram để theo dõi mục tiêu
Các cơ quan an ninh Mỹ, Anh và Hà Lan vừa phát đi cảnh báo về một loại malware trên Windows được Iran sử dụng để theo dõi các nhà báo, nhà hoạt động và những người bất đồng chính kiến thông qua nền...

- Giọng nữ Bắc
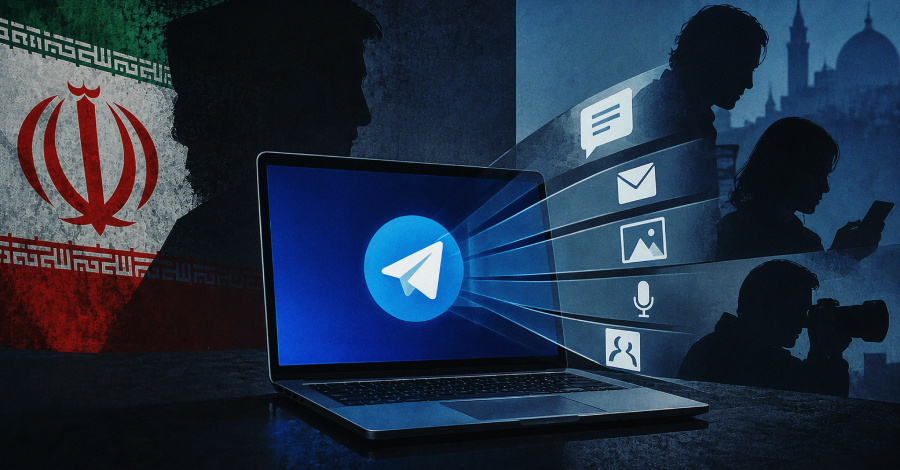
Các cơ quan an ninh mạng tại Mỹ (FBI), Anh (NCSC) và Hà Lan (AIVD) vừa công bố báo cáo chi tiết về một chiến dịch gián điệp mạng tinh vi. Theo đó, một loại malware trên Windows đang được các tác nhân đe dọa liên quan đến Bộ Tình báo và An ninh Iran (MOIS) sử dụng để theo dõi các đối tượng mục tiêu trên toàn cầu.
Table Of Content
Cơ chế hoạt động của malware
Được FBI định danh là HEAVYGRAM và NCSC gọi là CHOSEN BRICK, mã độc này lợi dụng ứng dụng nhắn tin Telegram làm kênh điều khiển (C2). Khi xâm nhập thành công vào thiết bị, malware có khả năng đánh cắp email, tin nhắn chat, chụp ảnh màn hình, kích hoạt micro để ghi âm và thậm chí xóa dữ liệu trên máy tính nạn nhân.
Kẻ tấn công thường bắt đầu bằng các chiến dịch phishing, giả danh người quen hoặc nhân viên hỗ trợ kỹ thuật để gửi các tệp tin độc hại. Các tệp này thường được ngụy trang dưới dạng phần mềm phổ biến như KeePass, Telegram, Norton Antivirus hoặc các ứng dụng AI như Pictory và RunwayML. Khi người dùng mở tệp, một giao diện giả mạo sẽ xuất hiện để đánh lừa nạn nhân, trong khi malware âm thầm cài đặt ở chế độ nền.
Khả năng duy trì và ẩn mình
Để duy trì sự hiện diện trên hệ thống, malware tự thêm vào khóa Run trong Windows Registry, đảm bảo tự động khởi chạy mỗi khi người dùng đăng nhập. Nó cũng thực hiện các thao tác loại trừ thư mục khỏi quá trình quét của Microsoft Defender. Mỗi máy tính bị nhiễm sẽ được kết nối với một Telegram bot riêng biệt, giúp kẻ tấn công quản lý dữ liệu thu thập được một cách tách biệt cho từng nạn nhân.
Dấu hiệu nhận biết và phòng ngừa
Các chuyên gia an ninh mạng khuyến cáo người dùng và quản trị viên hệ thống cần kiểm tra các dấu hiệu sau:
- Registry: Sự xuất hiện của các khóa SMQDService hoặc winappx.
- Đường dẫn tệp: Thư mục có dấu cách bất thường như C:\Windows \SysWOW64.
- Kết nối mạng: Các kết nối đáng ngờ tới các dịch vụ như api.telegram.org, vultrobjects.com, storjshare.io hoặc các dịch vụ proxy như iproyal.com.
Để bảo vệ thiết bị, các cơ quan chức năng khuyến nghị người dùng tuyệt đối không mở tệp tin từ nguồn lạ, chỉ tải phần mềm từ trang web chính thức, duy trì cập nhật hệ điều hành và sử dụng các giải pháp bảo mật uy tín. Đối với doanh nghiệp, việc triển khai xác thực đa yếu tố (MFA) chống phishing và kiểm soát danh sách ứng dụng được phép chạy (allowlisting) là những biện pháp thiết yếu để ngăn chặn các cuộc tấn công tương tự.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.