


KREMLIN: Malware ngân hàng mới lợi dụng trình duyệt để đánh cắp dữ liệu người dùng
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch malware mang tên KREMLIN, nhắm vào người dùng ngân hàng tại Brazil thông qua các tiện ích mở rộng độc hại trên Chrome và...

- Giọng nữ Bắc
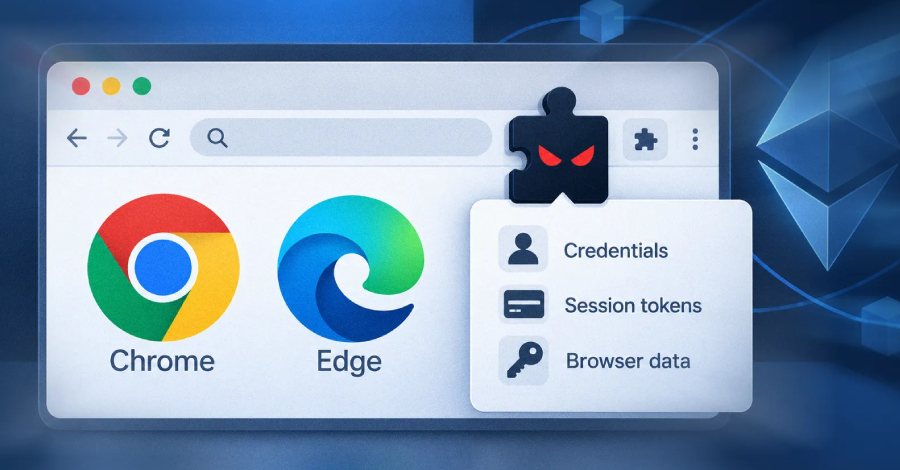
Các chuyên gia từ Elastic Security Labs vừa công bố báo cáo về một chiến dịch malware ngân hàng mới có tên gọi KREMLIN (được theo dõi dưới định danh REF9334). Hoạt động từ ít nhất là tháng 5/2025, nhóm tin tặc này sử dụng các tệp tin giả mạo tài liệu ngân hàng hoặc hóa đơn để lừa người dùng cài đặt malware, từ đó chiếm quyền kiểm soát trình duyệt Google Chrome và Microsoft Edge.
Table Of Content
Phương thức tấn công tinh vi
KREMLIN sử dụng quy trình lây nhiễm đa giai đoạn. Sau khi tệp JavaScript độc hại được thực thi thủ công, mã độc sẽ kiểm tra môi trường máy tính để đảm bảo không bị chạy trong sandbox hoặc máy ảo. Nếu vượt qua các bước kiểm tra này, malware sẽ thiết lập cơ chế duy trì (persistence) và liên lạc với các hợp đồng thông minh (smart contract) trên mạng Ethereum để lấy địa chỉ máy chủ C2 (Command and Control) động.
Điểm đáng chú ý là việc sử dụng kỹ thuật DLL sideloading, lợi dụng một tệp tin hợp lệ của SentinelOne để thực thi payload chính. Malware cũng thực hiện các bước kiểm tra phần cứng (CPU, RAM) để đảm bảo nạn nhân là người dùng thật trước khi triển khai các bước tiếp theo.
Chiếm quyền kiểm soát trình duyệt
Để cài đặt tiện ích mở rộng độc hại mà không bị cơ chế bảo mật của Chromium chặn lại, KREMLIN sử dụng kỹ thuật Phantom Extension. Bằng cách thao túng tệp Secure Preferences và cập nhật các giá trị HMAC/App-Bound encrypted hashes, malware có thể đăng ký tiện ích giả mạo dưới tên “AVSync System Inc.” mà không kích hoạt cảnh báo của trình duyệt.
Sau khi được cài đặt, tiện ích này yêu cầu quyền truy cập sâu vào cookie, dữ liệu lưu trữ (localStorage, sessionStorage), và API webRequest. Nó có khả năng:
- Chụp ảnh màn hình các tab đang mở.
- Đánh cắp cookie và dữ liệu phiên làm việc (session tokens).
- Trích xuất mã nguồn HTML của trang web.
- Gửi dữ liệu về máy chủ C2 thông qua WebSocket hoặc các yêu cầu HTTP giả dạng tệp CSS.
Cơ chế phòng thủ của chuyên gia
Elastic Security Labs phát hiện rằng malware sử dụng một cơ chế “network canary” để kiểm tra sandbox. Nếu malware nhận được phản hồi từ một tên miền không tồn tại, nó sẽ tự hủy. Các chuyên gia đã đăng ký tên miền này và xác định được hơn 1.500 hệ thống bị nhiễm, chủ yếu tập trung tại Brazil. Việc can thiệp vào cơ chế này giúp các nhà nghiên cứu tạm thời vô hiệu hóa khả năng phòng thủ của malware, tạo điều kiện cho việc phát hiện và xử lý các endpoint bị ảnh hưởng.
Đây là lời cảnh báo cho người dùng về việc thận trọng với các tệp đính kèm lạ, ngay cả khi chúng có vẻ ngoài giống các tài liệu ngân hàng hoặc hóa đơn thông thường.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.