

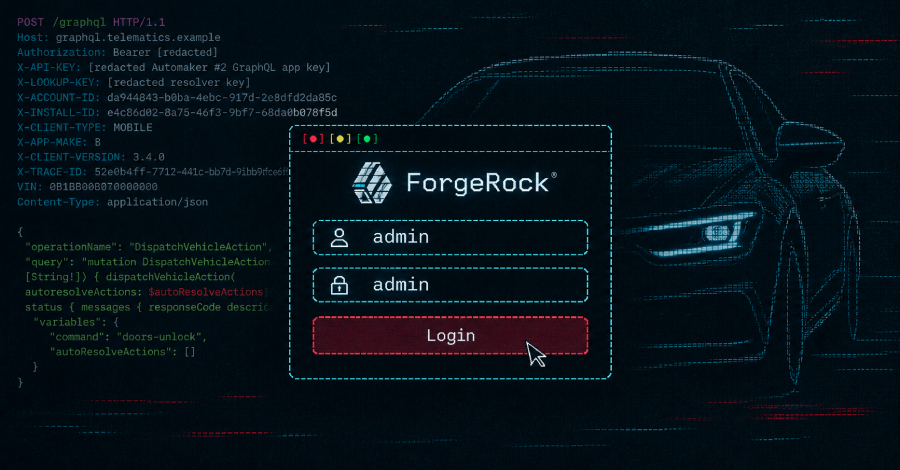
Lỗi mật khẩu mặc định ‘admin:admin’ khiến hai hãng xe lớn bị tấn công, kẻ gian có thể mở khóa và khởi động xe từ xa
Hai nhà nghiên cứu bảo mật đã phát hiện lỗ hổng nghiêm trọng trong nền tảng quản lý danh tính ForgeRock, cho phép kẻ tấn công chiếm quyền điều khiển tài khoản người dùng và thực hiện các lệnh mở...

- Giọng nữ Bắc
Hai nhà nghiên cứu bảo mật Shubham Shah và Sam Curry vừa công bố một phát hiện chấn động liên quan đến lỗ hổng trong hệ thống quản lý danh tính của hai thương hiệu ô tô lớn. Bằng cách khai thác mật khẩu mặc định trên bảng điều khiển quản trị, họ đã có thể truy cập vào tài khoản khách hàng, từ đó mở khóa cửa và khởi động động cơ xe từ xa.
Table Of Content
Bản chất của lỗ hổng
Vấn đề nằm ở cách cấu hình nền tảng ForgeRock (hiện thuộc Ping Identity) mà các ứng dụng di động của hãng xe này sử dụng. Cụ thể, thành phần OpenIDM đi kèm với một bảng điều khiển quản trị dựa trên công cụ Apache Felix. Mặc dù tài liệu hướng dẫn của ForgeRock đã khuyến cáo người vận hành phải gỡ bỏ hoặc bảo vệ bảng điều khiển này trước khi đưa vào môi trường thực tế (production), nhưng các máy chủ này vẫn giữ nguyên thông tin đăng nhập mặc định là admin:admin.
Kỹ thuật bypass và chiếm quyền
Dù bảng điều khiển không được công khai trực tiếp trên internet, các nhà nghiên cứu đã sử dụng kỹ thuật path traversal bằng cách thêm các ký tự đặc biệt và dấu gạch chéo mã hóa vào URL. Điều này khiến lớp bảo vệ (edge) hiểu nhầm yêu cầu là một tệp tĩnh vô hại, trong khi máy chủ phía sau lại xử lý nó như đường dẫn đến bảng điều khiển quản trị.
Sau khi truy cập thành công, họ đã sử dụng trình lập lịch tích hợp để thực thi các đoạn mã tùy chỉnh trên máy chủ danh tính. Từ đó, họ có thể thay đổi email và mật khẩu của bất kỳ tài khoản khách hàng nào, tạo ra các access token hợp lệ để giả mạo người dùng và gửi lệnh điều khiển trực tiếp đến phương tiện.
Bài học cho các đội ngũ vận hành
Vì đây là lỗi cấu hình sai (misconfiguration) thay vì một lỗ hổng phần mềm mới (không có CVE), các tổ chức cần chủ động thực hiện hai bước kiểm tra quan trọng:
- Rà soát và gỡ bỏ bảng điều khiển Apache Felix tại đường dẫn
/system/consolehoặc thay đổi mật khẩu mặc định ngay lập tức. - Không nên phụ thuộc hoàn toàn vào các quy tắc bảo mật tại lớp biên (edge) hoặc WAF để che giấu các trang quản trị, vì các kỹ thuật bypass đường dẫn có thể dễ dàng vượt qua các lớp bảo vệ này.
Các nhà nghiên cứu cho biết họ đã thông báo vấn đề cho các hãng xe và hệ thống đã được khắc phục chỉ trong vòng hai giờ sau khi báo cáo. Đây là lời cảnh báo đắt giá cho các doanh nghiệp trong việc quản lý danh tính và bảo mật các hệ thống kết nối (connected car).
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.