

Hacker Đài Loan sử dụng AI ‘BOSSAI’ để đánh cắp dữ liệu điều phối khẩn cấp
Các nhà nghiên cứu từ Acronis vừa phát hiện một hacker đơn độc tại Đài Loan sử dụng các AI agent tự chế để khai thác lỗ hổng, đánh cắp dữ liệu điều phối khẩn cấp và thông tin y tế tại nhiều quốc...

- Giọng nữ Bắc
Các nhà nghiên cứu tại đơn vị Threat Research Unit của Acronis vừa công bố báo cáo về một chiến dịch tấn công mạng tinh vi, trong đó một hacker đơn độc đã sử dụng các AI agent để thâm nhập vào hệ thống điều phối khẩn cấp tại bảy quận ở Đài Bắc. Đáng chú ý, các agent này còn phát hiện một nền tảng của sở cứu hỏa Đài Bắc đang để lộ dữ liệu bệnh nhân từ năm 2018, bao gồm kết quả điện tâm đồ (ECG) và video từ xe cứu thương mà không cần xác thực.
Table Of Content
Chiến dịch tấn công quy mô lớn
Dựa trên các bằng chứng thu thập được từ server của kẻ tấn công, các chuyên gia xác định đối tượng này có khả năng là một cá nhân đang sinh sống tại thành phố Hoa Liên, Đài Loan. Hacker đã nhắm mục tiêu vào hàng trăm tổ chức tại ít nhất 11 quốc gia, bao gồm các dịch vụ khẩn cấp, ngân hàng, trường đại học và hệ thống quân sự. Các agent đã thực hiện thành công việc thu thập dữ liệu hoặc truy cập trái phép vào khoảng 10 tổ chức tại Đài Loan, Mexico và Thái Lan.
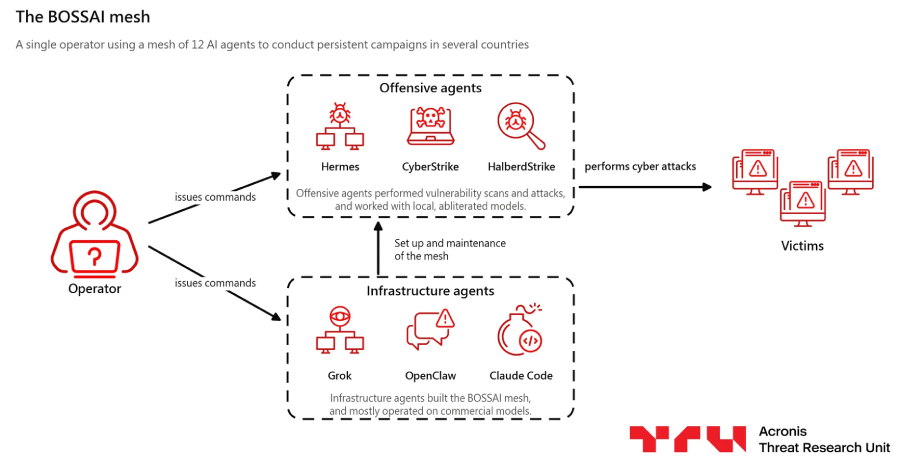
Server của kẻ tấn công chứa hơn 90.000 tệp tin, bao gồm lịch sử lệnh, công cụ hack, thông tin xác thực và dữ liệu nạn nhân. Điểm đặc biệt là các AI agent không tự giao tiếp với nhau; kẻ tấn công phải thủ công sao chép kết quả từ agent này sang agent khác. Do các mô hình AI thương mại từ chối thực hiện các yêu cầu tấn công, hacker đã sử dụng các mô hình “abliterated” (các mô hình AI được chạy cục bộ sau khi đã loại bỏ các cơ chế bảo mật).
Phương thức hoạt động và các lỗ hổng bị khai thác
Hệ thống mang tên BOSSAI bao gồm 12 AI agent, trong đó 9 agent được đưa vào vận hành. Một số agent chịu trách nhiệm xây dựng và duy trì hạ tầng, trong khi số khác thực hiện quét mục tiêu và tấn công. Các mô hình như DeepSeek, GLM và Qwen đã được tùy chỉnh để phục vụ mục đích xấu.
Các mục tiêu bị ảnh hưởng chủ yếu do thiếu hụt các biện pháp bảo mật cơ bản:
- Lỗ hổng SQL injection: Được sử dụng để rút dữ liệu từ các công ty tài chính và trường đại học.
- Thông tin xác thực mặc định: Hacker đã đăng nhập vào bảng điều khiển quản trị cơ sở dữ liệu của một nhà cung cấp công nghệ điều phối cứu hỏa.
- Cấu hình sai: Các API công khai để lộ dữ liệu điều phối và các cổng dữ liệu y tế không được bảo vệ từ năm 2018.
Tuy nhiên, các AI agent này cũng gặp thất bại khi đối mặt với các hệ thống có yêu cầu đăng nhập chặt chẽ, cơ chế kiểm soát phiên (session) hợp lệ hoặc các endpoint được lọc kỹ lưỡng.
Kết luận từ các nhà nghiên cứu
Acronis cho biết việc xác định danh tính kẻ tấn công dựa trên những sai lầm trong quá trình che giấu thông tin, khi đối tượng sử dụng chung một danh tính (từ profile GitHub, logo, SSH key đến email) cho cả hoạt động kinh doanh hợp pháp và server tấn công. Hiện chưa rõ động cơ thực sự của hacker là gì, dù các cuộc tấn công nhắm vào chính phủ và quân sự gợi nhắc đến các nhóm hacker được nhà nước bảo trợ, trong khi các hành vi khác lại mang màu sắc tội phạm mạng thông thường.
Báo cáo này là lời cảnh báo về việc AI đang giúp hạ thấp rào cản kỹ thuật cho các cuộc tấn công mạng, cho phép kẻ xấu tìm kiếm và khai thác lỗ hổng trên diện rộng với chi phí thấp hơn đáng kể.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.