

Cảnh báo khẩn cấp: Tin tặc tấn công hệ thống điều khiển làm lạnh, gây nguy cơ cháy nổ và hư hỏng hàng hóa
Các cơ quan chính phủ Mỹ vừa đưa ra cảnh báo về làn sóng tấn công nhắm vào hệ thống làm lạnh công nghiệp toàn cầu, có khả năng gây ra sự cố cháy nổ và làm hỏng hàng hóa lưu...

- Giọng nữ Bắc
Các cơ quan chức năng tại Hoa Kỳ, bao gồm CISA, FBI, HHS, USDA và DOT, vừa phát đi cảnh báo chung về việc các nhóm tin tặc đang tích cực khai thác lỗ hổng trong các hệ thống làm lạnh công nghiệp và giám sát chuỗi cung ứng lạnh trên toàn cầu.
Theo báo cáo, kẻ tấn công nhắm vào các bộ điều khiển không được cập nhật hoặc có kết nối internet. Bằng cách khai thác các kỹ thuật như authentication bypass (vượt qua xác thực), arbitrary code injection (tiêm mã độc) và cấu hình yếu, tin tặc có thể chiếm quyền điều khiển từ xa. Mục tiêu của chúng là ép buộc các thiết bị vận hành liên tục ở chế độ sưởi hoặc xả đá, dẫn đến nguy cơ cháy nổ, hư hỏng hàng hóa hoặc gây gián đoạn dịch vụ.
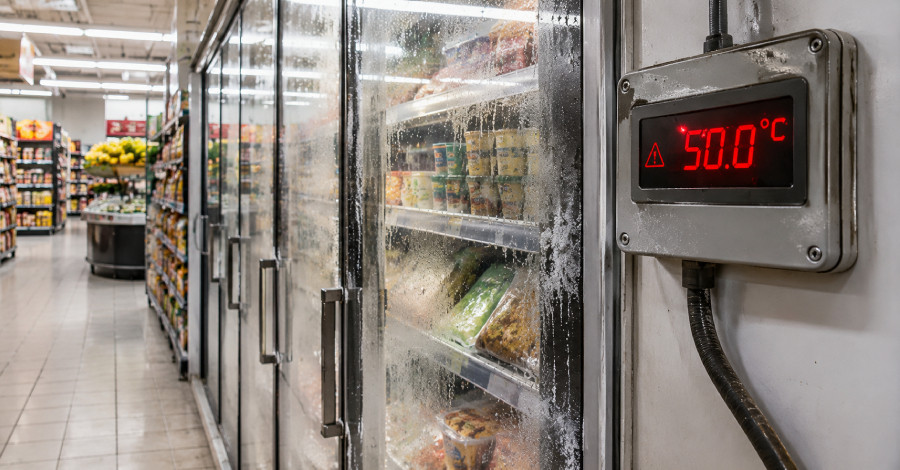
Thực tế tại châu Âu trong những tuần gần đây cho thấy hàng trăm siêu thị đã trở thành nạn nhân. Tin tặc đã can thiệp vào các bộ điều khiển làm lạnh, đẩy nhiệt độ lên tới 50 độ C hoặc làm hỏng quy trình làm lạnh, gây thiệt hại tài chính nghiêm trọng cho các chuỗi siêu thị và cửa hàng thực phẩm tại nhiều quốc gia như Pháp, Bỉ, Ý, Hà Lan và Thụy Điển. Đáng chú ý, một cơ sở lưu trữ huyết tương tại Pháp cũng đã bị ảnh hưởng bởi sự cố này.
Dữ liệu từ nền tảng Censys cho thấy dù số lượng các thiết bị như Danfoss StoreView hay Copeland/Dixell XWEB bị phơi bày trên internet đã giảm đáng kể trong tháng 11/2026, nhưng vẫn còn hàng ngàn thiết bị tiềm ẩn rủi ro. Các chuyên gia an ninh mạng nhấn mạnh rằng việc phơi bày các hệ thống điều khiển công nghiệp (ICS) trên internet là một vấn đề tồn tại dai dẳng, đe dọa trực tiếp đến hạ tầng trọng yếu.
Để ứng phó với mối đe dọa này, các đơn vị vận hành được khuyến cáo thực hiện ngay các biện pháp bảo mật sau:
- Thiết lập cơ chế xác thực mạnh và thay đổi toàn bộ mật khẩu mặc định.
- Rà soát và cách ly các thiết bị công nghệ vận hành (OT) khỏi mạng internet công cộng.
- Cập nhật các bản patch mới nhất cho hệ thống và thay thế các thiết bị cũ (legacy) không còn được hỗ trợ.
- Loại bỏ các phương thức truy cập từ xa không cần thiết và thắt chặt kiểm soát đối với các kết nối từ xa bắt buộc.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.