


Lộ Master Key, LiteLLM bị tấn công chuỗi cung ứng nghiêm trọng
Một khóa Master Key bị rò rỉ từ tháng 5/2026 đã trở thành kẽ hở để tin tặc chiếm quyền điều khiển, phát tán phiên bản độc hại của thư viện LiteLLM và đánh cắp hàng loạt thông tin xác thực nhạy...

- Giọng nữ Bắc
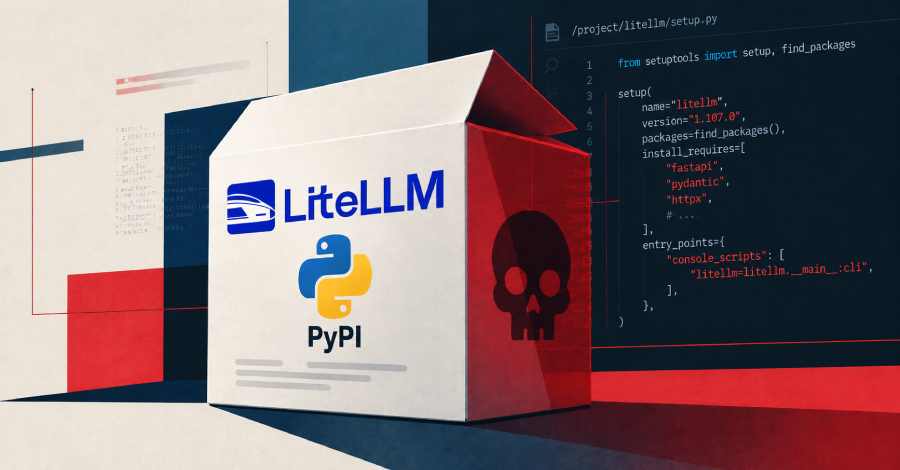
Dự án LiteLLM vừa xác nhận một sự cố bảo mật nghiêm trọng liên quan đến việc rò rỉ khóa Master Key của nền tảng Agent Platform. Sự cố này đã tạo điều kiện cho kẻ tấn công thực hiện một cuộc tấn công chuỗi cung ứng (supply chain attack), phát tán phiên bản độc hại của gói thư viện Python phổ biến này.
Table Of Content
Nguồn gốc từ một sai lầm cũ
Theo đội ngũ phát triển LiteLLM, vào ngày 27/5/2026, một tệp cấu hình chứa Master Key đã vô tình bị đẩy lên kho lưu trữ GitHub công khai. Mặc dù đội ngũ đã nhanh chóng phát hiện và xóa bỏ commit này, nhưng họ đã bỏ sót việc thu hồi (revoke) khóa bảo mật đó. Đến ngày 10/10/2026, kẻ tấn công đã sử dụng chính khóa này để truy cập vào nền tảng Agent Platform và đánh cắp token GitHub CLI OAuth.
Chiến dịch tấn công tinh vi
Với quyền truy cập cấp chủ sở hữu (owner-level), kẻ tấn công đã thực hiện hàng loạt hành động nhằm chiếm quyền kiểm soát quy trình phát hành (release pipeline) của dự án:
- Thao túng quy trình: Tin tặc đã vượt qua các lớp bảo vệ nhánh (branch protection), thay đổi nguồn phát hành sang một kho lưu trữ giả mạo và tự phê duyệt phiên bản 1.107.0 của LiteLLM.
- Thu thập thông tin: Thông qua các workflow độc hại được chèn vào kho lưu trữ, kẻ tấn công đã đánh cắp hàng loạt API key của OpenAI, Anthropic, AWS Bedrock, cùng thông tin cơ sở dữ liệu PostgreSQL, Redis và các session state của trình duyệt.
- Phát tán malware: Phiên bản 1.107.0 bị nhiễm mã độc có khả năng tự kích hoạt khi môi trường Python khởi chạy, ngay cả khi ứng dụng không trực tiếp import LiteLLM.
Cơ chế hoạt động của mã độc
Các chuyên gia bảo mật từ Microsoft và Socket cho biết, mã độc này không chỉ đánh cắp thông tin xác thực từ các công cụ phát triển, môi trường cloud và trình duyệt, mà còn cài đặt một backdoor trên hệ điều hành Unix. Backdoor này cho phép kẻ tấn công thực thi mã tùy ý từ xa mỗi giờ một lần. Đáng chú ý, các thành phần độc hại được cài đặt bên ngoài thư mục ứng dụng, khiến việc gỡ bỏ gói LiteLLM thông thường không thể loại bỏ hoàn toàn mã độc.
Bài học cho cộng đồng
Sự cố này là lời nhắc nhở đắt giá về tầm quan trọng của việc quản lý secret và quy trình kiểm soát truy cập. LiteLLM hiện đang tiến hành thu hồi toàn bộ token nội bộ và các hệ thống liên quan. Các nhà phát triển đang sử dụng LiteLLM được khuyến cáo kiểm tra kỹ các phiên bản đã cài đặt và thực hiện xoay vòng (rotate) toàn bộ các khóa API, token GitHub và thông tin xác thực đã từng lưu trữ trong môi trường phát triển hoặc server có cài đặt thư viện này.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.