

Lỗ hổng trong bộ giải mã Brotli gây nguy cơ RCE trên Node.js, Bun và Python
Một lỗ hổng tham nhũng bộ nhớ trong bộ giải mã Brotli của Google đang đe dọa nhiều nền tảng phổ biến như Node.js, Bun, Python và Envoy, cho phép kẻ tấn công thực thi mã từ xa...

- Giọng nữ Bắc
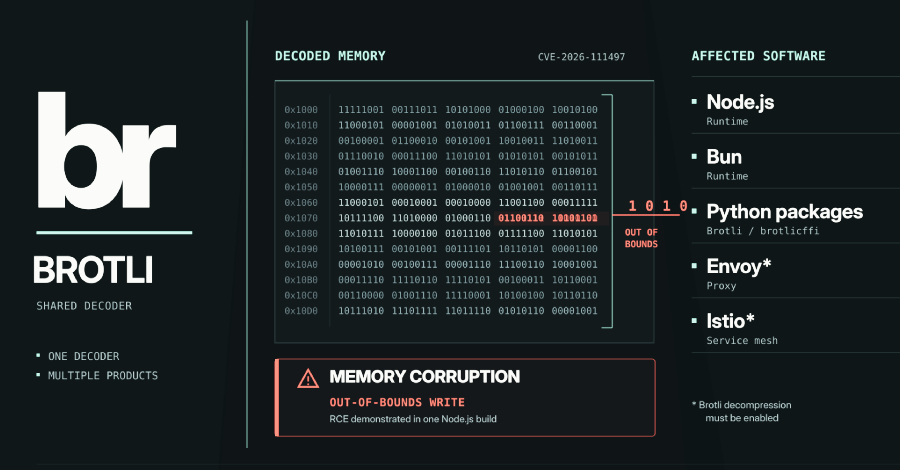
Một lỗ hổng bảo mật nghiêm trọng liên quan đến tham nhũng bộ nhớ (memory-corruption) trong bộ giải mã Brotli của Google vừa được phát hiện, gây ảnh hưởng đến hàng loạt phần mềm phổ biến. Lỗ hổng này, được định danh là CVE-2026-111497, cho phép kẻ tấn công gửi các dữ liệu nén được thiết kế đặc biệt để ghi đè ngoài phạm vi bộ đệm (buffer overflow), từ đó dẫn đến treo hệ thống, rò rỉ bộ nhớ hoặc thực thi mã từ xa (RCE).
Phạm vi ảnh hưởng rộng khắp
Brotli là định dạng nén dữ liệu được sử dụng rộng rãi trên web để tối ưu hóa lưu lượng truy cập. Do lỗi nằm trong mã nguồn C dùng để giải nén luồng dữ liệu Brotli, bất kỳ ứng dụng nào tích hợp thư viện này đều có nguy cơ bị tấn công. Các nền tảng bị ảnh hưởng bao gồm:
- Node.js: Các phiên bản 22.x, 24.x, 26.x và các phiên bản cũ hơn đã ngừng hỗ trợ.
- Bun: Phiên bản 1.4.3 trở về trước.
- Envoy & Istio: Các phiên bản cấu hình sử dụng bộ giải nén Brotli.
- Python: Các gói
Brotlivàbrotlicffiphiên bản 1.2.0 trở về trước. - cdxgen: Các bản binary và image độc lập.
Theo các nhà nghiên cứu từ Imperva, lỗ hổng này có thể bị khai thác theo hai chiều: máy chủ chưa được vá lỗi có thể bị chiếm quyền điều khiển bởi client độc hại, và ngược lại, client chưa được vá lỗi cũng có thể bị tấn công bởi máy chủ độc hại.
Khuyến nghị xử lý
Mặc dù hiện tại chưa ghi nhận các cuộc tấn công thực tế (in-the-wild), mức độ nghiêm trọng của lỗ hổng được đánh giá ở mức cao (CVSS 9.2 theo Google). Người dùng và quản trị viên hệ thống cần thực hiện các bước sau:
- Cập nhật ngay lập tức: Nâng cấp lên các phiên bản đã được vá lỗi theo bảng thông báo từ nhà cung cấp. Sau khi cập nhật, cần khởi động lại dịch vụ và xây dựng lại các container image để áp dụng thay đổi.
- Giải pháp tạm thời: Nếu chưa thể cập nhật, hãy cân nhắc vô hiệu hóa việc giải nén dữ liệu Brotli từ các nguồn không đáng tin cậy. Đối với Python, có thể gỡ bỏ tạm thời các gói
Brotlivàbrotlicffiđể hệ thống tự động chuyển sang sử dụng gzip hoặc deflate. - Kiểm tra thủ công: Đừng chỉ dựa vào các công cụ quét phụ thuộc (dependency scanners) vì một số hệ thống có thể chưa cập nhật kịp thời thông tin về các gói Python bị ảnh hưởng.
Đáng chú ý, bản sửa lỗi cho lỗ hổng này thực tế đã tồn tại trong mã nguồn của Brotli từ tháng 2/2026, nhưng mãi đến tháng 10/2026 mới được xác định là một lỗ hổng bảo mật và phát hành bản cập nhật chính thức.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.