

CISA cảnh báo tin tặc đang khai thác lỗ hổng WordPress Core trong quá trình cập nhật
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) vừa đưa lỗ hổng nghiêm trọng trên WordPress Core vào danh mục các lỗ hổng bị khai thác thực tế (KEV), cho phép kẻ tấn công thực thi mã từ xa trong...

- Giọng nữ Bắc
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) vừa chính thức bổ sung một lỗ hổng bảo mật trong WordPress Core vào danh mục Known Exploited Vulnerabilities (KEV), sau khi ghi nhận bằng chứng về việc lỗ hổng này đang bị tin tặc khai thác tích cực.
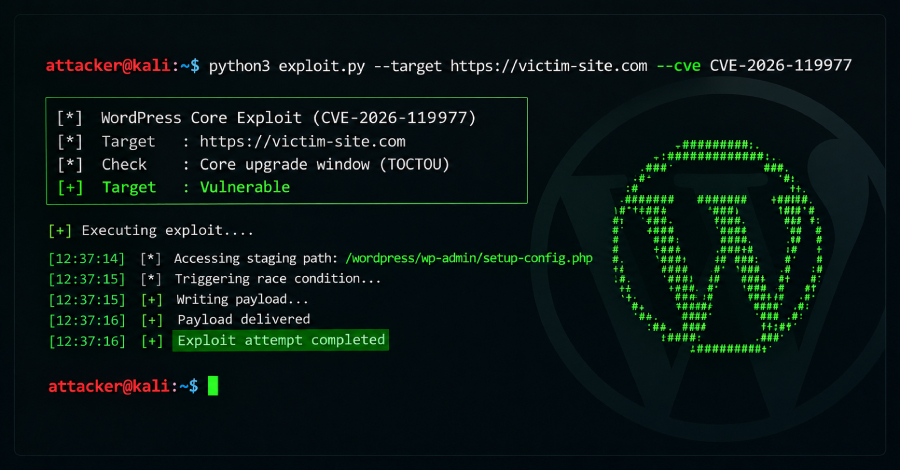
Lỗ hổng này được định danh là CVE-2026-119977 với điểm CVSS 8.1 (mức độ nghiêm trọng cao). Đây là lỗi dạng Time-of-check Time-of-use (TOCTOU) race condition. Theo CISA, lỗ hổng xuất phát từ các đường dẫn staging có thể truy cập công khai và dễ đoán, vốn được sử dụng trong quá trình cập nhật gói Core đầy đủ của WordPress.
Điểm nguy hiểm của lỗ hổng này là kẻ tấn công không cần phải có tài khoản trên website mục tiêu. Chúng chỉ cần nhắm vào khoảng thời gian ngắn khi hệ thống đang thực hiện cập nhật Core để thực thi mã tùy ý trên server. Các bản vá cho lỗ hổng này đã được phát hành vào cuối tháng trước.
Theo dữ liệu từ Wordfence, chỉ trong 21 giờ đầu tiên sau khi thông tin về lỗ hổng được công bố, đã có hơn 18.500 yêu cầu tấn công nhắm vào các đường dẫn cài đặt setup-config.php. Trong 24 giờ gần nhất, hơn 12.600 nỗ lực khai thác đã bị chặn lại. Các hệ thống honeypot cũng đã ghi nhận những nỗ lực tấn công thực tế từ các địa chỉ IP tại Anh.
Với việc CISA xác nhận lỗ hổng đang bị khai thác, các cơ quan chính phủ liên bang tại Mỹ đã được yêu cầu áp dụng bản vá trước ngày 6 tháng 11 năm 2026. Đối với các quản trị viên website WordPress trên toàn cầu, việc cập nhật lên phiên bản mới nhất ngay lập tức là yêu cầu cấp thiết để ngăn chặn nguy cơ bị chiếm quyền điều khiển server.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.