

Cảnh sát Nga triệt phá nhóm hacker VasyGrek, thu giữ hạ tầng tội phạm
Cơ quan chức năng Nga vừa bắt giữ 3 thành viên chủ chốt của nhóm tội phạm mạng VasyGrek, chấm dứt chuỗi hoạt động tấn công tài chính và gián điệp mạng kéo dài từ năm...

- Giọng nữ Bắc
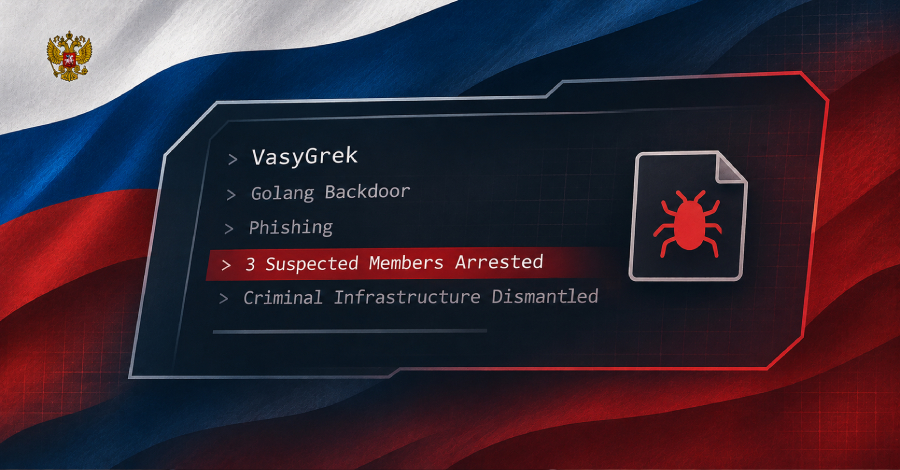
Bộ Nội vụ Liên bang Nga (MVD) vừa thông báo về việc triệt phá thành công hạ tầng tội phạm của nhóm hacker khét tiếng VasyGrek (còn được biết đến với tên gọi Fluffy Wolf). Ba nghi phạm đã bị bắt giữ với cáo buộc chiếm đoạt tài sản từ tài khoản của các tổ chức và phát tán mã độc quy mô lớn.
Table Of Content
Phương thức hoạt động tinh vi
Theo điều tra, nhóm này hoạt động từ năm 2016, tập trung vào các mục tiêu tại Nga và quốc tế. Kẻ tấn công thường sử dụng các chiến dịch phishing (lừa đảo) tinh vi, giả mạo email giao dịch kinh doanh để dụ dỗ nạn nhân mở các tệp đính kèm chứa malware. Một vụ việc điển hình vào tháng 9/2025 đã khiến một tổ chức thiệt hại 660.000 rúp.
Hạ tầng của VasyGrek bao gồm một mạng lưới khổng lồ các tên miền giả mạo dịch vụ tài chính, kết hợp với các virtual server đặt tại nước ngoài. Các công cụ quản trị từ xa (RAT) được nhóm này mua lại từ các diễn đàn trên dark web để duy trì quyền kiểm soát hệ thống nạn nhân.
Kho vũ khí mã độc đa dạng
Các báo cáo từ Kaspersky và BI.ZONE cho thấy VasyGrek là nhóm tội phạm có động cơ tài chính rõ rệt. Danh mục công cụ của chúng rất phong phú, bao gồm nhiều loại stealer và trojan phổ biến như MetaStealer, PureCrypter, PureLogs Stealer, WarZone RAT, XMRig, BurnsRAT, PureHVNC, PureRAT, Pay2Key và PowerLoader. Ngoài ra, chúng còn lợi dụng các phần mềm quản trị từ xa hợp pháp như Remote Utilities để duy trì truy cập.
Trong giai đoạn từ tháng 1 đến tháng 9/2026, Kaspersky ghi nhận hơn 100 cuộc tấn công nhắm vào các lĩnh vực trọng yếu như luyện kim, cung ứng nguyên liệu công nghiệp, chính phủ, y tế, dầu khí và tài chính. Nhóm này đã mở rộng địa bàn hoạt động sang cả Belarus và Kazakhstan, sử dụng các chuỗi lây nhiễm đa giai đoạn để che giấu dấu vết.
Cảnh báo về các nhóm đe dọa khác
Cùng thời điểm, BI.ZONE cũng cảnh báo về sự gia tăng của các nhóm tội phạm khác như Core Werewolf và Insolent Werewolf. Các nhóm này đang sử dụng những loại mã độc mới như LxBase RAT, CoreRAT và NightStrike RAT. Đặc biệt, NightStrike RAT được đánh giá là một mối đe dọa nguy hiểm, được thiết kế để tùy biến theo từng điều kiện tấn công cụ thể, gây khó khăn cho việc phát hiện và phân tích của các đội ngũ bảo mật.
Việc triệt phá VasyGrek là một đòn giáng mạnh vào mạng lưới tội phạm mạng tại khu vực, tuy nhiên các chuyên gia khuyến cáo các tổ chức cần tiếp tục nâng cao cảnh giác trước các hình thức phishing và kiểm soát chặt chẽ các truy cập từ xa để tránh trở thành nạn nhân tiếp theo.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.