

ClickFix: Kỹ thuật tấn công ‘Copy-Paste’ đang đe dọa doanh nghiệp mà không cần dùng mã độc
ClickFix đang trở thành phương thức xâm nhập doanh nghiệp phổ biến nhất hiện nay. Thay vì sử dụng malware hay exploit, kẻ tấn công lừa người dùng tự tay thực thi mã độc thông qua thao tác copy-paste...

- Giọng nữ Bắc
Trong thế giới an ninh mạng hiện đại, các cuộc tấn công không nhất thiết phải dựa vào lỗ hổng zero-day hay tệp đính kèm độc hại. ClickFix, một kỹ thuật tấn công đang bùng nổ, đã chứng minh rằng việc thao túng hành vi người dùng là con đường ngắn nhất để xâm nhập vào hệ thống doanh nghiệp.
Table Of Content
ClickFix hoạt động như thế nào?
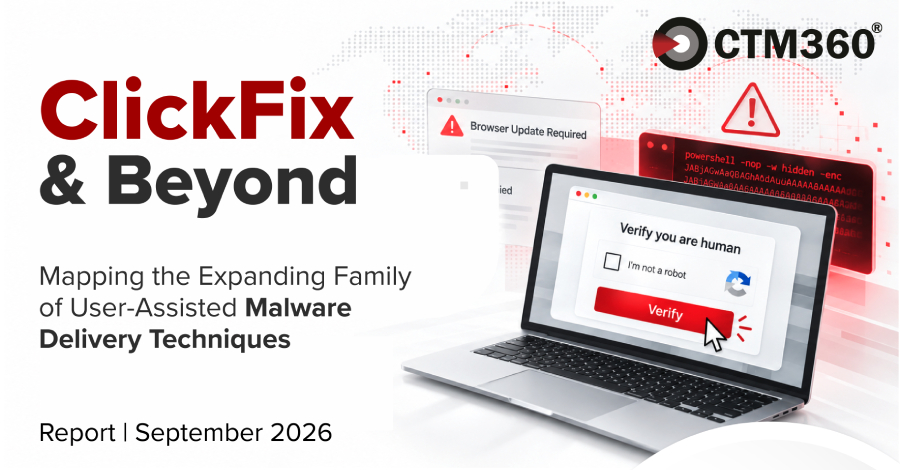
Kỹ thuật này đánh vào tâm lý người dùng bằng cách tạo ra các tình huống giả mạo như: lỗi trình duyệt, yêu cầu xác thực danh tính, hoặc thông báo hệ thống cần sửa lỗi. Thay vì tải xuống tệp tin, trang web độc hại sẽ cung cấp một đoạn mã lệnh và hướng dẫn người dùng sao chép (copy) rồi dán (paste) vào các giao diện hệ thống tin cậy như PowerShell, Terminal hoặc hộp thoại Run.
Vì lệnh được thực thi bởi chính người dùng đã xác thực thông qua một tệp nhị phân hợp lệ, các giải pháp bảo mật truyền thống thường không phát hiện ra bất kỳ dấu hiệu bất thường nào. Microsoft ghi nhận 47% các ca xâm nhập ban đầu trong năm 2025 đến từ ClickFix, vượt xa các hình thức phishing truyền thống.
Hạ tầng tinh vi: Khó bị ngăn chặn
Báo cáo từ CTM360 chỉ ra rằng ClickFix không còn là một kỹ thuật đơn lẻ mà đã trở thành một dịch vụ thương mại với hạ tầng cực kỳ bền bỉ:
- Sử dụng Blockchain: Kẻ tấn công sử dụng các hợp đồng thông minh trên mạng Polygon (kỹ thuật EtherHiding) để lưu trữ địa chỉ máy chủ điều khiển (C2). Điều này cho phép chúng thay đổi tên miền độc hại chỉ trong vài giây mà không cần can thiệp vào trang web bị chiếm quyền.
- Phân phối dựa trên máy chủ: Hệ thống sẽ kiểm tra hệ điều hành và thông tin máy tính của nạn nhân trước khi quyết định gửi mã độc phù hợp. Các sandbox hoặc trình quét tự động thường nhận được trang web sạch, trong khi mục tiêu thực sự sẽ nhận được payload độc hại.
- Lạm dụng WordPress: Các trang web WordPress bị chiếm quyền thường được sử dụng làm bàn đạp. Kẻ tấn công chèn mã độc vào các plugin ẩn, khiến mọi phản hồi từ máy chủ đều chứa mã độc mà không làm thay đổi tệp tin giao diện thông thường.
Làm thế nào để phòng thủ?
Việc chặn các tên miền độc hại (blocklist) gần như vô tác dụng vì chúng thay đổi quá nhanh. Thay vào đó, các chuyên gia khuyến nghị:
- Vô hiệu hóa quyền ghi vào Clipboard: Hạn chế khả năng các trang web tự động ghi dữ liệu vào clipboard của trình duyệt.
- Kiểm soát thực thi: Ép buộc các trình thông dịch lệnh (PowerShell, Terminal) phải chạy qua proxy được xác thực.
- Nhận thức người dùng: Đây là chốt chặn quan trọng nhất. Cần ghi nhớ quy tắc vàng: Không một trang web hợp pháp nào yêu cầu bạn copy và dán mã lệnh vào Terminal hoặc hộp thoại Run của hệ thống.
Với sự gia tăng mạnh mẽ của các biến thể như FileFix và CrashFix, ClickFix đang trở thành một thách thức lớn đối với các đội ngũ an ninh mạng, đòi hỏi sự chuyển dịch từ việc chặn các chỉ số (IOC) sang kiểm soát chặt chẽ các hành vi thực thi trên thiết bị đầu cuối.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.