

Cảnh báo khẩn: Lỗ hổng OpenSSH trên Alpine Linux cho phép bypass xác thực bằng mật khẩu dài
OpenSSH vừa phát hành bản vá khẩn cấp cho một lỗ hổng nghiêm trọng trên Alpine Linux, cho phép kẻ tấn công vượt qua xác thực SSH bằng cách sử dụng các mật khẩu có độ dài từ 257 đến 1.024 ký...

- Giọng nữ Bắc
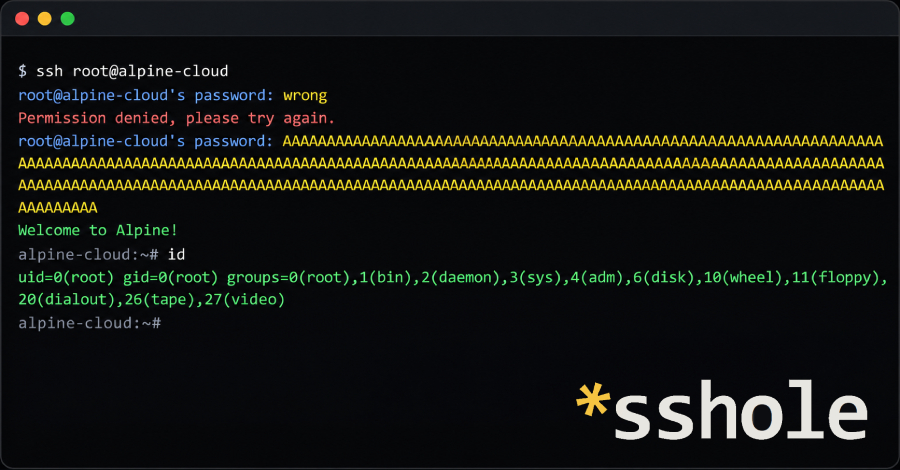
Dự án OpenSSH vừa phát hành phiên bản 10.6p2 để khắc phục một lỗ hổng bảo mật nghiêm trọng ảnh hưởng đến các máy chủ Alpine Linux chạy gói openssh-server tiêu chuẩn. Lỗ hổng này cho phép kẻ tấn công có quyền truy cập mạng vào máy chủ có thể đăng nhập vào các tài khoản không thiết lập mật khẩu (ví dụ: tài khoản chỉ dùng SSH key) bằng cách sử dụng một chuỗi mật khẩu giả mạo có độ dài từ 257 đến 1.024 byte.
Cơ chế tấn công và đối tượng bị ảnh hưởng
Theo phân tích, lỗ hổng xảy ra do cách sshd tương tác với thư viện C musl trên Alpine. Cuộc tấn công chỉ thành công khi hội tụ đủ 4 điều kiện:
- Sử dụng gói
openssh-serverkhông có PAM hoặcopenssh-server-pamvới cấu hìnhUsePAM no. - Tính năng
PasswordAuthenticationđược bật (mặc định của OpenSSH). - Tài khoản mục tiêu không có mật khẩu (trường mật khẩu là
*). - Ít nhất một tài khoản khác trên máy chủ có mật khẩu với hash bắt đầu bằng
$5$hoặc$6$.
Lỗ hổng này xuất phát từ việc sshd mượn salt từ các tài khoản khác để so khớp mật khẩu. Khi kẻ tấn công nhập mật khẩu quá dài (vượt quá giới hạn 256 byte của musl), hàm crypt() trả về giá trị *, vô tình khớp với dấu * trong trường mật khẩu của tài khoản mục tiêu, dẫn đến việc bypass xác thực thành công.
Các hệ thống không sử dụng musl, hoặc sử dụng PAM để kiểm tra mật khẩu, không bị ảnh hưởng bởi lỗ hổng này.
Cách khắc phục
Người dùng Alpine Linux cần thực hiện cập nhật ngay lập tức:
- Chạy lệnh cập nhật gói:
apk upgrade -U -a - Khởi động lại dịch vụ:
rc-service sshd restart
Nếu chưa thể cập nhật ngay, quản trị viên được khuyến nghị vô hiệu hóa xác thực bằng mật khẩu bằng cách thiết lập PasswordAuthentication no trong tệp cấu hình sshd_config và khởi động lại dịch vụ. Damien Miller từ dự án OpenSSH nhấn mạnh rằng nếu không thể xác định liệu hệ thống đã bị xâm nhập hay chưa, hãy coi máy chủ đó là đã bị thỏa hiệp và thực hiện các biện pháp ứng cứu sự cố cần thiết.
Hiện tại, chưa có báo cáo nào về việc lỗ hổng này bị khai thác trong thực tế, nhưng người dùng nên hành động sớm để tránh rủi ro từ các tác nhân đe dọa sử dụng AI để tự động hóa việc tìm kiếm lỗi.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.