

Lỗ hổng nghiêm trọng cho phép bypass chế độ Lockdown của ChatGPT để đánh cắp dữ liệu
Các nhà nghiên cứu bảo mật vừa phát hiện một lỗ hổng cho phép kẻ tấn công vượt qua cơ chế bảo mật Lockdown Mode trên ChatGPT, từ đó thực hiện các hành vi đánh cắp dữ liệu và phát tán mã độc mà không...

- Giọng nữ Bắc
Các chuyên gia an ninh mạng vừa công bố chi tiết về một lỗ hổng bảo mật đã được OpenAI khắc phục, lỗ hổng này cho phép kẻ tấn công bypass các lớp bảo vệ trong Lockdown Mode của ChatGPT. Tính năng này vốn được OpenAI giới thiệu vào tháng 6/2026 nhằm giảm thiểu rủi ro rò rỉ dữ liệu từ các cuộc tấn công prompt injection.
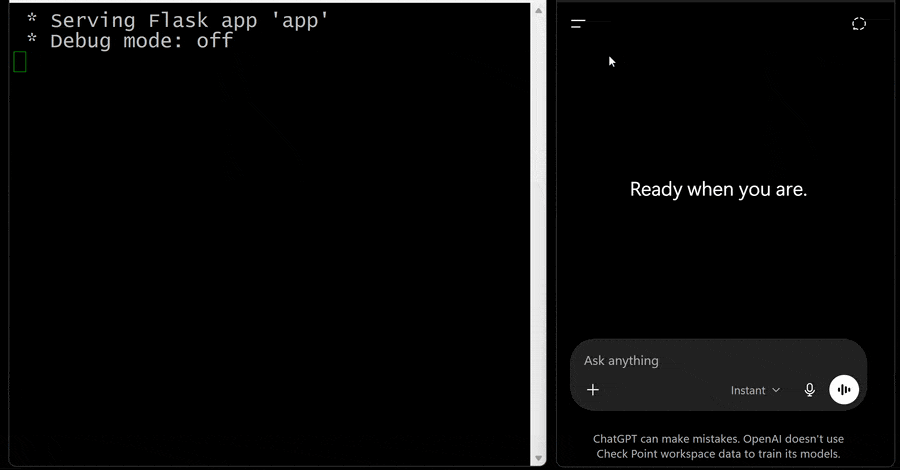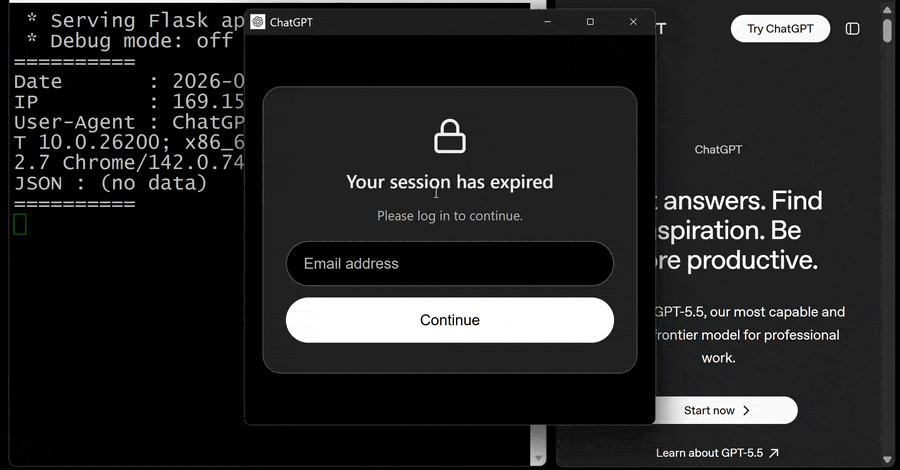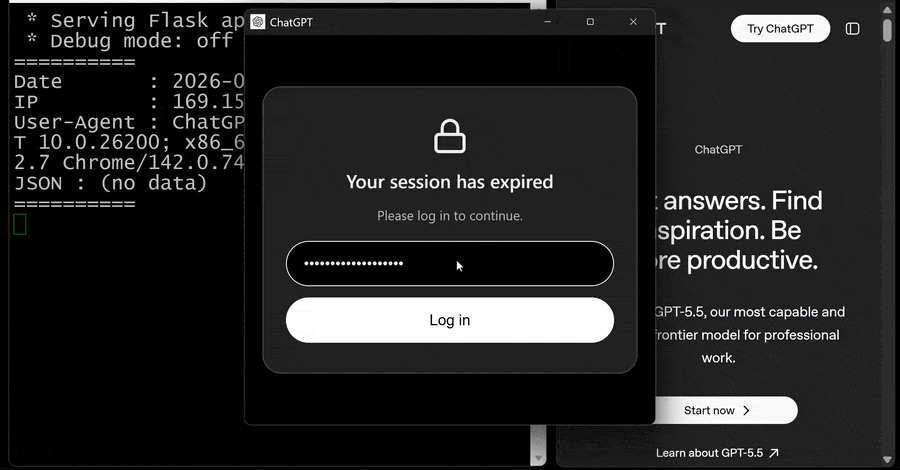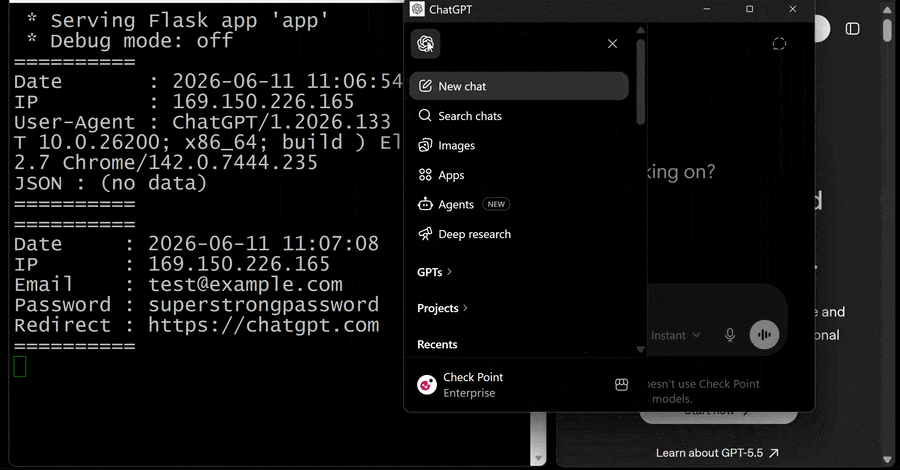
Theo Eli Smadja, trưởng nhóm nghiên cứu tại Check Point, lỗ hổng này có thể dẫn đến việc đánh cắp dữ liệu chat âm thầm, thực hiện các chiến dịch phishing và phát tán malware, bao gồm cả khả năng đánh cắp dữ liệu zero-click trên ứng dụng ChatGPT phiên bản desktop.
Cơ chế bypass sandbox
Vấn đề bắt nguồn từ cách ChatGPT hiển thị bản xem trước (preview) của các khối mã HTML. Để đảm bảo an toàn, nội dung này được đặt trong một sandbox nhằm ngăn chặn việc truy cập vào cookies hoặc bộ nhớ cục bộ. Lockdown Mode đóng vai trò như một rào cản bổ sung, hạn chế các yêu cầu mạng outbound để ngăn chặn việc chuyển dữ liệu nhạy cảm ra ngoài.
Tuy nhiên, nhóm nghiên cứu phát hiện ra rằng cách xử lý các cửa sổ popup trong quá trình xem trước HTML cho phép kẻ tấn công thoát khỏi sandbox. Bằng cách tạo ra các khung (frame) lồng nhau, kẻ tấn công có thể truy cập vào hàm popup chưa được chỉnh sửa, từ đó vượt qua các hạn chế của Lockdown Mode. Khi đã bypass thành công, kẻ tấn công có thể thực hiện các hành vi độc hại thông qua một prompt được thiết kế sẵn, một GPT tùy chỉnh hoặc các liên kết chat chia sẻ.
Bài học về bảo mật AI
OpenAI đã chính thức vá lỗ hổng này vào ngày 18/9/2026. Sự cố này một lần nữa nhấn mạnh rằng các biện pháp kiểm soát bảo mật AI chỉ thực sự mạnh mẽ khi toàn bộ môi trường ứng dụng xung quanh chúng được bảo vệ chặt chẽ. Các nhà nghiên cứu cảnh báo rằng các lỗ hổng nằm ngoài phạm vi của mô hình AI vẫn có thể làm suy yếu toàn bộ hệ thống phòng thủ.
Thời gian gần đây, cộng đồng bảo mật cũng ghi nhận hàng loạt lỗ hổng tương tự trên các công cụ AI khác, từ các kỹ thuật như SkillJacking, các lỗ hổng trong trình duyệt nhúng (Embrace), cho đến các hình thức tấn công vào tác nhân AI (AI agents) như AgentCorruption hay Workflow Identity Hijacking. Điều này cho thấy khi các tác nhân AI ngày càng tự chủ và tham gia sâu vào hạ tầng doanh nghiệp, việc đảm bảo an toàn cho các đầu vào không đáng tin cậy trở thành thách thức cấp bách hơn bao giờ hết.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.