

Lỗ hổng nghiêm trọng trong trình xác thực DNSSEC của Unbound cho phép thực thi mã từ xa
NLnet Labs vừa phát hành bản vá cho lỗ hổng heap overflow nghiêm trọng trong trình phân giải DNS Unbound, có thể bị kẻ tấn công khai thác để thực thi mã từ xa...

- Giọng nữ Bắc
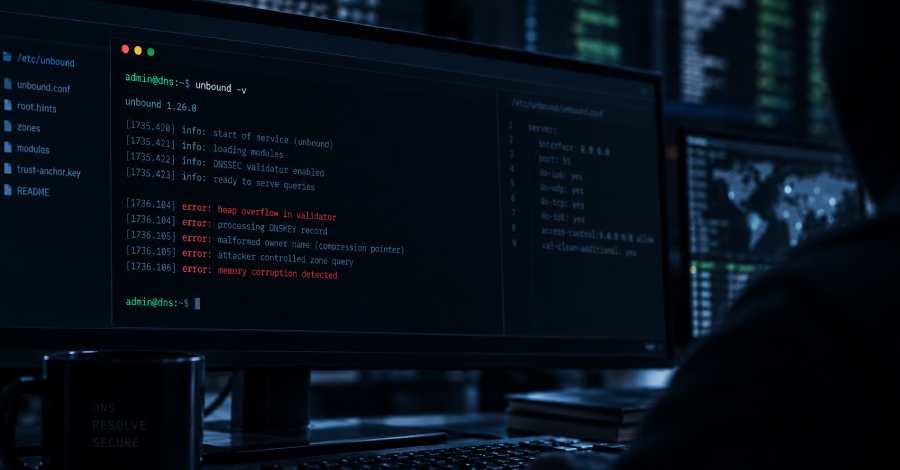
NLnet Labs đã chính thức đưa ra cảnh báo về một lỗ hổng bảo mật nghiêm trọng nằm trong trình xác thực DNSSEC của Unbound, ảnh hưởng đến tất cả các phiên bản trước 1.26.1. Lỗ hổng này, được định danh là CVE-2026-81642, là một lỗi heap overflow có thể bị kẻ tấn công khai thác thông qua các vùng DNS độc hại để thực thi mã từ xa (RCE).
Table Of Content
Chi tiết về lỗ hổng
Theo mô tả từ nhà phát triển, lỗi tràn bộ nhớ xảy ra khi trình xác thực xử lý bản ghi DNSKEY có tên chủ sở hữu là một con trỏ nén trỏ ngược lại chính dữ liệu của bản ghi đó. Mặc dù NLnet Labs đánh giá mức độ nghiêm trọng là “Critical” với điểm CVSS 9.1, hiện tại chưa có báo cáo nào về việc lỗ hổng này bị khai thác trong thực tế.
Bên cạnh CVE-2026-81642, bản cập nhật Unbound 1.26.1 cũng khắc phục 8 lỗ hổng khác, trong đó đáng chú ý là CVE-2026-82717 – một lỗi hỏng bộ nhớ heap trong quá trình tổng hợp CNAME, cũng có tiềm năng dẫn đến RCE tùy thuộc vào cấu hình hệ thống và tùy chọn biên dịch.
Danh sách các lỗ hổng được khắc phục
Bản cập nhật 1.26.1 giải quyết tổng cộng 9 CVE với các mức độ ảnh hưởng khác nhau:
- CVE-2026-81642 (Critical): Heap overflow trong trình xác thực DNSSEC.
- CVE-2026-82717 (High): Lỗi hỏng bộ nhớ heap khi tổng hợp CNAME.
- CVE-2026-81634 (High): Lỗi từ chối dịch vụ (DoS) liên quan đến truy vấn tên dài 255 ký tự.
- Các lỗ hổng còn lại (CVE-2026-77955, CVE-2026-78227, CVE-2026-80225, CVE-2026-82720, CVE-2026-85501, CVE-2026-77860) chủ yếu gây ra tình trạng DoS hoặc suy giảm hiệu năng hệ thống.
Khuyến nghị
Người dùng và quản trị viên hệ thống đang sử dụng Unbound được khuyến cáo nâng cấp ngay lập tức lên phiên bản 1.26.1. Trong trường hợp chưa thể cập nhật toàn bộ phần mềm, NLnet Labs đã cung cấp các bản vá (patch) riêng lẻ cho từng lỗ hổng trên trang chủ để áp dụng trực tiếp vào mã nguồn.
Đáng chú ý, bản cập nhật lần này cũng thay đổi cấu hình mặc định của tham số val-clean-additional thành “off”, nghĩa là Unbound sẽ không còn mặc định xác thực dữ liệu DNSSEC trong phần bổ sung (additional section) của phản hồi, nhằm giảm thiểu rủi ro từ các cuộc tấn công phức tạp.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.