

Lỗ hổng nghiêm trọng trong Docker Sandboxes cho phép mã độc trên macOS chiếm quyền điều khiển máy chủ
Docker vừa phát đi cảnh báo về hai lỗ hổng bảo mật nghiêm trọng trong Docker Sandboxes trên macOS, cho phép mã độc bên trong môi trường ảo hóa có thể thoát ra ngoài, đọc và chỉnh sửa tệp tin trên hệ...

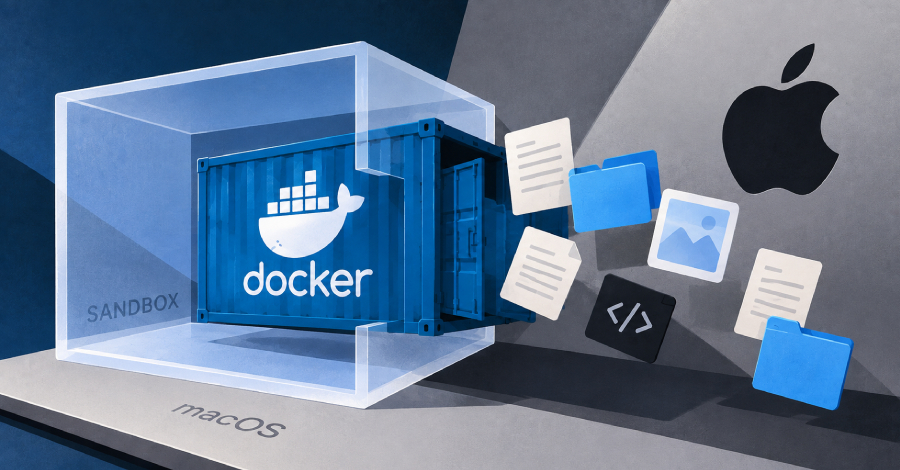
Docker mới đây đã công bố thông tin về các lỗ hổng bảo mật quan trọng ảnh hưởng đến Docker Sandboxes trên nền tảng macOS. Những lỗ hổng này cho phép các đoạn mã độc hại chạy bên trong môi trường ảo hóa có khả năng vượt qua rào cản cách ly (sandbox escape), từ đó truy cập hoặc thay đổi dữ liệu trên máy chủ lưu trữ với quyền hạn của người dùng đang vận hành máy ảo.
Table Of Content
Chi tiết về các lỗ hổng
Lỗ hổng nguy hiểm nhất, được định danh là CVE-2026-77179, được đánh giá ở mức Critical. Lỗi này nằm trong thành phần virtio-fs host server, chịu trách nhiệm chia sẻ tệp tin giữa macOS và máy ảo. Vấn đề phát sinh do cơ chế xử lý symlink không an toàn khi mở lại các tệp đã bị xóa, cho phép kẻ tấn công thay thế thư mục cha bằng một symlink để truy cập trái phép vào hệ thống tệp của máy chủ.
Ngoài ra, một lỗ hổng khác là CVE-2026-79994 (đánh giá mức High) cũng đã được phát hiện trong cơ chế chuyển tiếp (relay) kết nối Unix domain socket. Lỗ hổng này cho phép kẻ tấn công thao túng đường dẫn socket, từ đó kết nối tới các dịch vụ bên ngoài không gian làm việc (workspace) được ủy quyền, gây rò rỉ dữ liệu hoặc lạm dụng các tính năng của máy chủ.
Các phiên bản bị ảnh hưởng
- CVE-2026-77179: Ảnh hưởng các phiên bản từ 0.28.0 đến trước 0.42.0 (chỉ trên macOS).
- CVE-2026-79994: Ảnh hưởng các phiên bản từ 0.37.0 đến trước 0.42.0.
Khuyến nghị từ Docker
Docker đã phát hành bản vá trong phiên bản 0.42.0 (phát hành ngày 7/9/2026). Người dùng được khuyến cáo cập nhật lên phiên bản mới nhất (hiện tại là 0.43.0) ngay lập tức để đảm bảo an toàn.
Trong trường hợp chưa thể cập nhật ngay, Docker đề xuất người dùng sử dụng chế độ clone mode và hạn chế tối đa việc thiết lập các mount point có quyền đọc-ghi (read-write) từ máy chủ vào sandbox. Mặc dù chưa có báo cáo về việc các lỗ hổng này đang bị khai thác thực tế (in-the-wild), nhưng việc nâng cấp phần mềm vẫn là ưu tiên hàng đầu để ngăn chặn các rủi ro tiềm ẩn từ các tác nhân độc hại.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.