

Nhóm tin tặc Handala liên quan đến mã độc HEAVYGRAM: Công cụ giám sát qua Telegram
Các nhà nghiên cứu bảo mật vừa liên kết nhóm 'hacktivist' Handala với mã độc HEAVYGRAM, một backdoor dựa trên Telegram có khả năng đánh cắp mật khẩu và dữ liệu người...

- Giọng nữ Bắc
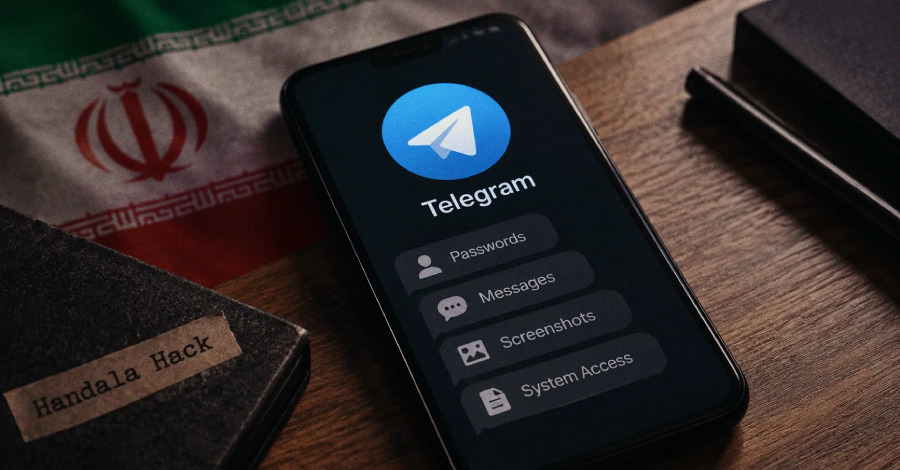
Các chuyên gia từ Group-IB vừa công bố báo cáo chi tiết về mối liên hệ giữa nhóm tin tặc Handala (được cho là có liên quan đến Iran) và mã độc HEAVYGRAM. Đây là một backdoor dựa trên Telegram được thiết kế để giám sát và thu thập dữ liệu từ các mục tiêu.
Table Of Content
HEAVYGRAM và cơ chế hoạt động
HEAVYGRAM là một mã độc dựa trên Python, được phát hiện lần đầu vào tháng 9/2023. Công cụ này sử dụng Telegram làm kênh Command-and-Control (C2), cho phép kẻ tấn công thực thi các lệnh từ xa, chụp ảnh màn hình, đánh cắp dữ liệu trình duyệt, ghi âm microphone và trích xuất thông tin từ các ứng dụng như Telegram hay WhatsApp. Đặc biệt, mã độc này có khả năng đánh cắp mật khẩu đã lưu và duy trì sự hiện diện (persistence) thông qua các khóa Registry của Windows.
Để điều khiển, kẻ tấn công sử dụng hệ thống tiền tố (prefix) trên Telegram bot, ví dụ: @@ để thực thi lệnh hệ thống, ## để kích hoạt bộ công cụ backdoor bao gồm các lệnh như runexe (chạy tiến trình), whois (lấy IP công khai) hay regtro (cài đặt payload vào registry).
CRUDEEXCLUDE: Công cụ dọn đường
Bên cạnh HEAVYGRAM, nhóm này còn sử dụng một tiện ích dựa trên Delphi có tên là CRUDEEXCLUDE. Công cụ này đóng vai trò chuẩn bị môi trường, thường được ngụy trang dưới dạng các phần mềm hợp pháp có giao diện đồ họa (GUI). Điểm đáng chú ý là CRUDEEXCLUDE tự động cấu hình các đường dẫn loại trừ (exclusion paths) trong Microsoft Defender để tránh bị phát hiện.
Phương thức tấn công và mục tiêu
Các cuộc tấn công thường bắt đầu bằng kỹ thuật social engineering trên các nền tảng như Telegram, WhatsApp và Instagram. Kẻ tấn công giả danh các liên hệ đáng tin cậy hoặc nhân viên hỗ trợ kỹ thuật để dụ dỗ nạn nhân cài đặt các ứng dụng giả mạo (như Pictory, KeePass hoặc bản sao của Telegram) chứa mã độc bên trong.
Handala được đánh giá là một phần của nhóm Void Manticore (còn được biết đến với các tên gọi như Banished Kitten hay Storm-0842), một tác nhân đe dọa được cho là hoạt động dưới sự chỉ đạo của Bộ Tình báo và An ninh Iran (MOIS). Mục tiêu của nhóm này thường là các nhà báo, những người bất đồng chính kiến và các nhóm đối lập nhằm thu thập thông tin tình báo và gây tổn hại uy tín.
Cơ quan An ninh mạng Quốc gia Vương quốc Anh (NCSC) cũng đang theo dõi dòng mã độc này dưới tên gọi CHOSEN BRICK, nhấn mạnh tính linh hoạt của nó trong các chiến dịch tấn công mạng đa giai đoạn. Việc sử dụng Telegram làm kênh C2 mang lại lợi thế lớn cho kẻ tấn công nhờ khả năng mã hóa sẵn có, chi phí thiết lập thấp và dễ dàng thay đổi cấu trúc khi cần thiết.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.