

Lỗ hổng nghiêm trọng trong Apache HTTP/2 cho phép kẻ tấn công thực thi mã từ xa
Một lỗ hổng bảo mật nghiêm trọng trong module mod_http2 của Apache HTTP Server vừa được phát hiện, cho phép kẻ tấn công không cần xác thực có thể chiếm quyền điều khiển...

- Giọng nữ Bắc
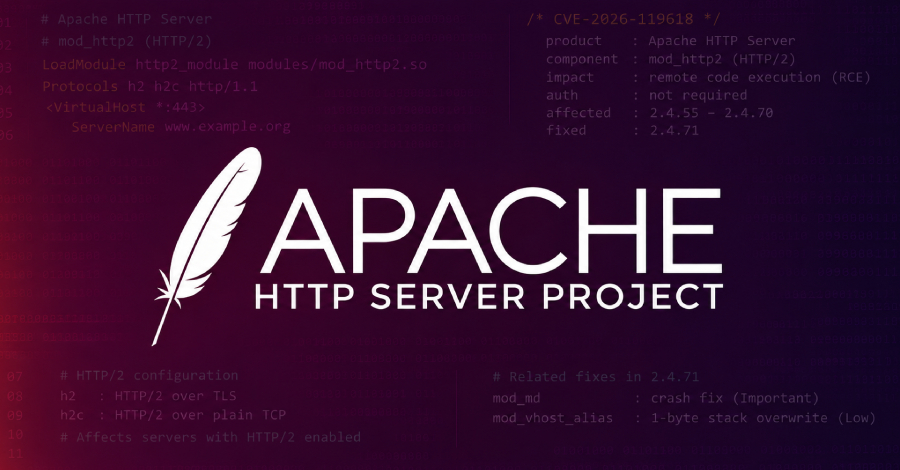
Một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trong module mod_http2 của Apache HTTP Server, cho phép kẻ tấn công thực thi mã từ xa (RCE) mà không cần xác thực. Lỗ hổng này được định danh là CVE-2026-119618, ảnh hưởng đến các phiên bản từ 2.4.55 đến 2.4.70.
Table Of Content
Chi tiết về lỗ hổng
Theo các chuyên gia, lỗ hổng này chỉ ảnh hưởng đến các server có kích hoạt giao thức HTTP/2. Kẻ tấn công có thể khai thác lỗ hổng này để giành quyền kiểm soát hoàn toàn tiến trình của server. Với thang điểm CVSS lên tới 9.8/10, đây là một mối đe dọa cực kỳ nguy hiểm đối với các hệ thống đang vận hành.
Đáng chú ý, lỗ hổng này được phát hiện thông qua công cụ quét mã nguồn mở dựa trên AI của Anthropic vào cuối tháng 10, sau đó được báo cáo chi tiết bởi nhóm nghiên cứu từ Google Cloud.
Cách khắc phục và giảm thiểu
Dự án Apache HTTP Server đã phát hành phiên bản 2.4.71 để vá lỗi này. Người quản trị hệ thống được khuyến cáo cập nhật lên phiên bản mới nhất ngay lập tức. Ngoài ra, phiên bản này cũng đi kèm với các bản vá cho các vấn đề khác trong mod_md và mod_vhost_alias.
Đối với những hệ thống chưa thể cập nhật ngay, các chuyên gia bảo mật từ Wiz khuyến nghị phương án tạm thời là vô hiệu hóa HTTP/2 bằng cách loại bỏ h2 và h2c khỏi chỉ thị Protocols trong cấu hình server, chỉ giữ lại http/1.1.
Lưu ý cho người dùng Linux
Các bản phân phối như Red Hat Enterprise Linux (RHEL) đã bắt đầu phát hành các bản cập nhật riêng cho gói mod_http2. Người dùng RHEL 9 và 10 cần kiểm tra các thông báo bảo mật (RHSA) tương ứng để áp dụng bản vá. Các phiên bản RHEL 8 trở về trước không chứa mã nguồn bị ảnh hưởng bởi lỗ hổng này.
Đối với người dùng Debian, phiên bản apache2 2.4.71-1 đã được phát hành để khắc phục tình trạng này. Người quản trị nên kiểm tra kỹ danh sách các gói cập nhật từ nhà cung cấp hệ điều hành của mình để đảm bảo hệ thống được bảo vệ kịp thời.
Nguồn tham khảo: The Hacker News







No Comment! Be the first one.