

Cảnh báo: Chiến dịch chiếm quyền điều khiển phiên làm việc Google qua lời mời lịch giả mạo
Các nhà nghiên cứu an ninh mạng vừa phát hiện một chiến dịch phishing tinh vi sử dụng lời mời Google Calendar để chiếm quyền điều khiển phiên làm việc (session hijacking) của người dùng doanh...

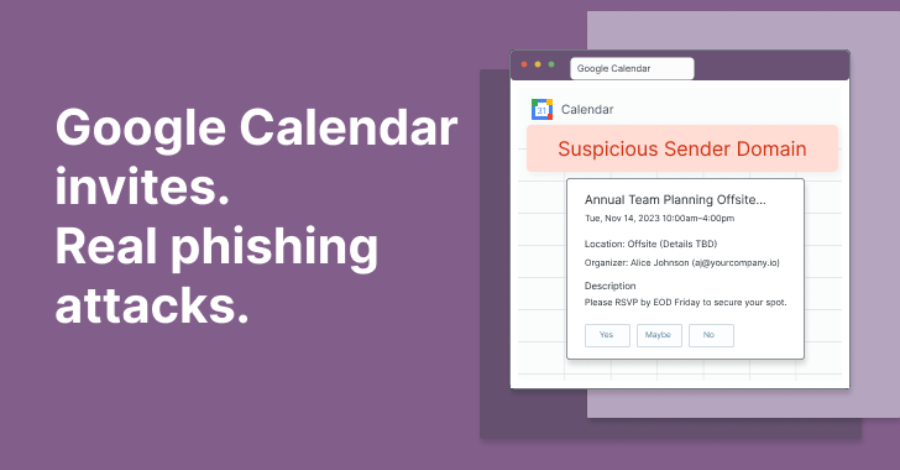
Từ giữa tháng 8/2026, một chiến dịch phishing quy mô lớn đã nhắm vào người dùng doanh nghiệp nhằm chiếm đoạt các phiên làm việc (session) Google hợp lệ. Điểm đáng chú ý của chiến dịch này là khả năng vượt qua hầu hết các cơ chế kiểm tra bảo mật truyền thống nhờ vào việc sử dụng hạ tầng linh hoạt và các kỹ thuật đánh lừa tinh vi.
Table Of Content
Phương thức tấn công qua Google Calendar
Kẻ tấn công sử dụng các lời mời Google Calendar làm mồi nhử. Các nội dung này thường rất bình thường như thông báo thư thoại, yêu cầu báo giá (RFI/RFP), lệnh triệu tập tòa án hoặc thông báo thanh toán quá hạn. Nhiều lời mời được gửi từ chính các tổ chức mà nạn nhân đã từng liên lạc trước đó, khiến người dùng khó lòng cảnh giác.
Đáng chú ý, các liên kết trong lời mời thường trỏ đến các dịch vụ hợp lệ của Google như trình chuyển hướng /url, share.google hoặc Google Drive. Điều này khiến các hệ thống lọc dựa trên danh tiếng (reputation-based) không thể phát hiện ra dấu hiệu bất thường.
Kỹ thuật Reverse Proxy và chiếm quyền
Khi nạn nhân nhấp vào liên kết, họ sẽ được dẫn đến một trang web chạy reverse proxy nằm ngay trước trang đăng nhập Google thật. Kẻ tấn công sẽ thu thập mật khẩu và các mã xác thực hai yếu tố (2FA) theo thời gian thực, bao gồm mã SMS, mã ứng dụng authenticator hoặc xác nhận qua thông báo đẩy (Tap-Yes). Ngay khi nạn nhân nhập mã, kẻ tấn công sẽ chuyển tiếp thông tin này tới Google để hoàn tất quá trình đăng nhập và chiếm quyền điều khiển phiên làm việc.
Hệ thống này được vận hành bởi framework có tên là Nyasher, vốn đã được cộng đồng bảo mật biết đến từ đầu năm 2026.
Tại sao các biện pháp bảo mật truyền thống bị vô hiệu hóa?
Chiến dịch này hoạt động dựa trên ba lớp bảo vệ: sử dụng trình chuyển hướng của Google, thách thức từ Cloudflare Turnstile và cuối cùng là trang thu thập thông tin được dựng lên bằng JavaScript ngay trong trình duyệt. Vì trang web không tồn tại dưới dạng tĩnh mà được tạo ra động, các trình quét bảo mật (crawler) không thể tìm thấy nội dung độc hại để phân tích.
Hơn nữa, hạ tầng của kẻ tấn công mang tính “dùng một lần”. Các tên miền thường được đăng ký chỉ vài ngày trước khi sử dụng và bị loại bỏ ngay sau đó, khiến việc chặn theo từng tên miền trở nên kém hiệu quả.
Chiến dịch Operation CloudFire
Để đối phó, nhóm nghiên cứu tại Material Security đã triển khai Operation CloudFire, tập trung vào việc đánh sập hạ tầng của kẻ tấn công thay vì chỉ lọc email. Bằng cách báo cáo các URL độc hại cho Cloudflare, họ đã buộc kẻ tấn công phải liên tục đăng ký lại và xác thực lại hạ tầng, gây tốn kém chi phí và thời gian cho đối tượng tấn công.
Chỉ trong một tháng, chiến dịch này đã ghi nhận hơn 68.000 tin nhắn độc hại bị chặn, 897 tên miền bị gỡ bỏ và hơn 8.500 tài khoản người gửi bị xâm nhập. Các nhà nghiên cứu cảnh báo rằng kẻ tấn công đã chuẩn bị sẵn mã nguồn để mở rộng sang tấn công Microsoft 365, cho thấy đây là một mối đe dọa dai dẳng và có tính toán kỹ lưỡng.
Các tổ chức được khuyến cáo cần tăng cường giám sát nhật ký kiểm toán (audit logs) của Google Workspace và có quy trình phản ứng nhanh để thu hồi các phiên làm việc bị nghi ngờ xâm nhập ngay lập tức.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.