

Cảnh báo: 4.837 tài khoản GitHub bị chiếm đoạt để phát tán mã độc đánh cắp CI Secrets
Một chiến dịch tấn công tinh vi đã sử dụng gần 5.000 tài khoản GitHub bị chiếm đoạt để cài cắm mã độc đánh cắp thông tin xác thực (secret stealer) vào hơn 1.800 kho lưu trữ, gây rủi ro nghiêm trọng...

- Giọng nữ Bắc
Cộng đồng bảo mật đang rung hồi chuông cảnh báo về một chiến dịch tấn công quy mô lớn nhắm vào GitHub. Theo báo cáo từ Aikido Security, kẻ tấn công đã sử dụng thông tin đăng nhập bị đánh cắp của 4.837 tài khoản GitHub để chèn mã độc vào các kho lưu trữ (repository) mà những tài khoản này có quyền truy cập.
Table Of Content
Phương thức tấn công tinh vi
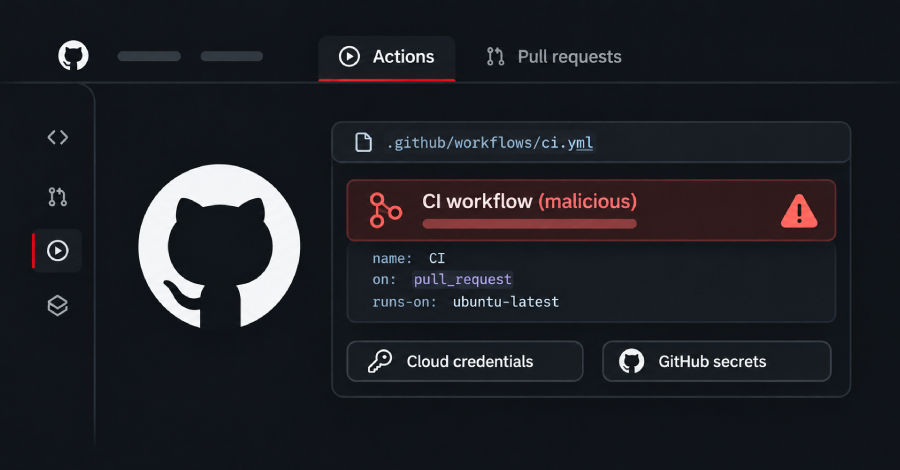
Mã độc này được thiết kế để đánh cắp các secrets và thông tin xác thực cloud mà các quy trình CI (Continuous Integration) có thể tiếp cận. Dữ liệu từ SafeDep cho thấy có ít nhất 8.093 kho lưu trữ đã nhận các commit độc hại. Trong đó, mã độc được thêm vào các workflow hiện có hoặc thông qua hook postinstall của npm, cho phép thực thi mã trên máy của lập trình viên.
Kẻ tấn công thường thực hiện hành vi này thông qua các pull request với tiêu đề “docs: dependency audit notes” từ nhánh wfx-docs. Sau khi chèn mã độc, kẻ tấn công thường nhanh chóng xóa các thay đổi và nhật ký thực thi để xóa dấu vết. Tuy nhiên, các chuyên gia khẳng định bất kỳ kho lưu trữ nào bị ảnh hưởng đều nên được coi là đã bị lộ toàn bộ thông tin xác thực.
Dấu hiệu nhận biết và rủi ro
Mã độc có khả năng thu thập dữ liệu từ nhiều nguồn trên runner, bao gồm: GitHub Actions secrets, GITHUB_TOKEN, các khóa API của AWS, Azure, GCP, Kubernetes, cũng như các tệp cấu hình SSH và npm. Nguy hiểm hơn, nó còn có khả năng thiết lập các cửa hậu (backdoor) bằng cách sửa đổi chính sách tin cậy của AWS hoặc thêm danh tính liên kết (federated identity) vào Azure AD để duy trì quyền truy cập ngay cả khi người dùng đã xoay vòng (rotate) các token.
Các quản trị viên cần kiểm tra các dấu hiệu sau trong kho lưu trữ của mình từ ngày 12/11/2026:
- Các nhánh lạ:
wfx-docs,chore/[a-z0-9]{8}, hoặcci-check-[0-9]{4}. - Commit message đáng ngờ: “ci: refresh build cache”, “chore: add ci helper”, hoặc “chore: add dependency audit workflow”.
- Sự xuất hiện của các tệp script
.ci-xxxxxx.shhoặc các workflow lạ trong thư mục.github/workflows/.
Khuyến nghị từ chuyên gia
Nếu kho lưu trữ của bạn nằm trong danh sách bị ảnh hưởng, các chuyên gia khuyến cáo thực hiện ngay các bước sau:
- Thu hồi toàn bộ token, khóa SSH, và các phiên đăng nhập của tác giả commit đó.
- Kích hoạt xác thực 2 yếu tố (2FA) cho tất cả tài khoản.
- Xoay vòng (rotate) toàn bộ các secret, biến môi trường và khóa truy cập cloud mà kho lưu trữ có thể đọc được.
- Kiểm tra các cấu hình IAM trên AWS, Azure và GCP để tìm kiếm các danh tính hoặc chính sách lạ do kẻ tấn công tạo ra.
- Nếu đã chạy
npm installtrên các commit bị ảnh hưởng, hãy coi máy tính đó đã bị xâm nhập và tiến hành thay đổi toàn bộ khóa bảo mật trên thiết bị.
Hiện tại, kẻ tấn công dường như tập trung vào việc đánh cắp các CI secrets hơn là phát tán mã độc thông qua các gói phần mềm, tuy nhiên người dùng vẫn nên thận trọng với các phiên bản gói phần mềm lạ xuất hiện trong thời gian này.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.