



Lỗ hổng nghiêm trọng trên trang web độc hại cho phép chiếm quyền điều khiển Meta Muse
Các nhà nghiên cứu bảo mật vừa phát hiện một chuỗi lỗ hổng cho phép kẻ tấn công chiếm quyền điều khiển Meta Muse, truy cập vào các cuộc trò chuyện riêng tư và thông tin đăng nhập của người dùng chỉ...

- Giọng nữ Bắc
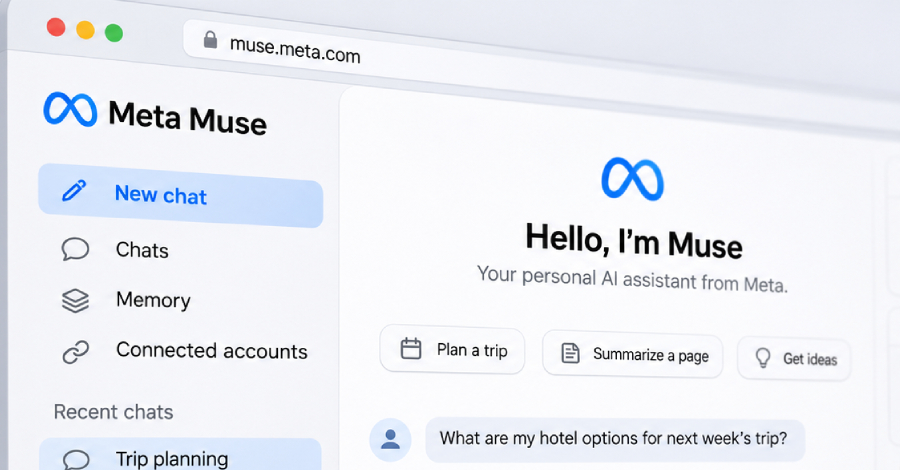
Các chuyên gia bảo mật từ công ty NebuSec vừa công bố một phát hiện đáng báo động liên quan đến Meta Muse, trợ lý AI cá nhân của Meta. Chỉ cần người dùng truy cập vào một trang web độc hại, kẻ tấn công có thể trích xuất toàn bộ lịch sử trò chuyện, các ký ức được lưu trữ và thậm chí là thông tin đăng nhập của các tài khoản liên kết mà không cần bất kỳ sự cho phép nào từ người dùng.
Được biết, Meta Muse hoạt động dựa trên mô hình mỗi người dùng sở hữu một môi trường điện toán đám mây riêng biệt. Hệ thống này được bảo vệ bởi một lớp giám sát có tên là Sentinel, đóng vai trò kiểm soát mọi dữ liệu ra vào và ngăn chặn trợ lý AI tiếp cận trực tiếp với các token hoặc mật khẩu nhạy cảm.
Tuy nhiên, trong quá trình thử nghiệm, các nhà nghiên cứu đã thực hiện một chuỗi tấn công tinh vi. Bằng cách khai thác một lỗ hổng trong trình duyệt tích hợp của Muse (thường dùng cho các tác vụ như tạo file PDF), họ kết hợp với một lỗ hổng trong nhân Linux để giành quyền kiểm soát hoàn toàn máy chủ đám mây của người dùng. Từ đó, kẻ tấn công có thể vượt qua lớp bảo vệ của Sentinel để truy cập vào kho lưu trữ thông tin xác thực và các tệp tin cá nhân.
Đại diện NebuSec nhấn mạnh rằng đây là một cuộc thử nghiệm trong môi trường kiểm soát, không phải là cuộc tấn công thực tế nhắm vào người dùng. Mọi lỗ hổng được phát hiện đã được báo cáo cho đội ngũ kỹ thuật của Meta và được khắc phục hoàn toàn trước khi thông tin được công bố rộng rãi.
Mặc dù Meta chưa đưa ra bình luận chính thức hay xác nhận về các bản vá, nhưng việc một trợ lý AI có khả năng thực hiện các giao dịch thay cho người dùng lại trở thành mục tiêu hấp dẫn cho các cuộc tấn công. Phát hiện này cho thấy dù các lớp bảo mật như Sentinel đã được thiết kế kỹ lưỡng, việc kết hợp nhiều lỗ hổng (chaining exploits) vẫn có thể vô hiệu hóa các rào cản bảo mật hiện có.
Nguồn tham khảo: The Hacker News

Chưa có bình luận nào! Hãy là người đầu tiên.