



AI của tin tặc phát hiện lỗ hổng Zero-Day trong phần mềm hình ảnh y tế, giành quyền Root
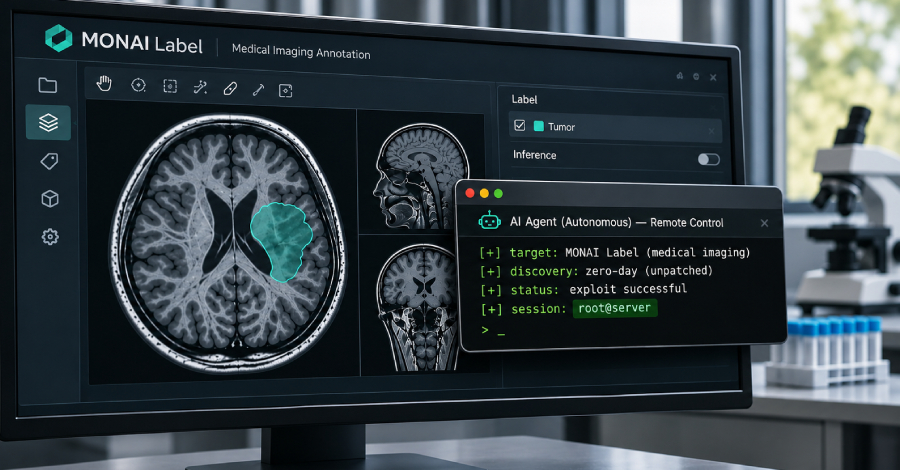
Các tác nhân AI tự động đã được tin tặc sử dụng để phát hiện lỗ hổng zero-day trong MONAI Label, một server hình ảnh y tế mã nguồn mở, và giành quyền root trên server của một trường đại...

- Giọng nữ Bắc
Theo báo cáo từ Amazon Threat Intelligence, các tin tặc được cho là có liên hệ với Trung Quốc đã sử dụng các tác nhân AI tự động để phát hiện một lỗ hổng chưa từng biết đến (zero-day) trong MONAI Label, một server hình ảnh y tế mã nguồn mở. Lỗ hổng này đã giúp chúng giành quyền root trên một server của trường đại học.
Lỗ hổng cho phép kẻ tấn công không cần tài khoản vẫn có thể ghi file ra ngoài thư mục lưu trữ của server. Nó ảnh hưởng đến MONAI Label phiên bản 0.8.5 trở về trước trong cấu hình mặc định (chạy mà không bật tính năng đăng nhập).
Các nhà phát triển đã hợp nhất bản vá vào mã nguồn, nhưng hiện vẫn chưa có phiên bản sửa lỗi chính thức để cài đặt.
MONAI Label là một server được các nhóm nghiên cứu sử dụng để gắn nhãn các bản quét y tế và huấn luyện các mô hình hình ảnh; đây là một chương trình riêng biệt so với framework MONAI rộng hơn.
Điểm yếu này là một lỗ hổng path-traversal trong các phần của server dùng để lưu trữ hình ảnh và nhãn đã tải lên. Một định danh file do người gọi cung cấp được nối vào thư mục lưu trữ và ghi vào đĩa mà không kiểm tra xem kết quả có nằm trong thư mục đó hay không.
Server ghi file với quyền của tài khoản mà nó đang chạy, vì vậy kẻ tấn công không thể ghi vào bất cứ đâu trên máy. Tuy nhiên, một vị trí mã hoặc cài đặt có thể ghi được có thể mở đường cho việc thực thi mã. Xác thực bị tắt theo mặc định, vì vậy bất kỳ client nào có thể tiếp cận server qua mạng đều có thể kích hoạt thao tác ghi. Các phiên bản 0.8.5 trở về trước đều bị ảnh hưởng.
Amazon đã tái tạo lại cuộc tấn công sau khi phát hiện bảng điều khiển Cairn của chính kẻ tấn công được đặt trên internet mà không có mật khẩu. Cairn là một framework mã nguồn mở chạy các tác nhân AI như các công cụ kiểm thử xâm nhập tự động. Bảng điều khiển bị lộ đã tiết lộ cài đặt tác vụ, lời nhắc (prompts) và lịch sử chạy của các tác nhân AI.
Trong khoảng 48 giờ vào tháng 9, các tác nhân AI đã lập bản đồ giao diện ứng dụng và đạt đến điểm ghi file vào server chỉ trong khoảng 11 phút, công ty cho biết trong báo cáo sự cố.
Các tác nhân hoạt động với rất ít hướng dẫn từng bước. Kẻ tấn công đặt mục tiêu giành quyền truy cập shell và chọn mục tiêu, còn các tác nhân tự chọn phương pháp, theo công ty.
Các nhà điều tra liên kết chiến dịch này với một tác nhân có liên hệ với Trung Quốc với mức độ tin cậy vừa phải, dựa trên các lời nhắc bằng tiếng Trung giản thể, cài đặt múi giờ Trung Quốc và các mục tiêu có thể là mối quan tâm của Trung Quốc. Họ không kết nối công việc này với một nhóm cụ thể hay xác định rằng một chính phủ đứng đằng sau.
Quyền root shell đến sau đó, không phải trong 11 phút đầu tiên. Trong một phiên riêng biệt, các tác nhân đã sử dụng cùng một lỗ hổng để cài đặt một file mà Python tự động chạy khi khởi động. Sau đó, chúng kích hoạt một tính năng huấn luyện khởi động một tiến trình Python mới, tiến trình này đã tải file đó và kết nối trở lại kẻ tấn công với quyền root.
Quyền root đó chỉ trên một server của trường đại học, và liệu một hệ thống MONAI Label khác có cho kết quả tương tự hay không còn tùy thuộc vào cách nó được chạy và tài khoản dịch vụ của nó có thể làm gì.
Trong một phiên sau đó, kẻ tấn công đã cung cấp cho các tác nhân một đường hầm vào mạng thứ hai của trường đại học cũng đang chạy phần mềm tương tự. Amazon tin rằng mạng này đã bị xâm nhập theo cùng một cách nhưng chưa xác nhận được sự thỏa hiệp thứ hai.
Các nhà phát triển đã xác nhận lỗ hổng và hợp nhất bản sửa lỗi vào mã nguồn vào ngày 19 tháng 10, buộc các file tải lên phải nằm trong các thư mục được phê duyệt và từ chối các tên trống hoặc tên bắt đầu bằng dấu chấm.
Thông báo bảo mật của họ, được công bố vào đầu tuần này, vẫn chưa liệt kê phiên bản đã vá và cho biết bản sửa lỗi sẽ có trong bản phát hành tương lai. Phiên bản phát hành mới nhất vẫn là 0.8.5, có từ năm 2024. Một bản sửa lỗi đã hợp nhất trong mã nguồn không giống như một gói bạn có thể cài đặt.
Lỗ hổng hiện được liệt kê trong hồ sơ CVE là CVE-2026-133968, được công bố trong tuần này và được đánh giá 9.8 trên 10, một điểm số nghiêm trọng. Thông báo của dự án vẫn chưa hiển thị CVE được gán, đây là sự chậm trễ trong việc cập nhật trang đó, không phải là dấu hiệu của một lỗ hổng thứ hai.
Nên làm gì ngay bây giờ
Khi chưa có bản phát hành sửa lỗi, các bước thực tế là cắt giảm khả năng tiếp xúc và giới hạn những gì một server bị xâm nhập có thể tiếp cận:
- Chặn truy cập mạng không đáng tin cậy đến các server MONAI Label bằng tường lửa và quy tắc định tuyến, không chỉ các URL khó đoán.
- Bật xác thực, tính năng mà server để tắt theo mặc định.
- Chạy server dưới một tài khoản có quyền hạn chế thay vì root, và hạn chế các thư mục mà nó có thể ghi vào.
- Không cho rằng một bản build từ mã nguồn là an toàn. Hãy xác nhận nó bao gồm bản sửa lỗi tháng 10 trước khi coi nó đã được vá.
- Nếu một server có thể truy cập được, hãy kiểm tra các file khởi động Python bất thường và các công việc huấn luyện không mong muốn, con đường mà cuộc tấn công được báo cáo đã sử dụng.
Báo cáo của công ty dựa trên việc tái tạo của riêng họ và chưa được xác nhận độc lập. Nó không cho thấy các bản quét hoặc hồ sơ bệnh nhân đã bị lấy đi, các hệ thống lâm sàng đã bị chạm vào, hoặc kẻ tấn công đã vượt qua các mục tiêu trường đại học được mô tả.
Chiến dịch cũng bao gồm các hoạt động thất bại, và kết quả root trên một server không nên được coi là kết quả cho mọi triển khai MONAI Label.
Nguồn tham khảo: The Hacker News

Chưa có bình luận nào! Hãy là người đầu tiên.