



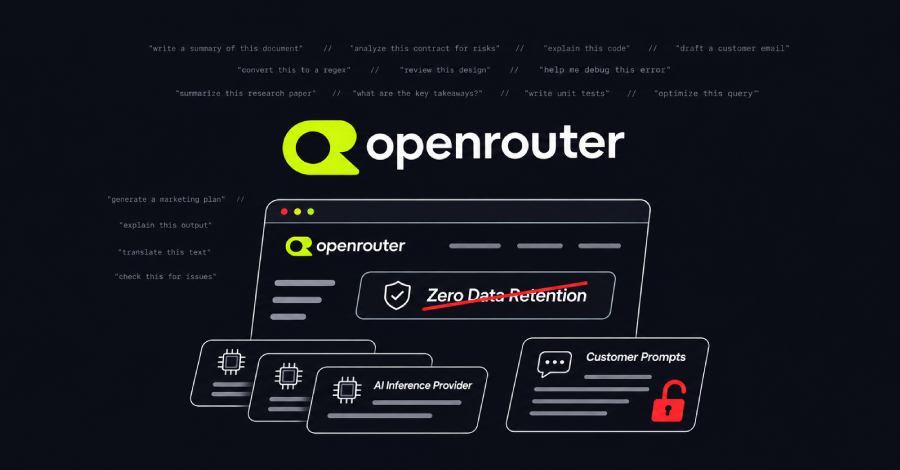
OpenRouter loại bỏ 3 nhà cung cấp sau khi phát hiện đánh cắp dữ liệu prompt AI kéo dài nhiều tháng
Các nhà nghiên cứu phát hiện nhiều nhà cung cấp dịch vụ AI đã âm thầm lưu trữ và để lộ dữ liệu người dùng, ngay cả với các yêu cầu được gắn nhãn 'Zero Data...

- Giọng nữ Bắc
Một cuộc điều tra từ công ty an ninh mạng Dragos đã phơi bày một lỗ hổng nghiêm trọng trong hệ sinh thái các nhà cung cấp dịch vụ AI inference. Trong nhiều tháng, kẻ tấn công đã âm thầm đánh cắp dữ liệu từ các yêu cầu (prompt) của người dùng mà chính các nhà cung cấp này cũng không hề hay biết cho đến khi được các nhà nghiên cứu thông báo.
Table Of Content
Đáng chú ý, nhiều dữ liệu bị đánh cắp nằm trong các yêu cầu được gắn nhãn Zero Data Retention – thiết lập vốn được cam kết là không lưu trữ bất kỳ thông tin nào từ phía người dùng.
OpenRouter, nền tảng trung gian điều hướng các yêu cầu AI, đã phản ứng bằng cách loại bỏ ba nhà cung cấp khỏi hệ thống, đồng thời gỡ bỏ 125 endpoint khỏi danh sách hỗ trợ Zero Data Retention. Công ty khẳng định hạ tầng của OpenRouter không bị xâm nhập, nhưng đã thông báo cho tất cả khách hàng có khả năng bị ảnh hưởng.
Phương thức tấn công và phát hiện
Các nhà nghiên cứu đã sử dụng kỹ thuật canary token, gieo khoảng hai triệu prompt chứa các liên kết web và thông tin xác thực (credential) độc nhất từ tháng 7 đến tháng 11. Bất kỳ sự tương tác nào với các token này đều là bằng chứng cho thấy dữ liệu prompt đã bị đọc hoặc sao chép trái phép.
Kết quả cho thấy:
- Đánh cắp tại điểm đầu vào: Kẻ tấn công không chỉ xâm nhập sâu vào hạ tầng mà còn sao chép lưu lượng truy cập ngay tại điểm tiếp nhận đầu tiên. Một số khóa AWS bị đánh cắp thậm chí đến từ các yêu cầu đã bị nhà cung cấp từ chối trước khi mô hình kịp xử lý.
- Khai thác thông tin xác thực: Sau khi có được khóa AWS, kẻ tấn công nhanh chóng liệt kê các S3 bucket, truy cập Secrets Manager và cố gắng tạo thêm các khóa API mới để duy trì quyền truy cập.
- Hành vi của các bên thứ ba: Một số nhà cung cấp dịch vụ AI trên thị trường đã cố tình bật tính năng ghi nhật ký (logging) để thu thập dữ liệu người dùng. Thậm chí, một phòng thí nghiệm AI tại Trung Quốc đã được ghi nhận tự động thu thập các liên kết bí mật từ hơn một nửa số prompt được gửi đến các mô hình của họ.
Phản hồi từ các nhà cung cấp
Một số đơn vị đã lên tiếng xác nhận sự cố:
- Phala: Thừa nhận kẻ tấn công đã kiểm soát một server inference và xem được dữ liệu yêu cầu từ ngày 21/10 đến 8/11.
- Together AI: Cho biết dữ liệu mẫu của khách hàng đã bị tải xuống do một nhân viên vô tình để lộ thông tin xác thực trên GitHub công khai.
- Novita: Xác nhận lỗi cấu hình định tuyến khiến một số yêu cầu bị gửi nhầm đến API chính thức của nhà cung cấp khác.
Lời khuyên cho người dùng
Theo các chuyên gia, nhãn bảo mật (privacy flag) chỉ có hiệu lực ở chặng đầu tiên của quá trình xử lý. Để bảo vệ dữ liệu, người dùng nên:
- Ưu tiên tự lưu trữ (Self-hosting): Đây là cách duy nhất đảm bảo không có bên thứ ba nào đọc được prompt của bạn.
- Chọn lọc nhà cung cấp: Thay vì sử dụng các nhóm nhà cung cấp mặc định, hãy chủ động chọn upstream provider và kiểm tra kỹ chính sách bảo mật.
- Sử dụng Tripwire: Chèn các thông tin xác thực giả (canary token) vào prompt để phát hiện sớm nếu dữ liệu bị rò rỉ.
- Tránh các chợ reseller: Hạn chế sử dụng các nền tảng trung gian không rõ nguồn gốc, nơi một phần năng lực xử lý có thể đến từ các tài nguyên bị đánh cắp.
Nguồn tham khảo: The Hacker News


Chưa có bình luận nào! Hãy là người đầu tiên.