



Cảnh báo lỗ hổng RCE trong Ghostscript: Kẻ tấn công có thể thoát sandbox qua file tải lên
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng nghiêm trọng trong Ghostscript cho phép kẻ tấn công thực thi mã từ xa (RCE) bằng cách vượt qua cơ chế sandbox thông qua các file được tải...

- Giọng nữ Bắc
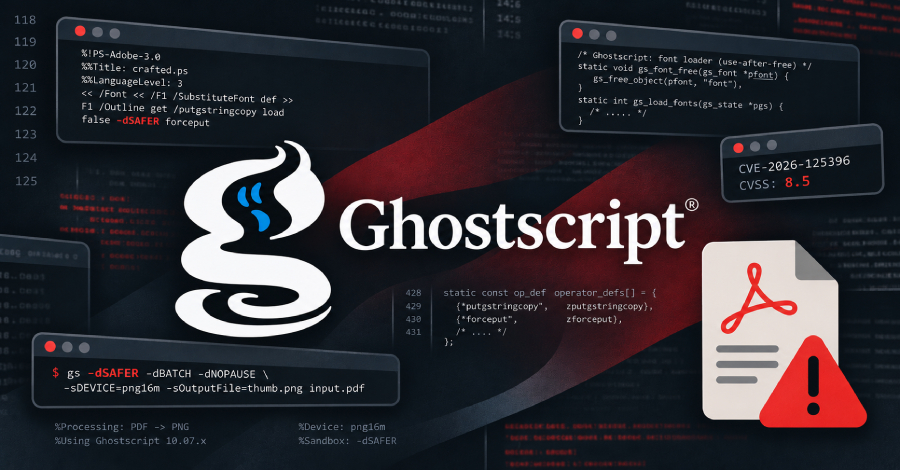
Một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trong Ghostscript – trình thông dịch phổ biến được nhiều máy chủ Linux sử dụng để xử lý các định dạng file như PDF, PostScript và hình ảnh. Lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa (RCE) bằng cách thoát khỏi cơ chế sandbox bảo mật của chương trình.
Table Of Content
Cơ chế tấn công
Theo báo cáo từ công ty bảo mật pwn.ai, lỗ hổng (được định danh là CVE-2026-125396) bắt nguồn từ lỗi use-after-free trong quá trình tải font của Ghostscript. Kẻ tấn công có thể lợi dụng lỗi này để vô hiệu hóa chế độ -dSAFER, vốn là lớp bảo vệ ngăn chặn việc thực thi lệnh hoặc truy cập trái phép vào hệ thống.
Điều đáng lo ngại là ứng dụng không cần phải gọi trực tiếp Ghostscript để bị tấn công. Các thư viện xử lý ảnh và tài liệu phổ biến như ImageMagick, Pillow, libvips hoặc các plugin Qt thường tự động chuyển nội dung PostScript/EPS sang Ghostscript để render, ngay cả khi file đó được ngụy trang dưới định dạng .png, .jpg hoặc .pdf. Chỉ cần một thao tác đơn giản như tạo thumbnail hoặc cắt ảnh cũng có thể kích hoạt trình thông dịch này.
Phạm vi ảnh hưởng
Nghiên cứu cho thấy khoảng 10 ứng dụng phổ biến có thể bị khai thác thông qua các tính năng tải lên, xem trước hoặc in ấn. Một số kịch bản tấn công không yêu cầu xác thực, bao gồm:
- Gửi lệnh in ẩn danh đến hàng đợi in trên hệ thống Debian 13.
- Gửi file đính kèm qua email mà Roundcube webmail sẽ tự động xử lý khi người dùng mở.
- Thông qua các form tải lên công khai trong các plugin WordPress như Forminator và Essential Addons for Elementor.
Mặc dù lỗ hổng được phân loại là lỗi cục bộ, nhưng các thử nghiệm thực tế đã chứng minh khả năng khai thác từ mạng thông qua email, web upload và các dịch vụ in ấn.
Khuyến nghị bảo mật
Artifex, đơn vị phát triển Ghostscript, đã phát hành bản vá trong phiên bản 10.08.0 vào ngày 8 tháng 9. Tuy nhiên, người dùng cần lưu ý:
- Cập nhật không đồng bộ: Việc cập nhật hệ điều hành không đồng nghĩa với việc các bản sao Ghostscript được đóng gói trong container hoặc ứng dụng riêng lẻ đã được vá.
- Kiểm tra phân phối Linux: Nhiều bản phân phối Linux vẫn đang trong quá trình cập nhật hoặc chưa có bản vá chính thức.
- Giải pháp tạm thời: Cho đến khi cập nhật được renderer, quản trị viên nên yêu cầu xác thực đối với các hàng đợi in, giới hạn loại file được phép tải lên và sử dụng các công cụ bảo mật hệ thống như AppArmor để hạn chế quyền của trình thông dịch.
WordPress cũng đã chủ động đóng các đường dẫn tải lên dễ bị tổn thương trong phiên bản 7.0.4 (thông qua CVE-2026-65640), nhưng người dùng vẫn cần cập nhật cả Ghostscript lẫn các plugin liên quan để đảm bảo an toàn tuyệt đối.
Nguồn tham khảo: The Hacker News


Chưa có bình luận nào! Hãy là người đầu tiên.