

Lỗ hổng Linux Kernel mới cho phép máy ảo ARM64 truy cập bộ nhớ của Host
Một lỗ hổng nghiêm trọng trong KVM trên ARM64 cho phép máy ảo (guest) đọc và ghi trực tiếp vào bộ nhớ của máy chủ (host), dẫn đến nguy cơ thoát khỏi môi trường ảo...

- Giọng nữ Bắc
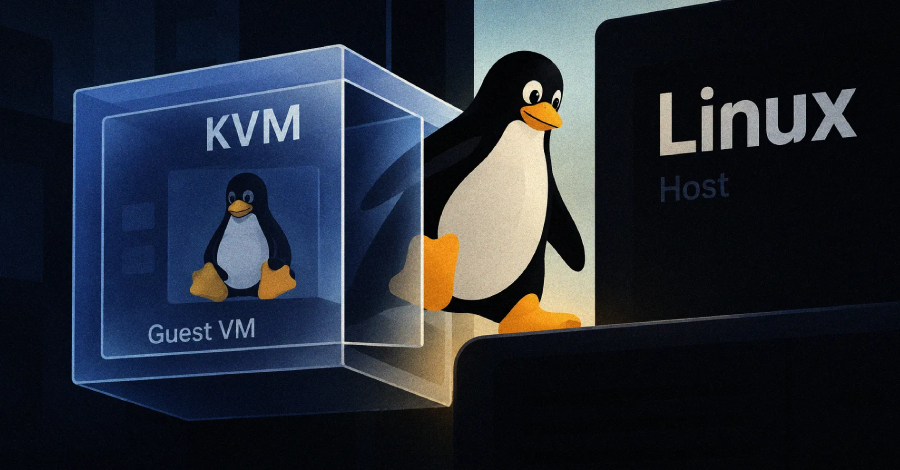
Một lỗ hổng bảo mật mới được phát hiện trong mã nguồn ảo hóa KVM của Linux kernel dành cho các bộ vi xử lý ARM64, cho phép máy ảo (guest) có quyền truy cập đọc-ghi vào bộ nhớ của máy chủ (host). Lỗ hổng này đặc biệt nguy hiểm trên các hệ thống có kích hoạt tính năng nested virtualization.
Table Of Content
Chi tiết về lỗ hổng CVE-2026-89775
Lỗ hổng được định danh là CVE-2026-89775. Theo nhà nghiên cứu bảo mật Hyunwoo Kim, người đã báo cáo vấn đề này, lỗ hổng cho phép kẻ tấn công thoát khỏi môi trường máy ảo (guest escape) để thực thi mã độc trực tiếp trên máy chủ vật lý. Lỗi nằm trong cách KVM xử lý ảo hóa lồng nhau trên kiến trúc ARM64. Cụ thể, khi máy ảo cấu hình bộ nhớ theo một cách nhất định, quá trình tính toán kích thước dẫn đến kết quả bằng 0, khiến bước làm sạch bộ nhớ đệm địa chỉ (TLB invalidation) bị bỏ qua.
Kết quả là một trang bộ nhớ của host sau khi được giải phóng vẫn ở trạng thái được ánh xạ và có thể ghi được. Máy ảo có thể tận dụng điều này để đọc và ghi dữ liệu 64-bit mà không bị hệ thống kiểm soát chặn lại.
Phạm vi ảnh hưởng và rủi ro
Lỗ hổng này chỉ ảnh hưởng đến các hệ thống có bật tính năng nested virtualization—một chế độ thử nghiệm trên ARM64 yêu cầu phần cứng Armv8.4 với tính năng FEAT_NV2. Do đó, các máy chủ KVM thông thường không kích hoạt tính năng này sẽ không nằm trong phạm vi tấn công.
Ngoài ra, trên các hệ thống cho phép người dùng mở /dev/kvm (như mặc định trên một số phiên bản Red Hat Enterprise Linux), một người dùng cục bộ có thể tạo máy ảo và khai thác lỗ hổng này để leo thang đặc quyền lên root.
Khuyến nghị và bản vá
Các nhà phát triển Linux đã phát hành bản vá cho lỗ hổng này trong các phiên bản Linux 6.18.51, 7.2.5 và 7.3-rc1. Các nhà phân phối hệ điều hành như Ubuntu, Red Hat và Debian đang triển khai các bản cập nhật theo lộ trình riêng. Người quản trị hệ thống được khuyến cáo kiểm tra phiên bản kernel đang sử dụng và cập nhật ngay khi có bản vá từ nhà cung cấp.
Hiện tại, chưa có mã khai thác (exploit) công khai nào được ghi nhận và không có dấu hiệu cho thấy lỗ hổng đang bị lạm dụng trong các cuộc tấn công thực tế. Các nhà cung cấp dịch vụ đám mây lớn như AWS hay Google Cloud cũng cho biết các cấu hình ARM tiêu chuẩn của họ không bị ảnh hưởng trực tiếp bởi kịch bản tấn công này.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.