

Cảnh báo: Mã độc ChainScript mới sử dụng kỹ thuật ClickFix và blockchain để ẩn mình
Các nhà nghiên cứu an ninh mạng vừa phát hiện một loại Remote Access Trojan (RAT) mới mang tên ChainScript, sử dụng kỹ thuật ClickFix và hạ tầng blockchain để duy trì kết nối C2 linh...

- Giọng nữ Bắc
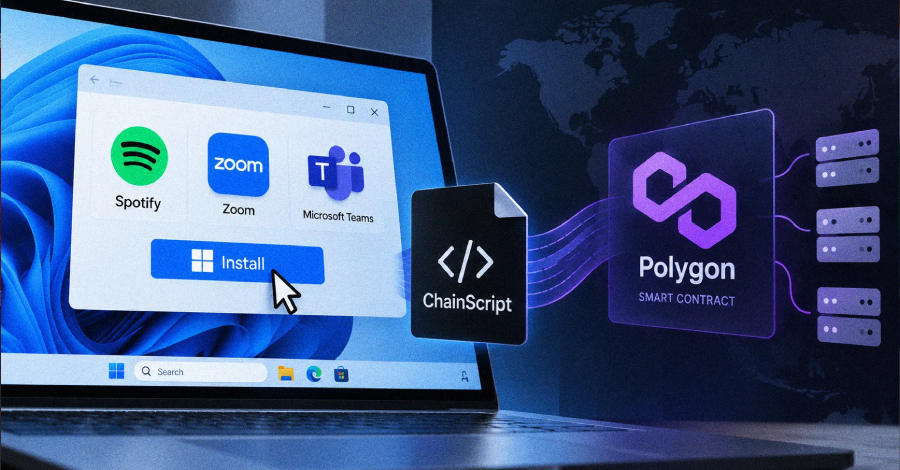
Các chuyên gia an ninh mạng từ Blackpoint Adversary Pursuit Group vừa phát hiện một loại Remote Access Trojan (RAT) mới có tên gọi ChainScript. Mã độc này đang được phát tán thông qua các chiêu trò lừa đảo kiểu ClickFix, giả mạo các phần mềm phổ biến như Spotify, Zoom và Microsoft Teams để đánh lừa người dùng.
Table Of Content
Cơ chế hoạt động tinh vi
ChainScript không sử dụng hạ tầng C2 truyền thống. Thay vào đó, nó tận dụng các hợp đồng thông minh (smart contract) trên mạng lưới Polygon để xác định địa chỉ WebSocket đang hoạt động. Kỹ thuật này giúp kẻ tấn công dễ dàng luân chuyển hạ tầng C2, gây khó khăn cho việc phát hiện và ngăn chặn bằng các chỉ số (indicator) truyền thống.
Quy trình tấn công bắt đầu bằng một thông báo giả mạo yêu cầu người dùng thực hiện thao tác (ClickFix), dẫn đến việc tải xuống một tệp cài đặt Windows (.msi) độc hại. Sau khi thực thi, mã độc sẽ triển khai môi trường Node.js và chạy các tập lệnh PowerShell hoặc VBScript ẩn để cài đặt ChainScript vào hệ thống. Mã độc này có khả năng:
- Thực thi lệnh CMD và PowerShell từ xa.
- Chụp ảnh màn hình và thao tác với tệp tin.
- Thu thập dữ liệu ví tiền điện tử (cả ứng dụng desktop và tiện ích trình duyệt).
- Tự cập nhật và duy trì quyền truy cập thông qua các tác vụ định kỳ (scheduled task).
Xu hướng tấn công ClickFix và PasteSwitch
Sự xuất hiện của ChainScript nằm trong làn sóng tấn công ClickFix đang diễn ra mạnh mẽ. Gần đây, các chiến dịch như PasteSwitch đã lợi dụng các tài khoản mạng xã hội uy tín (như tài khoản Reddit của HBO Max) để phát tán quảng cáo độc hại. Người dùng Windows và macOS bị dẫn dụ thực hiện các thao tác thủ công, vô tình tự cài đặt mã độc vào máy tính của mình.
Các nhà nghiên cứu cũng ghi nhận việc kẻ tấn công sử dụng kỹ thuật browser-fingerprinting để xác định môi trường của nạn nhân. Nếu phát hiện người dùng đang sử dụng macOS, chúng sẽ điều hướng đến các trang web giả mạo yêu cầu người dùng dán một lệnh độc hại vào Terminal, từ đó triển khai các loại mã độc như Atomic Stealer hoặc MacSync.
Lời khuyên bảo mật
Việc kẻ tấn công ngày càng sử dụng các dịch vụ tin cậy và hạ tầng phi tập trung (như blockchain) cho thấy sự dịch chuyển trong chiến thuật của tội phạm mạng. Để phòng tránh, người dùng cần:
- Cảnh giác cao độ với các yêu cầu “sửa lỗi” hoặc hướng dẫn cài đặt phần mềm bằng cách copy-paste lệnh vào Terminal hoặc PowerShell.
- Không tải phần mềm từ các nguồn không chính thống, ngay cả khi quảng cáo xuất hiện trên các nền tảng uy tín.
- Sử dụng các giải pháp bảo mật endpoint có khả năng giám sát hành vi thay vì chỉ dựa vào nhận diện chữ ký (signature-based detection).
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.