

TASK#STOMP: Chiến dịch backdoor PowerShell tinh vi đánh cắp dữ liệu người dùng
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch TASK#STOMP, sử dụng backdoor PowerShell để thu thập tài liệu, mật khẩu Wi-Fi và dữ liệu clipboard từ các máy tính bị xâm...

- Giọng nữ Bắc
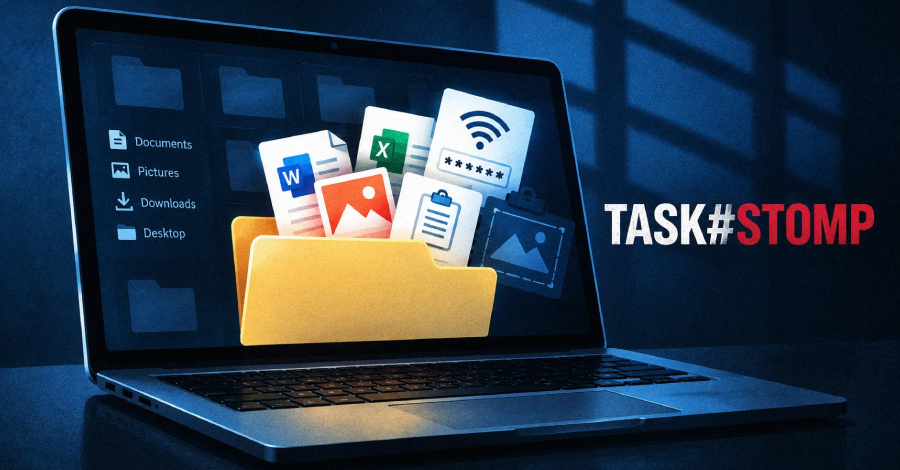
Các chuyên gia an ninh mạng tại Securonix vừa công bố chi tiết về một chiến dịch tấn công mới mang tên TASK#STOMP. Chiến dịch này sử dụng một backdoor PowerShell được thiết kế tinh vi để thu thập dữ liệu nhạy cảm từ các máy chủ (host) bị lây nhiễm.
Table Of Content
Phương thức hoạt động của TASK#STOMP
Theo báo cáo, mã độc này có khả năng tự động trích xuất tài liệu kinh doanh, giám sát hệ thống tệp tin theo thời gian thực, đánh cắp mật khẩu Wi-Fi, nội dung clipboard và chụp ảnh màn hình. Đặc biệt, nó nhận lệnh từ xa thông qua hai server C2 (Command and Control) dự phòng được xác thực bằng token.
Chuỗi lây nhiễm bắt đầu bằng việc thực thi một tệp VBScript (Visual Basic Script) đã được mã hóa thông qua wscript.exe. Mặc dù con đường xâm nhập ban đầu chưa được xác định rõ, các chuyên gia nghi ngờ kẻ tấn công có thể đã sử dụng hình thức phishing hoặc kỹ thuật social engineering.
Kỹ thuật ẩn mình và duy trì sự hiện diện
Để tránh bị phát hiện, kẻ tấn công đặt tên tệp tin ngẫu nhiên và sử dụng các tác vụ đã lên lịch (Scheduled Tasks) với tên gọi giả mạo như Local Credential Manager hay Windows Display Manager nhằm đánh lừa người dùng và các cơ chế bảo mật. Ngoài ra, mã độc còn thiết lập phương thức duy trì sự hiện diện (persistence) thông qua thư mục Startup của Windows.
Một điểm đáng chú ý là kỹ thuật timestomping (thay đổi dấu thời gian) và việc sử dụng các tiến trình PowerShell riêng biệt để tạo ra sự dự phòng. Nếu một nhánh bị phát hiện hoặc bị tiêu diệt, nhánh còn lại vẫn có thể tiếp tục hoạt động nhờ cơ chế “mutual-watchdog” giữa các module mã độc.
Tận dụng thành phần hệ thống
Các nhà nghiên cứu nhấn mạnh rằng TASK#STOMP là minh chứng cho xu hướng lạm dụng các thành phần sẵn có của Windows như PowerShell, Task Scheduler và .NET toolchain. Bằng cách dựa vào các công cụ hợp lệ, kẻ tấn công làm cho các hành vi độc hại trở nên khó phân biệt với hoạt động quản trị hệ thống thông thường.
Hiện tại, mục đích cuối cùng của việc mở trình duyệt Chrome để truy cập vào một trang web cơ sở dữ liệu đấu thầu tại Iran vẫn chưa được làm rõ. Các chuyên gia khuyến cáo người dùng và quản trị viên cần tăng cường giám sát các tiến trình PowerShell bất thường và kiểm tra kỹ các tác vụ đã lên lịch trong hệ thống để phòng tránh rủi ro.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.