

Chiến dịch ‘Contagious Interview’: 30.000 thiết bị bị xâm nhập, hơn 10 triệu USD tiền mã hóa bị đánh cắp
Các nhóm tin tặc liên quan đến Triều Tiên đang thực hiện chiến dịch lừa đảo tuyển dụng tinh vi, nhắm vào các kỹ sư phần mềm và chuyên gia Web3 để phát tán malware và đánh cắp tài sản...

- Giọng nữ Bắc
Một báo cáo an ninh mạng chung từ các cơ quan tình báo tại Nhật Bản, Mỹ, Úc và Đức vừa đưa ra cảnh báo khẩn cấp về chiến dịch tấn công mang tên Contagious Interview. Chiến dịch này đã xâm nhập thành công ít nhất 30.000 thiết bị tại hơn 100 quốc gia, gây thiệt hại ước tính 10,71 triệu USD tiền mã hóa.
Table Of Content
Phương thức tấn công tinh vi
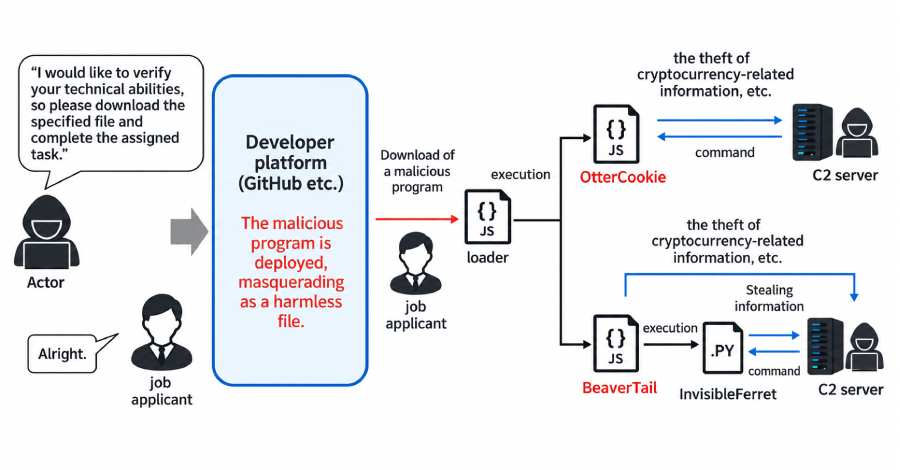
Đối tượng mục tiêu của nhóm tin tặc là các kỹ sư phần mềm, chuyên gia thiết kế web và những người làm việc trong lĩnh vực blockchain, Web3. Kẻ tấn công thường đóng vai nhà tuyển dụng trên các nền tảng như LinkedIn, tiếp cận nạn nhân với những lời mời làm việc hấp dẫn.
Sau khi tạo dựng được lòng tin, chúng yêu cầu ứng viên thực hiện các bài kiểm tra kỹ năng hoặc coding test. Đây chính là bước then chốt để kích hoạt chuỗi lây nhiễm malware đa giai đoạn, bao gồm các dòng như: BeaverTail, InvisibleFerret, RATatouille, OtterCookie… Việc cài đặt các backdoor này cho phép kẻ tấn công duy trì quyền truy cập bền vững, đánh cắp thông tin đăng nhập và rút tiền từ các ví điện tử của nạn nhân.
Mạng lưới “thuê người đại diện” (Proxy Hiring)
Báo cáo cũng chỉ ra sự liên kết chặt chẽ giữa nhóm tin tặc này với các chương trình lao động CNTT của Triều Tiên. Chúng không chỉ tấn công trực tiếp mà còn sử dụng các “trung gian” (proxy) để vượt qua các rào cản pháp lý và kiểm duyệt danh tính (KYC).
Gần đây, các nhóm này đã mở rộng hoạt động sang Discord, tuyển dụng người dân tại Mỹ, EU và Mỹ Latinh để đóng vai người đại diện tham gia phỏng vấn thay cho tin tặc. Những người này sẽ nhận được một phần lợi nhuận (khoảng 35%) từ số tiền mà tin tặc kiếm được thông qua việc chiếm đoạt vị trí công việc hợp pháp tại các công ty phương Tây.
Nguy cơ đối với doanh nghiệp
Ngoài việc đánh cắp tài sản cá nhân, các chuyên gia cảnh báo rằng việc xâm nhập vào máy tính của các nhà phát triển còn mở ra cơ hội để tin tặc thực hiện các cuộc tấn công sâu hơn vào hạ tầng doanh nghiệp. Điều này bao gồm đánh cắp tài sản trí tuệ, thực hiện các hành vi gián điệp công nghiệp và di chuyển ngang (lateral movement) trong mạng lưới nội bộ của các tổ chức.
Các cơ quan chức năng khuyến cáo các doanh nghiệp cần thắt chặt quy trình tuyển dụng từ xa, kiểm tra kỹ lưỡng danh tính ứng viên và nâng cao nhận thức cho đội ngũ kỹ thuật về các hình thức phishing qua mạng xã hội và các bài kiểm tra kỹ thuật đáng ngờ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.