

PHP2Shell: Đừng lầm tưởng về các biện pháp giảm thiểu trước khi bản vá chính thức được tung ra
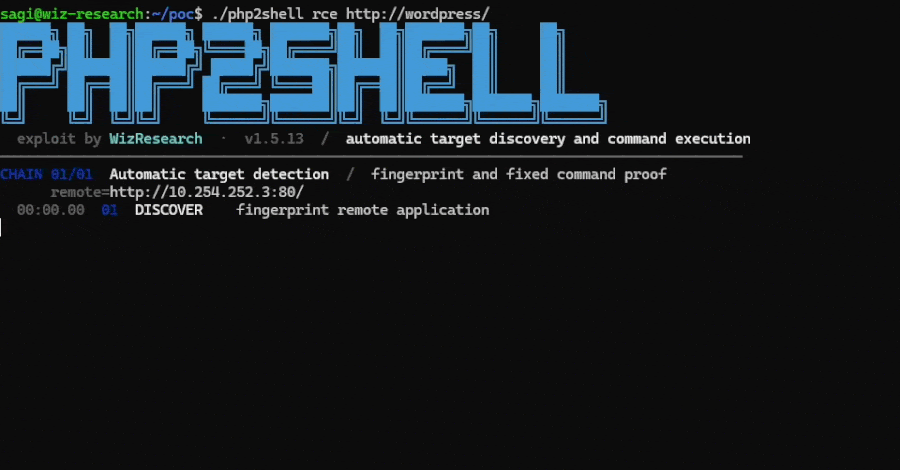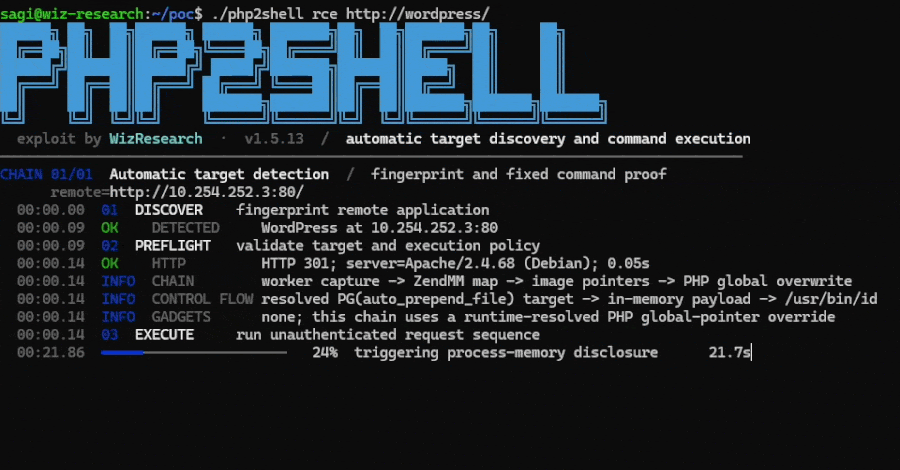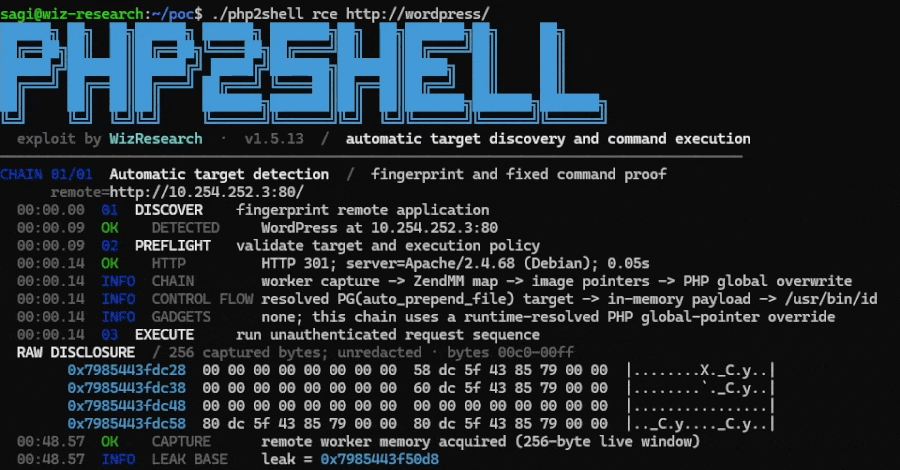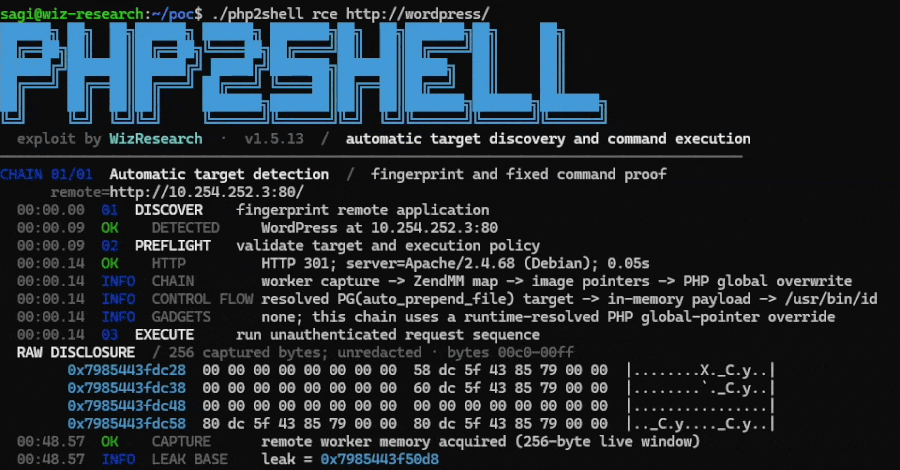
Hai lỗ hổng nghiêm trọng mang tên PHP2Shell đang khiến cộng đồng bảo mật lo ngại. Các chuyên gia cảnh báo rằng việc thay đổi cấu hình PHP không phải là giải pháp thay thế cho việc cập nhật bản vá...

- Giọng nữ Bắc
Cộng đồng bảo mật đang đối mặt với hai lỗ hổng nghiêm trọng được gọi chung là PHP2Shell. Trong khi chờ đợi bản vá chính thức từ dự án PHP, nhiều quản trị viên đã truyền tai nhau một số biện pháp giảm thiểu tạm thời. Tuy nhiên, các chuyên gia khẳng định rằng không có cấu hình nào có thể thay thế hoàn toàn cho việc cập nhật phần mềm.
Table Of Content
Cảnh báo về các biện pháp giảm thiểu
Một giải pháp đang lan truyền trên mạng xã hội là vô hiệu hóa tính năng Session Upload Progress bằng cách thiết lập session.upload_progress.enabled=0 trong file cấu hình PHP. Mặc dù công ty bảo mật GMO Flatt ban đầu gợi ý đây là một cách để giảm thiểu rủi ro, nhưng họ đã nhanh chóng đính chính rằng đây không phải là bản vá hoàn chỉnh và kẻ tấn công hoàn toàn có thể tìm cách vượt qua (bypass).
Các nhà phát triển cốt lõi của PHP cũng đưa ra thông điệp cứng rắn: “ini settings won’t save you” (các thiết lập ini sẽ không cứu được bạn). Việc dựa dẫm vào các cấu hình này có thể tạo ra cảm giác an toàn giả tạo trong khi hệ thống vẫn tồn tại nguy cơ bị khai thác.
Khuyến nghị cho quản trị viên
Nếu bạn đã thực hiện thay đổi cấu hình trên, không nhất thiết phải hoàn tác, nhưng cần hiểu rằng nó không đảm bảo an toàn tuyệt đối. Để bảo vệ hệ thống trước khi bản vá được áp dụng, hãy ưu tiên các bước sau:
- Cách ly hệ thống: Nếu chưa thể cập nhật ngay, hãy cân nhắc đưa các ứng dụng PHP ra khỏi mạng công cộng, đặt sau VPN hoặc sử dụng cơ chế kiểm soát truy cập (access control).
- Giảm thiểu quyền hạn: Hạn chế tối đa các quyền của server, xóa bỏ các thông tin xác thực không cần thiết và đảm bảo hệ thống log được lưu trữ an toàn để phục vụ điều tra sau này.
- Chuẩn bị sẵn sàng: Kiểm tra quy trình cập nhật, đảm bảo bạn đã nắm rõ cách thức cập nhật runtime (PHP-FPM, mod_php hoặc CGI) thay vì chỉ cập nhật ứng dụng web bên trên.
Lưu ý về các phiên bản cũ
Đối với các phiên bản PHP đã kết thúc vòng đời (EOL) như 8.1, 7.x hoặc 5.x, dự án PHP sẽ không cung cấp bản vá. Người dùng các phiên bản này buộc phải nâng cấp lên phiên bản được hỗ trợ, cô lập hệ thống hoặc chờ đợi các bản backport từ nhà cung cấp hệ điều hành/hosting.
Cuối cùng, các dịch vụ như Cloudflare có thể cung cấp các quy tắc WAF khẩn cấp để chặn các đường dẫn tấn công đã biết, nhưng đây chỉ là giải pháp tình thế (stopgap). Việc cập nhật lên phiên bản PHP đã được vá lỗi vẫn là phương thức bảo vệ duy nhất và hiệu quả nhất.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.