

Google Chrome bổ sung cảnh báo ClickFix để ngăn chặn mã độc thực thi qua lệnh hệ thống
Google vừa cập nhật tính năng bảo mật mới trên Chrome nhằm chống lại kỹ thuật tấn công ClickFix, nơi kẻ gian lừa người dùng tự tay sao chép và chạy các lệnh độc hại vào hệ...

- Giọng nữ Bắc
Google vừa chính thức triển khai các biện pháp bảo mật nâng cao trên trình duyệt Chrome nhằm bảo vệ người dùng trước kỹ thuật tấn công ClickFix. Đây là một hình thức tấn công kỹ thuật xã hội (social engineering) tinh vi, trong đó kẻ tấn công lừa người dùng sao chép và dán các đoạn mã độc hại trực tiếp vào hệ điều hành, từ đó vượt qua các kiểm soát bảo mật thông thường.
Trong các chiến dịch ClickFix, nạn nhân thường bị điều hướng đến các trang web giả mạo (phishing) hoặc các trang web hợp pháp đã bị chiếm quyền kiểm soát. Tại đây, kẻ tấn công hiển thị các thông báo lỗi giả mạo từ Google reCAPTCHA hoặc Cloudflare, sau đó yêu cầu người dùng copy và paste một lệnh vào cửa sổ Run trên Windows hoặc Terminal trên macOS để “khắc phục sự cố”. Khi người dùng thực thi lệnh này, một chuỗi lây nhiễm đa giai đoạn sẽ được kích hoạt, dẫn đến việc cài đặt các loại malware như phần mềm đánh cắp thông tin (info-stealer) hoặc trojan truy cập từ xa (RAT).
Điểm nguy hiểm của ClickFix là nó tận dụng các công cụ có sẵn trong hệ thống (Living-off-the-land – LotL) như PowerShell hoặc cmd.exe để tải xuống các payload tiếp theo, giúp kẻ tấn công dễ dàng qua mặt các giải pháp bảo mật truyền thống. Google cho biết: “Bằng cách chuyển quá trình tải xuống ra khỏi trình duyệt và đưa vào terminal, kẻ tấn công hoàn toàn bỏ qua các biện pháp bảo vệ tải xuống hiện có của Chrome và Safe Browsing.”
Để đối phó, Chrome hiện đã bổ sung cơ chế phát hiện khi người dùng (đặc biệt là những người bật tính năng Enhanced Protection) sao chép các lệnh đáng ngờ. Nội dung trong clipboard sẽ được phân tích bởi Safe Browsing; nếu phát hiện lệnh nguy hiểm, Chrome sẽ hiển thị cảnh báo ngay lập tức để ngăn chặn người dùng thực thi.
Bên cạnh đó, Google cũng đang tăng cường các lớp bảo vệ khác cho người dùng Enhanced Protection, bao gồm:
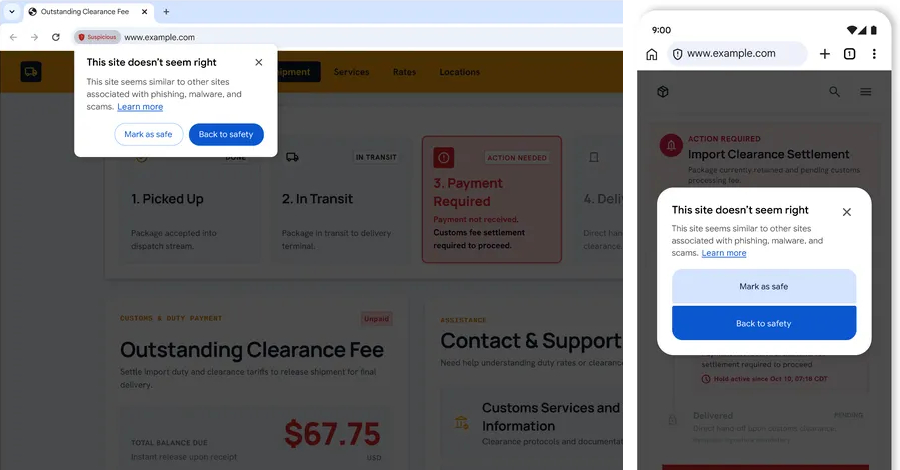
- Phân loại cảnh báo trang web của Safe Browsing thành hai nhóm: “Suspicious sites” (trang web đáng ngờ) và “Dangerous sites” (trang web nguy hiểm).
- Sử dụng mô hình ngôn ngữ lớn (LLM) chạy trực tiếp trên thiết bị để phát hiện các trò lừa đảo hỗ trợ kỹ thuật, phần mềm diệt virus giả mạo hoặc cập nhật trình duyệt giả.
Google cam kết rằng quá trình phân tích này được thực hiện với quyền riêng tư cao, chỉ gửi dữ liệu khi có dấu hiệu lừa đảo rõ rệt và không lưu trữ hoặc sử dụng dữ liệu người dùng để huấn luyện mô hình.
Trong một diễn biến liên quan, Apple cũng vừa cập nhật các biện pháp bảo mật mới trên Safari và WebKit nhằm ngăn chặn kỹ thuật “identity resolution”. Kỹ thuật này cho phép bên thứ ba thu thập địa chỉ email của người dùng một cách vô hình khi họ đăng nhập hoặc đăng ký nhận tin, từ đó tạo ra các định danh theo dõi (tracking ID) vĩnh viễn để xây dựng hồ sơ người dùng trên nhiều trang web khác nhau. Safari hiện đã chặn quyền truy cập mạng vào cơ sở hạ tầng thực hiện hành vi này ở cấp độ tên miền.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.