

Cảnh báo: Kẻ tấn công giả mạo bộ phận IT trên Microsoft Teams để phát tán mã độc và ransomware
Các chuyên gia an ninh mạng cảnh báo về xu hướng lừa đảo qua Microsoft Teams, nơi kẻ tấn công giả danh bộ phận IT để chiếm quyền điều khiển từ xa và triển khai mã độc,...

- Giọng nữ Bắc
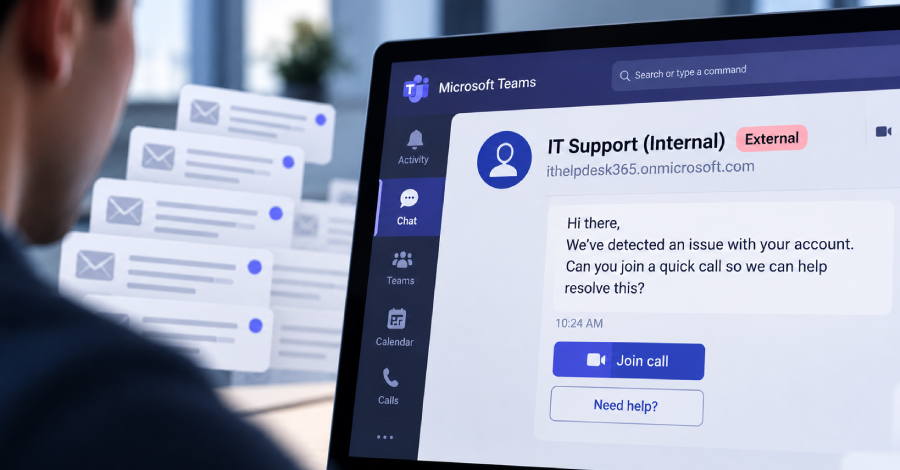
Các nhà nghiên cứu an ninh mạng vừa đưa ra cảnh báo về một mô hình tấn công kỹ thuật xã hội (social engineering) đang diễn ra phổ biến trên nền tảng Microsoft Teams. Kẻ tấn công lợi dụng tính năng cho phép trò chuyện với người dùng bên ngoài tổ chức để giả mạo bộ phận hỗ trợ kỹ thuật (IT Support), từ đó lừa đảo người dùng và phát tán mã độc.
Table Of Content
Phương thức tấn công tinh vi
Theo báo cáo từ Arctic Wolf Labs, các đối tượng tấn công thường sử dụng các tài khoản Microsoft 365 mới được tạo hoặc chiếm đoạt, đặt tên hiển thị là “IT Support (Internal)” hoặc các tên gọi tương tự để tạo sự tin tưởng. Một thủ đoạn phổ biến là sử dụng các tên miền phụ .onmicrosoft.com làm hạ tầng giả mạo, ví dụ như helpdeskteam365.onmicrosoft.com hay itadmin922.onmicrosoft.com.
Để tạo áp lực tâm lý, kẻ tấn công thường thực hiện chiến dịch “mail bombing” (gửi hàng loạt email rác) vào hộp thư của nạn nhân. Ngay khi nạn nhân đang hoang mang vì sự cố email, tin nhắn giả danh bộ phận IT sẽ xuất hiện trên Teams để “hỗ trợ giải quyết vấn đề”.
Từ lừa đảo đến chiếm quyền kiểm soát
Sau khi thiết lập được sự tin tưởng, kẻ tấn công sẽ dẫn dắt nạn nhân sử dụng các công cụ quản lý từ xa (RMM) hợp pháp như AnyDesk, TeamViewer, ScreenConnect hoặc Quick Assist. Khi đã có quyền truy cập vào máy tính, chúng thực hiện các hành vi:
- Thực hiện trinh sát hệ thống và thu thập thông tin.
- Phát tán các payload độc hại như backdoor GoGRPC.
- Di chuyển ngang (lateral movement) trong mạng nội bộ để nhắm vào domain controller.
- Triển khai thêm các công cụ RMM dự phòng.
- Cuối cùng là mã hóa dữ liệu bằng ransomware.
Tại sao phương thức này hiệu quả?
Các chuyên gia nhấn mạnh rằng đây là một cuộc tấn công khai thác “lòng tin” thay vì khai thác lỗ hổng phần mềm (vulnerability). Bằng cách tránh gửi trực tiếp đường dẫn (URL) qua Teams để né tránh các hệ thống bảo mật như Safe Links, kẻ tấn công thường hướng dẫn nạn nhân thực thi các lệnh PowerShell hoặc tải xuống file từ Azure Blob Storage một cách thủ công trong phiên làm việc từ xa.
Để phòng tránh, các tổ chức được khuyến nghị nên kiểm soát chặt chẽ chính sách truy cập bên ngoài trên Microsoft Teams, đồng thời đào tạo nhân viên nhận diện các dấu hiệu lừa đảo kỹ thuật xã hội. Việc giám sát dữ liệu từ endpoint và định danh người dùng là yếu tố then chốt để phát hiện sớm các hành vi bất thường này.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.