


Phát hiện hai lỗ hổng RCE nghiêm trọng trên Linux KSMBD với điểm CVSS 9.0
Hai lỗ hổng thực thi mã từ xa (RCE) với điểm CVSS 9.0 đã được công bố trên các danh sách gửi thư công khai trước khi bản vá cho nhân Linux được phát hành.

- Giọng nữ Bắc
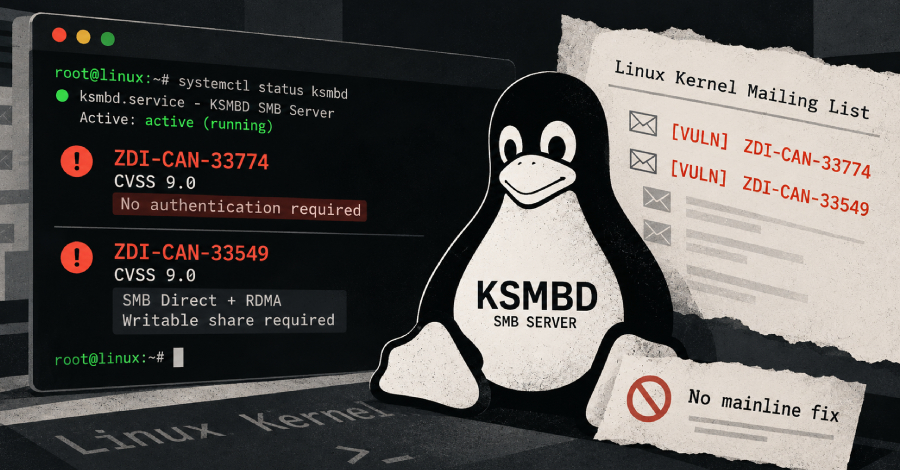
Các máy chủ Linux đang sử dụng KSMBD, dịch vụ SMB tích hợp sẵn trong nhân (kernel), hiện đang đối mặt với rủi ro từ hai lỗ hổng thực thi mã từ xa (RCE) nghiêm trọng. Cả hai lỗ hổng này đều được Zero Day Initiative (ZDI) của Trend Micro đánh giá ở mức điểm CVSS 9.0, nhưng hiện vẫn chưa có bản vá chính thức trong nhân Linux mainline.
Table Of Content
Chi tiết về các lỗ hổng
Hai lỗ hổng này bao gồm:
- ZDI-CAN-33774: Lỗ hổng này đặc biệt nguy hiểm vì có thể bị khai thác mà không cần xác thực mạng, gây rủi ro cho bất kỳ máy chủ nào chạy KSMBD trên cổng 445. Đây là lỗi tranh chấp (race condition) trong cách KSMBD phân bổ bảng xử lý, cho phép kẻ tấn công gửi các gói tin SMB1 và SMB2 xen kẽ để đánh lừa trình xử lý, dẫn đến việc đọc dữ liệu vượt quá giới hạn bộ đệm.
- ZDI-CAN-33549: Lỗ hổng này liên quan đến tình trạng integer underflow trong đường dẫn SMB Direct của KSMBD. Để khai thác, kẻ tấn công cần một giao diện mạng hỗ trợ RDMA, một share KSMBD có quyền ghi và một client thực hiện đàm phán SMB Direct.
Vấn đề trong quy trình báo cáo
Các lỗ hổng này được phát hiện bởi công cụ quét AI của Trend Micro. Theo hướng dẫn cập nhật từ Linus Torvalds vào tháng 5/2026, các lỗi được tìm thấy bởi AI được coi là thông tin công khai và cần được gửi đến các danh sách phát triển hệ thống con. Tuy nhiên, việc ZDI công bố các báo cáo này lên danh sách gửi thư công khai mà không đính kèm bản vá đã gây ra sự không hài lòng từ các nhà bảo trì nhân Linux, bao gồm cả Greg Kroah-Hartman.
Khuyến nghị cho quản trị viên
Hiện tại, chưa có mã định danh CVE cho các lỗ hổng này vì quy trình của dự án nhân Linux chỉ cấp CVE sau khi bản vá đã có trong nhánh ổn định. Quản trị viên hệ thống có thể kiểm tra xem module KSMBD có đang hoạt động hay không bằng lệnh systemctl status ksmbd hoặc lsmod | grep ksmbd. Lưu ý rằng các bản phân phối như Red Hat Enterprise Linux thường không bao gồm KSMBD theo mặc định.
Người dùng được khuyến cáo theo dõi chặt chẽ các bản cập nhật từ nhà cung cấp hệ điều hành và cân nhắc vô hiệu hóa KSMBD nếu không thực sự cần thiết cho đến khi bản vá chính thức được phát hành.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.