


Hacker nhắm mục tiêu vào lỗ hổng RCE nghiêm trọng của Oracle E-Business Suite chỉ vài ngày sau khi có bản vá
Các tác nhân đe dọa đang bắt đầu dò quét lỗ hổng bảo mật nghiêm trọng mới được vá trong Oracle E-Business Suite (EBS), chỉ vài ngày sau khi Oracle phát hành bản cập nhật bảo...

- Giọng nữ Bắc
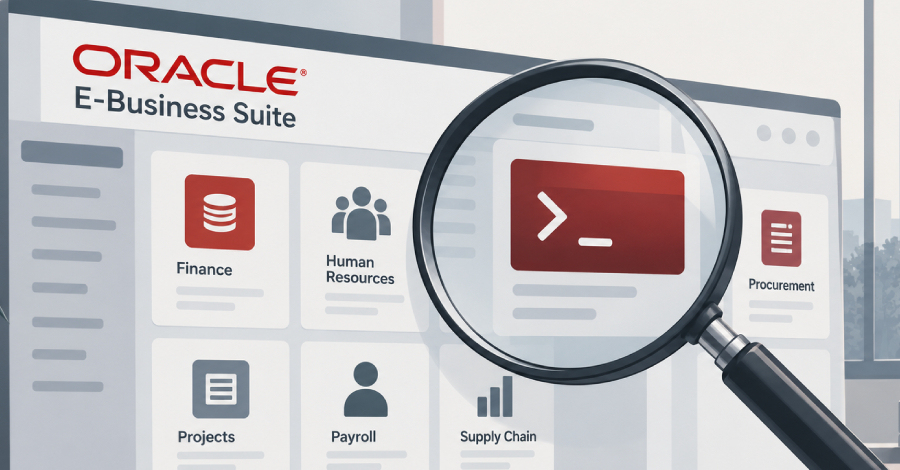
Theo công ty tình báo mối đe dọa Defused Cyber, các tác nhân đe dọa đang bắt đầu dò quét một lỗ hổng nghiêm trọng mới được vá trong Oracle E-Business Suite (EBS). Lỗ hổng này, được định danh là CVE-2026-101767 (điểm CVSS: 9.8), nằm trong Oracle Application Object Library của Oracle E-Business Suite và đã được Oracle vá trong bản cập nhật bảo mật quan trọng tuần trước.
Các nhà nghiên cứu bảo mật Brandon Peterson, Jimi Sebree và Noah King từ Horizon3.ai được ghi nhận là những người đã phát hiện và báo cáo lỗ hổng này cho Oracle vào ngày 24 tháng 7 năm 2026.
Defused Cyber cho biết trong một bài đăng trên X (trước đây là Twitter): “Các hệ thống bẫy (decoys) Oracle E-Business Suite của chúng tôi đã ghi nhận các cuộc khai thác thăm dò nhằm vào CVE-2026-101767 vào sáng ngày 27 tháng 10. Đây là một lỗ hổng SQL injection không cần xác thực trong servlet Thin Client Framework của EBS, có thể được kết hợp để thực thi mã từ xa (remote code execution – RCE).”
Trong một cảnh báo về lỗ hổng, Horizon3.ai mô tả đây là một lỗ hổng SQL injection không cần xác thực có thể được kết hợp để đạt được quyền thực thi mã từ xa.
Công ty an ninh mạng này giải thích: “Lỗ hổng cho phép kẻ tấn công có quyền truy cập mạng vào servlet Thin Client Framework (TCF) bị ảnh hưởng thực thi SQL với tư cách người dùng cơ sở dữ liệu APPS, sau đó chạy các lệnh hệ điều hành với tư cách tài khoản ứng dụng EBS.”
Cụ thể, kẻ tấn công có thể gửi một yêu cầu được tạo sẵn đến servlet TCF dễ bị tổn thương tại “/OA_HTML/AppsTCFServer” để chạy SQL với các đặc quyền của người dùng cơ sở dữ liệu APPS và cuối cùng cho phép thực thi lệnh hệ thống với các đặc quyền của tài khoản ứng dụng EBS.
Khai thác thành công CVE-2026-101767 có thể cho phép kẻ tấn công đọc hoặc sửa đổi dữ liệu ứng dụng mà APPS có thể truy cập và thực thi các lệnh trên máy chủ ứng dụng.
Horizon3.ai cảnh báo: “Tùy thuộc vào triển khai, dữ liệu bị ảnh hưởng có thể bao gồm hồ sơ tài chính, bảng lương, nhân sự và mua sắm. Quyền truy cập hệ điều hành được quản lý bởi các quyền của tài khoản ứng dụng EBS bị xâm nhập.”
Mặc dù các triển khai EBS hướng ra internet tiềm ẩn rủi ro cao nhất, các hệ thống EBS nội bộ cũng có thể bị khai thác nếu kẻ tấn công có thể tiếp cận servlet dễ bị tổn thương từ một hệ thống bị xâm nhập hoặc một phân đoạn mạng có thể truy cập khác.
Người dùng được khuyến nghị cập nhật lên phiên bản mới nhất càng sớm càng tốt. Nếu việc vá lỗi ngay lập tức không khả thi, có thể áp dụng các biện pháp khắc phục sau:
- Xóa /OA_HTML/AppsTCFServer, liên quan đến oracle.apps.fnd.tcf.SocketServer, khỏi danh sách cho phép của tường lửa URL EBS.
- Hạn chế quyền truy cập vào tầng web EBS chỉ cho các mạng đáng tin cậy.
- Giám sát máy chủ ứng dụng EBS và cơ sở dữ liệu để tìm dấu hiệu bị xâm nhập.
Horizon3.ai cũng đã chia sẻ các chỉ số về sự xâm nhập (indicators of compromise – IoC) dưới đây:
- Các yêu cầu POST không xác thực đến /OA_HTML/AppsTCFServer khởi tạo lớp máy chủ dữ liệu Gantt (oracle.apps.jtf.gantt.server.GanttDataServer), sau đó là hoạt động cơ sở dữ liệu backend.
- Dò quét SQL ngay sau các yêu cầu web không xác thực (phiên bản cơ sở dữ liệu, người dùng hiện tại, đối tượng thư mục).
- Các tệp không mong muốn trong $APPLPTMP và tài khoản oracle tạo /bin/sh thông qua Concurrent Manager để chạy các lệnh hệ điều hành.
Các lỗ hổng trong EBS là mục tiêu nóng của kẻ tấn công. Trong năm qua, hai lỗ hổng nghiêm trọng trong cùng sản phẩm (CVE-2025-61882 và CVE-2026-46817, điểm CVSS: 9.8) đã bị khai thác tích cực, với lỗ hổng trước đây được nhóm ransomware và tống tiền Cl0p lợi dụng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.