

Chiến dịch tấn công PHP2Shell: 25 máy chủ bị chiếm quyền điều khiển, xâm nhập mạng lưới chính phủ Mỹ
Một nhóm tin tặc nghi có liên quan đến Trung Quốc đã sử dụng các lỗ hổng PHP2Shell kết hợp với AI để chiếm quyền kiểm soát 25 máy chủ, bao gồm cả các hệ thống thuộc mạng lưới chính phủ...

- Giọng nữ Bắc
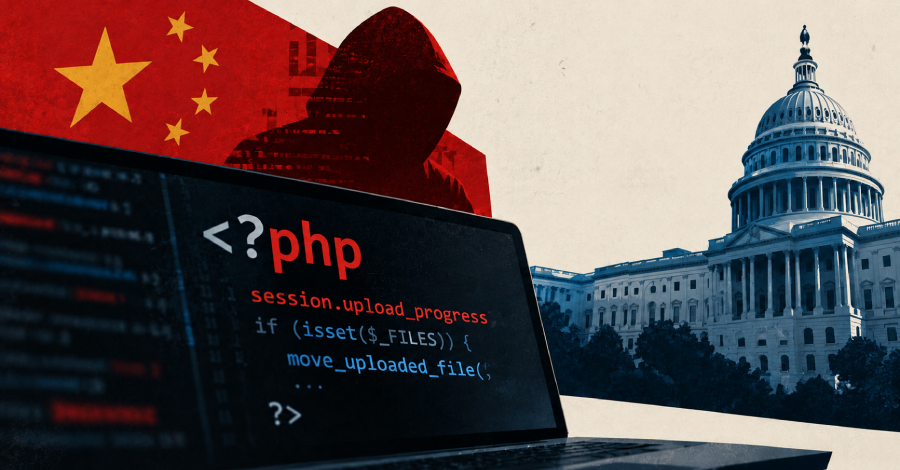
Các nhà nghiên cứu an ninh mạng vừa công bố chi tiết về một chiến dịch tấn công tinh vi, được cho là có sự hỗ trợ của trí tuệ nhân tạo (AI), nhắm vào các hệ thống firewall đang bị lộ diện trên internet. Nhóm tin tặc, được nghi ngờ có nguồn gốc từ Trung Quốc, đã khai thác thành công lỗ hổng PHP2Shell để chiếm quyền kiểm soát (root) 25 máy chủ, trong đó có 3 hệ thống thuộc một tổ chức liên kết với chính phủ Mỹ.
Table Of Content
Chuỗi tấn công kết hợp AI và lỗ hổng bảo mật
Theo báo cáo từ công ty an ninh mạng Dream, chiến dịch này bắt đầu từ ngày 25/10/2026. Kẻ tấn công đã kết hợp hai nhóm lỗ hổng nghiêm trọng:
- PHP2Shell: Gồm hai lỗ hổng CVE-2026-109618 và CVE-2026-109619 (điểm CVSS 9.2), cho phép thực thi mã từ xa (RCE) mà không cần xác thực.
- Fragnesia: Lỗ hổng leo thang đặc quyền cục bộ trên nhân Linux (CVE-2026-46300, điểm CVSS 7.8).
Điểm đáng chú ý là kẻ tấn công đã sử dụng các công cụ hỗ trợ bởi AI như Claude Code, cùng với các nền tảng bảo mật tấn công tự động tích hợp LLM (như DeepSeek và Kimi) để tối ưu hóa quá trình phát triển mã khai thác. Cấu trúc mã nguồn và phong cách bình luận trong hơn 40 script được sử dụng cho thấy sự can thiệp rõ rệt của AI trong việc tùy chỉnh exploit cho từng mục tiêu cụ thể.
Quy trình xâm nhập tự động
Kẻ tấn công đã thực hiện một quy trình bài bản để mở rộng quy mô tấn công:
- Sử dụng công cụ tìm kiếm FOFA để xác định khoảng 19.000 firewall có giao diện quản trị lộ diện trên internet.
- Quét phiên bản hệ điều hành để lọc ra các mục tiêu chạy PHP 8.0.30, thu hẹp danh sách xuống còn 240 thiết bị tại Mỹ, Nhật Bản, Đài Loan và Hàn Quốc.
- Sử dụng hệ thống tự động để triển khai chuỗi exploit PHP2Shell-Fragnesia, cài đặt web shell và thiết lập quyền truy cập root.
- Thiết lập đường hầm SSH ngược (reverse SSH tunnel) để duy trì quyền truy cập bền vững vào mạng nội bộ, sau đó nhắm vào Active Directory để trích xuất thông tin đăng nhập và leo thang đặc quyền.
Nguy cơ đối với hạ tầng trọng yếu
Mặc dù chưa rõ liệu tin tặc đã trích xuất thành công dữ liệu nhạy cảm hay tạo được tài khoản backdoor trong Active Directory hay chưa, nhưng việc xâm nhập vào mạng lưới chính phủ Mỹ cho thấy mức độ nghiêm trọng của vụ việc. Các chuyên gia cảnh báo rằng, với 19.000 mục tiêu đã được lập hồ sơ, kẻ tấn công hoàn toàn có khả năng tiếp tục mở rộng chiến dịch khi phát triển thêm các biến thể exploit cho các phiên bản hệ điều hành khác.
Sự kiện này là lời cảnh báo đanh thép về việc để lộ các giao diện quản trị hệ thống ra internet, đồng thời cho thấy xu hướng tin tặc ngày càng tận dụng AI để tự động hóa và tinh vi hóa các cuộc tấn công mạng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.