


Lỗ hổng nghiêm trọng 16 năm tuổi trong UEFI cho phép chiếm quyền điều khiển server qua mạng
Một lỗ hổng buffer overflow tồn tại từ năm 2010 trong EDK II cho phép kẻ tấn công thực thi mã độc trước khi hệ điều hành khởi động thông qua giao thức PXE.

- Giọng nữ Bắc
Một lỗ hổng bảo mật nghiêm trọng đã tồn tại suốt 16 năm trong EDK II—bộ mã nguồn mở nền tảng được hầu hết các nhà sản xuất phần cứng sử dụng để xây dựng firmware UEFI—vừa được công bố. Lỗ hổng này cho phép kẻ tấn công thực thi mã tùy ý trên thiết bị ngay cả trước khi hệ điều hành được tải, với điều kiện máy tính đang thực hiện quá trình khởi động qua mạng (network boot).
Table Of Content
Cơ chế tấn công
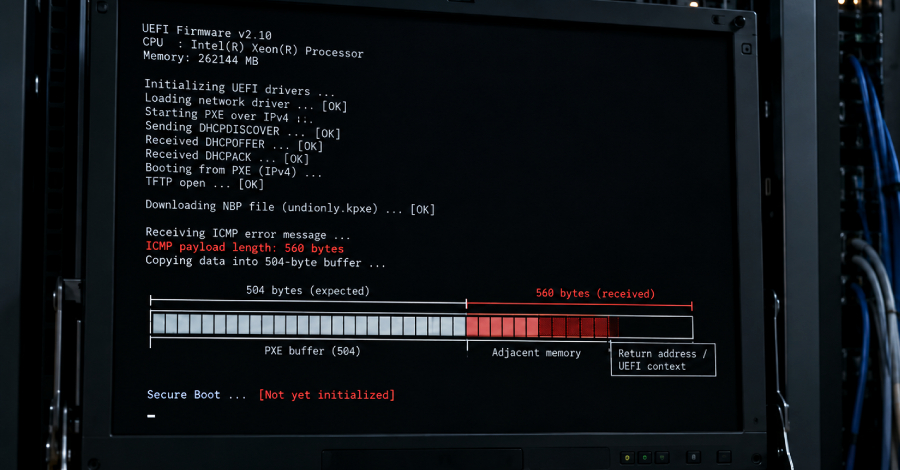
Lỗ hổng này (được định danh là CVE-2026-97631 với điểm số 9.5/10) là một lỗi buffer overflow nằm trong mã nguồn khởi động mạng PXE của EDK II. Trong quá trình khởi động PXE, thiết bị sẽ tải hình ảnh khởi động từ mạng thay vì ổ cứng cục bộ. Trình điều khiển PXE sẽ lắng nghe các thông báo lỗi ICMP và các gói tin trạng thái, sau đó sao chép chúng vào một vùng nhớ cố định 504 byte.
Do lỗi kiểm tra kích thước dữ liệu trong cả phiên bản IPv4 và IPv6, các gói tin lớn hơn 504 byte sẽ ghi đè lên bộ nhớ lân cận. Kẻ tấn công chỉ cần gửi một gói tin lỗi được thiết kế đặc biệt đến địa chỉ của máy mục tiêu trong cửa sổ thời gian ngắn khi máy đang khởi động qua mạng. Kẻ tấn công không cần mật khẩu hay quyền truy cập từ trước, nhưng cần nằm trong cùng một phân đoạn mạng (adjacent network).
Mặc dù mục đích đơn giản nhất là làm treo hệ thống (crash), nhưng nếu kẻ tấn công hiểu rõ cấu trúc firmware cụ thể, họ có thể chèn các “sự kiện giả mạo” để thực thi mã độc trước khi Secure Boot hoặc các cơ chế bảo vệ khởi động khác kịp kích hoạt.
Phạm vi ảnh hưởng
Lỗ hổng này ảnh hưởng đến EDK II từ phiên bản cũ cho đến bản ổn định mới nhất edk2-stable202608. Vì EDK II là mã nguồn tham chiếu cho hầu hết các nhà sản xuất BIOS/UEFI như AMI, Insyde, Phoenix và cả Project Mu của Microsoft, nguy cơ lan rộng là rất lớn. Tuy nhiên, lỗ hổng này chủ yếu đe dọa các máy chủ và thiết bị trung tâm dữ liệu sử dụng PXE, không ảnh hưởng đến người dùng cá nhân khởi động từ ổ cứng cục bộ.
Tình trạng bản vá
Mặc dù bản sửa lỗi đã được hợp nhất vào nhánh phát triển chính của EDK II từ ngày 15/10, hiện tại vẫn chưa có bản phát hành ổn định nào chứa bản vá này. Người dùng doanh nghiệp cần chờ đợi các nhà sản xuất phần cứng (OEM) phát hành bản cập nhật firmware BIOS/UEFI mới.
Trong thời gian chờ đợi, các chuyên gia bảo mật khuyến cáo:
- Vô hiệu hóa PXE nếu không thực sự cần thiết.
- Giám sát lưu lượng mạng và nhật ký hệ thống trong quá trình khởi động để phát hiện các hành vi bất thường.
- Lưu ý rằng đây không phải là lỗ hổng cho phép tấn công từ internet công cộng, mà đòi hỏi kẻ tấn công đã có vị trí trong mạng nội bộ.
Lỗ hổng này được phát hiện bởi Alex Matrosov (Anthropic) và Dan Holmes-Mitra (Google). Việc thông tin bị rò rỉ sớm thông qua một pull request trên GitHub đã buộc dự án TianoCore phải công bố sớm hơn kế hoạch ban đầu vào tháng 1/2027.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.