


Google phát hành bản vá khẩn cấp cho lỗ hổng modem trên điện thoại Pixel đang bị khai thác
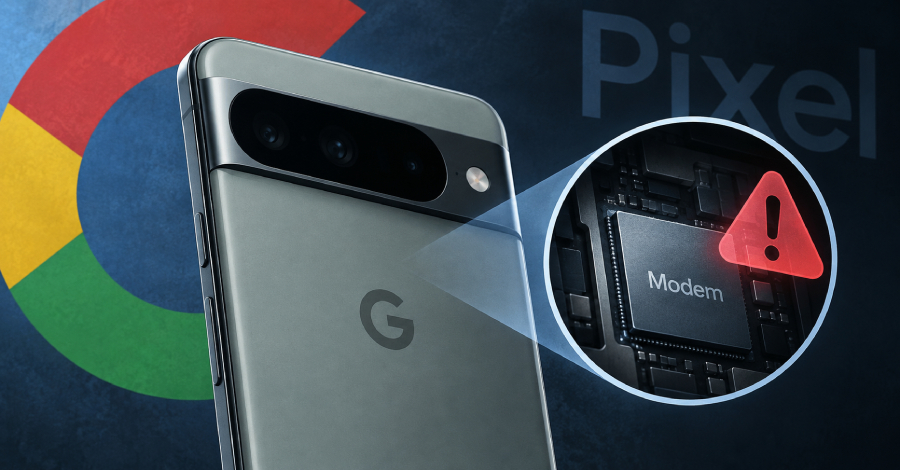
Google vừa xác nhận lỗ hổng bảo mật nghiêm trọng trên modem của điện thoại Pixel đang bị tin tặc khai thác có mục tiêu. Người dùng được khuyến cáo cập nhật thiết bị ngay lập...

- Giọng nữ Bắc
Google vừa phát đi cảnh báo về một lỗ hổng bảo mật nghiêm trọng trong modem di động trên các dòng điện thoại Pixel, đồng thời xác nhận rằng lỗ hổng này đã bị khai thác trong thực tế.
Lỗ hổng này được định danh là CVE-2026-58704 (với điểm CVSS là 8.0), liên quan đến lỗi logic trong mã nguồn dẫn đến khả năng bypass quyền hạn. Theo mô tả từ Cơ sở dữ liệu lỗ hổng quốc gia (NVD), lỗi này cho phép kẻ tấn công thực hiện leo thang đặc quyền từ xa (ở khoảng cách gần) mà không cần thêm bất kỳ quyền thực thi nào khác, cũng như không yêu cầu sự tương tác từ người dùng.
Trong thông báo phát hành vào thứ Ba, Google thừa nhận đã ghi nhận các dấu hiệu cho thấy CVE-2026-58704 đang bị khai thác có mục tiêu ở phạm vi hạn chế. Tuy nhiên, hãng chưa công bố chi tiết về phương thức tấn công hoặc danh tính của nhóm tin tặc đứng sau các chiến dịch này.
Bên cạnh việc xử lý CVE-2026-58704, bản cập nhật tháng 9/2026 của Google còn khắc phục tổng cộng 109 lỗ hổng bảo mật khác. Trong đó bao gồm 88 lỗ hổng leo thang đặc quyền, 10 lỗ hổng tiết lộ thông tin, 9 lỗ hổng cho phép thực thi mã từ xa (RCE) và 2 lỗ hổng từ chối dịch vụ (DoS).
Đáng chú ý, bản cập nhật cũng vá 2 lỗ hổng leo thang đặc quyền mức độ nghiêm trọng cao trong thành phần Kernel (CVE-2026-56914 và CVE-2026-58773), cùng 46 lỗ hổng nghiêm trọng khác nằm trong các thành phần như Bootloader, BigOcean, IP Multimedia Subsystem và Trusted Execution Environment.
Người dùng các thiết bị Pixel được khuyến cáo kiểm tra và cập nhật thiết bị lên cấp độ bảo mật 2026-09-05 hoặc mới hơn bằng cách truy cập vào Settings > Security & privacy để đảm bảo an toàn trước các nguy cơ bị tấn công.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.