

Cisco cảnh báo lỗ hổng nghiêm trọng trên ASA và FTD đang bị khai thác thực tế
Cisco vừa phát hành bản vá khẩn cấp cho lỗ hổng bảo mật nghiêm trọng trên các thiết bị Secure Firewall ASA và FTD, cho phép kẻ tấn công từ xa gây ra tình trạng từ chối dịch vụ...

- Giọng nữ Bắc
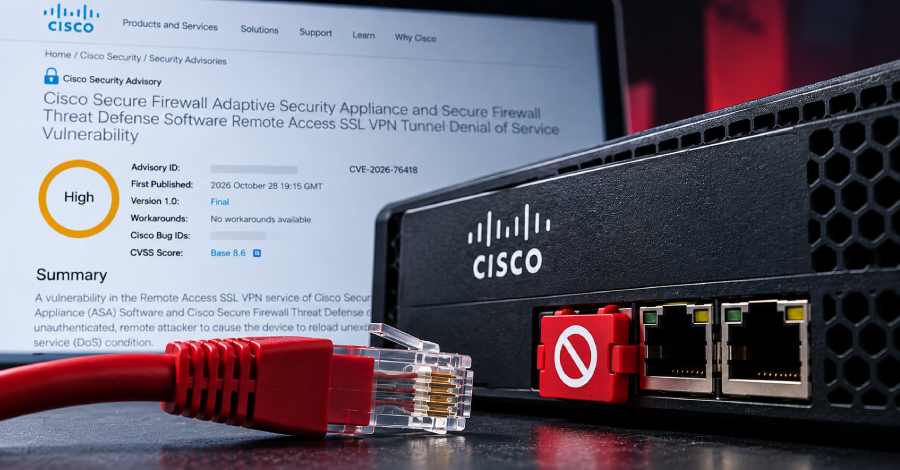
Cisco vừa chính thức phát hành các bản cập nhật bảo mật để khắc phục một lỗ hổng nghiêm trọng trong phần mềm Secure Firewall Adaptive Security Appliance (ASA) và Secure Firewall Threat Defense (FTD). Đáng chú ý, hãng xác nhận lỗ hổng này đã bị các nhóm tấn công khai thác trong thực tế.
Chi tiết về lỗ hổng CVE-2026-76418
Lỗ hổng được định danh là CVE-2026-76418 với điểm CVSS là 8.6. Vấn đề nằm ở logic xử lý trong dịch vụ Remote Access SSL VPN của phần mềm ASA và FTD. Kẻ tấn công không cần xác thực có thể gửi các yêu cầu được thiết kế đặc biệt tới thiết bị, dẫn đến việc thiết bị tự khởi động lại bất ngờ, gây ra tình trạng từ chối dịch vụ (DoS).
Theo Cisco, lỗ hổng này ảnh hưởng đến các thiết bị đáp ứng đủ các điều kiện sau:
- Đang chạy phiên bản phần mềm ASA hoặc FTD bị ảnh hưởng.
- Dịch vụ đăng nhập SSL remote access VPN đang mở.
- Cấu hình xác thực phụ (secondary authentication) được thiết lập trong phạm vi tunnel group.
Khuyến nghị và biện pháp giảm thiểu
Cisco đã cung cấp các bản vá cho nhiều phiên bản phần mềm khác nhau. Người dùng được khuyến cáo kiểm tra phiên bản hiện tại và cập nhật lên bản vá mới nhất theo hướng dẫn từ trang chủ của hãng.
Trong trường hợp chưa thể cập nhật ngay lập tức, Cisco đề xuất các biện pháp giảm thiểu tạm thời:
- Tắt danh sách tunnel group nếu
DefaultWEBVPNGroupkhông sử dụng xác thực phụ. - Vô hiệu hóa xác thực phụ trên bất kỳ tunnel group nào được người dùng cấu hình hoặc trên
DefaultWEBVPNGroup.
Cisco nhấn mạnh rằng ngay cả khi tính năng tunnel-group-list đã bị tắt, quản trị viên vẫn cần kiểm tra kỹ DefaultWEBVPNGroup vì việc tắt danh sách này không loại bỏ hoàn toàn rủi ro nếu nhóm mặc định vẫn đang sử dụng xác thực phụ.
Bên cạnh đó, Cisco cũng vừa ghi nhận một chiến dịch tấn công khác nhắm vào các thiết bị SD-WAN Catalyst Controller bởi nhóm APT có tên UAT-11473. Nhóm này sử dụng một framework malware tùy chỉnh có tên ‘KeyDrift’ để duy trì quyền truy cập bền vững và đánh cắp thông tin nhạy cảm. Điều này cho thấy các thiết bị hạ tầng mạng của Cisco đang trở thành mục tiêu ưu tiên của nhiều chiến dịch tấn công phức tạp.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.