


eMudhra rút khỏi mảng kinh doanh SSL/TLS toàn cầu sau sự cố lộ khóa bảo mật
Sau khi phát hiện 8 khóa private của các chứng chỉ trung gian (intermediate CA) dễ dàng bị đoán ra, đơn vị cấp chứng chỉ eMudhra đã quyết định dừng mảng kinh doanh SSL/TLS toàn...

- Giọng nữ Bắc
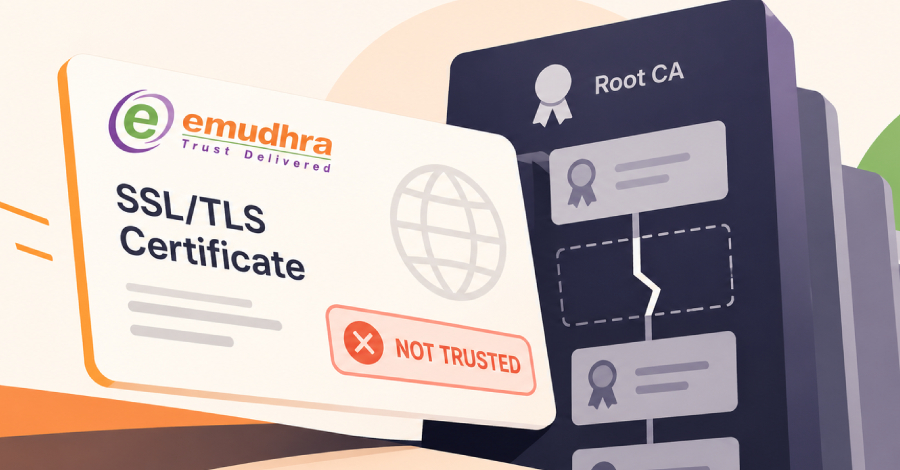
eMudhra, một cơ quan cấp chứng chỉ (Certificate Authority – CA) có trụ sở tại Ấn Độ, vừa thông báo quyết định rút lui khỏi mảng kinh doanh chứng chỉ SSL/TLS toàn cầu. Động thái này diễn ra chỉ 5 ngày sau khi một nhà nghiên cứu bảo mật phát hiện 8 khóa private của các chứng chỉ trung gian do hãng này cấp có độ bảo mật cực thấp, dễ dàng bị suy luận.
Trong số 8 khóa bị ảnh hưởng, có 6 khóa liên quan đến chứng chỉ website (TLS). Hệ quả là Google Chrome đã quyết định ngừng tin tưởng vào root certificate emSign ECC Root CA – G3 của eMudhra, dự kiến áp dụng từ ngày 27/10. Trước đó, Mozilla cũng đã có động thái tương tự trên trình duyệt Firefox.
Theo thống kê từ các nhật ký Certificate Transparency (CT), có khoảng 30.800 chứng chỉ chưa hết hạn đang sử dụng chuỗi tin tưởng từ root này. Phần lớn trong số đó (99,9%) được cấp thông qua InCommon, một dịch vụ chứng chỉ dành cho cộng đồng giáo dục đại học. Google đã khuyến cáo các quản trị viên website cần nhanh chóng chuyển đổi sang các chứng chỉ mới từ các hệ thống PKI khác nằm trong Chrome Root Store.
eMudhra khẳng định hệ thống của họ không bị xâm nhập (breach) và 8 khóa bị lỗi này chưa từng được sử dụng để cấp chứng chỉ thực tế cho website hay người dùng. Tuy nhiên, sự cố này đã làm dấy lên những nghi vấn về quy trình xử lý sự cố và tính minh bạch của eMudhra, đặc biệt là khi các nhà nghiên cứu phát hiện những bất thường trong danh sách thu hồi chứng chỉ (CRL) từ năm 2025.
Công ty cho biết mảng SSL/TLS chỉ đóng góp khoảng 1% doanh thu, trong khi chi phí vận hành và áp lực tuân thủ ngày càng cao. eMudhra cam kết sẽ duy trì các dịch vụ thu hồi và trạng thái chứng chỉ cho đến khi tất cả các chứng chỉ SSL/TLS hiện tại hết hạn hoặc được thay thế. Các mảng kinh doanh khác như chữ ký số (digital signature), eSign và nền tảng CertiNext vẫn sẽ tiếp tục hoạt động bình thường.
Đối với người dùng bị ảnh hưởng, các tổ chức như Đại học Cornell khuyến nghị chuyển sang sử dụng chứng chỉ RSA thay vì ECC để duy trì tính tương thích với các root certificate không bị ảnh hưởng của eMudhra, trong khi chờ đợi các giải pháp thay thế lâu dài hơn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.