


Điểm tin an ninh mạng: Lỗ hổng jailbreak GPT-6.2, mã độc tống tiền 500 triệu USD và các diễn biến mới
Tuần qua chứng kiến những bước tiến mới trong khả năng tấn công của AI, các vụ tống tiền quy mô lớn và những lỗ hổng bảo mật nghiêm trọng trong các nền tảng phổ...

- Giọng nữ Bắc
Tuần này, bức tranh an ninh mạng toàn cầu tiếp tục ghi nhận những thay đổi đáng chú ý khi các tác nhân đe dọa tận dụng AI để tinh vi hóa hành vi, đồng thời các lỗ hổng truyền thống vẫn là mục tiêu khai thác thường trực.
Table Of Content
AI: Bước tiến mới và những rủi ro tiềm ẩn
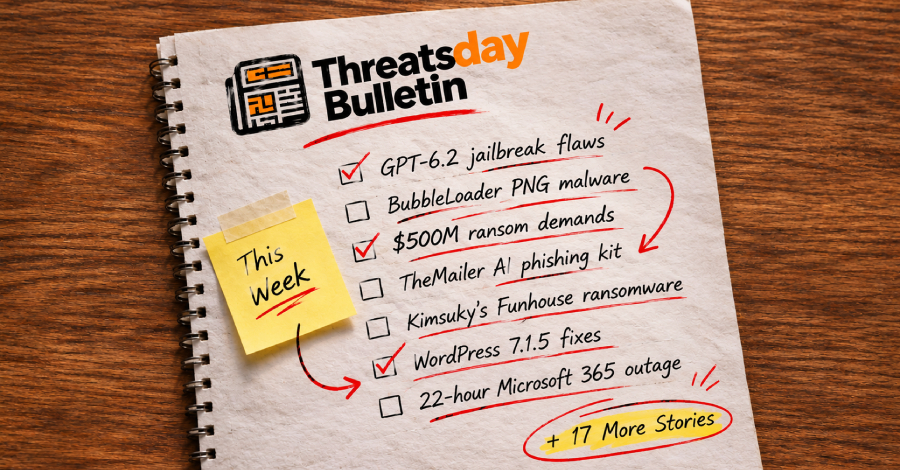
Google vừa ra mắt Gemini 4 Neon, mô hình AI mới được tối ưu hóa cho việc lập trình an toàn với hiệu suất vượt trội trên các bài kiểm tra bảo mật. Trong khi đó, OpenAI đã giới thiệu GPT-6.2 Astra và Sol với khả năng tìm kiếm và khai thác lỗ hổng hiệu quả hơn. Tuy nhiên, Viện An ninh AI của Anh (AISI) cũng cảnh báo về việc phát hiện các kỹ thuật jailbreak mới nhắm vào các phiên bản tiền nhiệm của dòng mô hình này, buộc OpenAI phải liên tục cập nhật để đảm bảo tính an toàn.
Một báo cáo từ Reuters cũng chỉ ra rằng các thực thể tại Trung Quốc đang sử dụng phương pháp tấn công distillation để trích xuất dữ liệu từ các mô hình AI của Mỹ nhằm huấn luyện các mô hình nội địa. Ngoài ra, một thị trường ngầm mới đã xuất hiện, nơi tội phạm mạng rao bán dữ liệu bị đánh cắp bởi malware (infostealer), kèm theo các hồ sơ nạn nhân được tổng hợp bằng AI để giúp kẻ mua dễ dàng lọc mục tiêu.
Các vụ tấn công và lỗ hổng đáng chú ý
- Ransomware 500 triệu USD: Roman Khlynovskiy, thành viên của nhóm ‘8-Digits Team’, đã bị dẫn độ sang Mỹ. Nhóm này bị cáo buộc đứng sau chiến dịch tống tiền nhắm vào các bệnh viện và trường học với tổng số tiền yêu cầu lên tới 500 triệu USD.
- Chiến dịch của Kimsuky: Nhóm hacker Triều Tiên này bị phát hiện đang phát tán ransomware Funhouse thông qua các tài liệu giả mạo sơ yếu lý lịch, sử dụng công cụ Quasar RAT tương tự các chiến dịch trước đây.
- Lỗ hổng WordPress: WordPress vừa phát hành bản cập nhật 7.1.5 để vá nhiều lỗ hổng bảo mật nghiêm trọng. Người dùng được khuyến cáo cập nhật ngay lập tức.
- Phishing lợi dụng sự cố: Sau sự cố gián đoạn dịch vụ của Microsoft 365, một chiến dịch phishing quy mô lớn đã xuất hiện, đánh vào tâm lý lo lắng của người dùng để thu thập thông tin đăng nhập.
- Gián điệp Android: Chiến dịch GravityRAT đang nhắm vào các ứng viên tìm việc trong lĩnh vực quốc phòng tại Ấn Độ thông qua các ứng dụng Android độc hại, có khả năng đánh cắp dữ liệu nhạy cảm chỉ trong thời gian ngắn.
Thay đổi về chính sách dữ liệu
Google thông báo kéo dài thời gian lưu trữ các cuộc hội thoại tạm thời trên Gemini lên khoảng 2 tháng, ngay cả khi lịch sử trò chuyện đã bị tắt, nhằm mục đích cải thiện tính an toàn và bảo mật. Động thái này diễn ra trong bối cảnh các quy định về quyền riêng tư ngày càng khắt khe, điển hình là việc Match Group (công ty mẹ của Tinder) vừa bị phạt 11 triệu Euro tại Ireland do vi phạm quy định cung cấp dữ liệu cá nhân cho người dùng.
Nguồn tham khảo: The Hacker News

Chưa có bình luận nào! Hãy là người đầu tiên.