

Điểm tin an ninh mạng: Từ lỗ hổng Adobe RCE đến xu hướng mã độc tống tiền mới
Tuần qua chứng kiến hàng loạt mối đe dọa mới, từ các lỗ hổng RCE nghiêm trọng trên Adobe và Samsung, đến sự trỗi dậy của các loại mã độc đánh cắp thông tin nhắm vào công cụ AI và ví tiền điện...

- Giọng nữ Bắc
Tuần này, bức tranh an ninh mạng toàn cầu tiếp tục ghi nhận những diễn biến phức tạp. Các nhóm tội phạm mạng không chỉ tinh vi hơn trong cách thức tấn công mà còn bắt đầu tích hợp các yếu tố “tâm lý học” vào mã độc để gây áp lực lên nạn nhân. Dưới đây là những sự kiện đáng chú ý nhất:
Table Of Content
1. Ransomware và lỗ hổng VPN
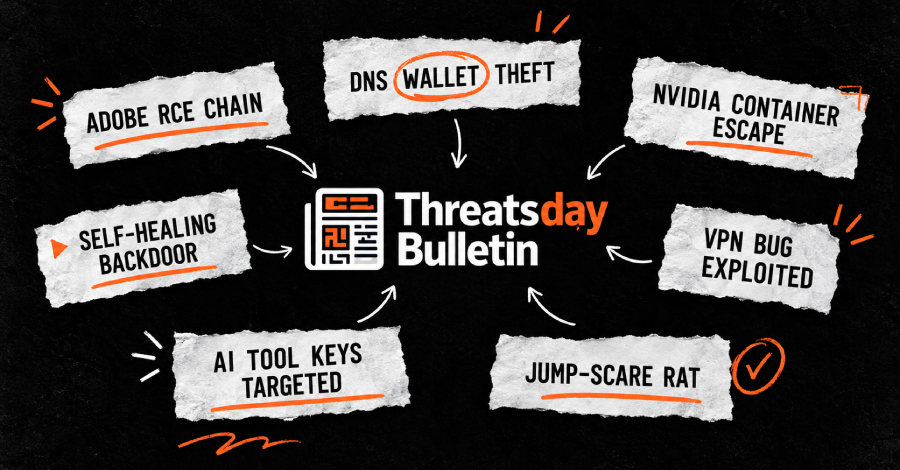
Các nhóm ransomware như Qilin và Settra đang tích cực khai thác CVE-2026-0257, một lỗ hổng authentication bypass trong PAN-OS GlobalProtect và Prisma Access. Do cuộc tấn công diễn ra qua VPN nội bộ, các hoạt động độc hại dễ dàng bị nhầm lẫn với công việc từ xa hợp lệ. Các chuyên gia khuyến cáo tổ chức cần cập nhật bản vá ngay lập tức và kiểm tra các phiên kết nối bất thường.
2. Mã độc đánh cắp ví tiền điện tử qua DNS
Infoblox đã phát hiện một bộ công cụ đánh cắp ví tiền điện tử có tên “Noir”. Điểm đặc biệt là nó sử dụng bản ghi DNS TXT để xác định máy chủ điều khiển (C2) trên Cloudflare Pages. Mã độc này không cần khóa riêng tư hay mật khẩu, thay vào đó, nó lừa người dùng cấp quyền chi tiêu để rút tiền từ ví.
3. KGB RAT: Sự kết hợp giữa đánh cắp dữ liệu và quấy rối
Một loại Remote Access Trojan (RAT) mới có tên KGB RAT đang được rao bán trên các diễn đàn ngầm. Ngoài các tính năng thông thường như credential theft, keylogging và ransomware, mã độc này còn tích hợp các tính năng “quấy rối tâm lý” như tạo màn hình xanh chết chóc (BSOD) hoặc các hiệu ứng gây hoảng sợ cho nạn nhân.
4. Mối đe dọa nhắm vào công cụ AI
Các nhà nghiên cứu cảnh báo về sự gia tăng của các loại infostealer (như Warden Stealer và Aoki) nhắm trực tiếp vào tệp cấu hình và session token của các trợ lý AI và công cụ lập trình như Claude, OpenAI Codex, Cursor và Gemini. Việc chiếm đoạt các khóa API này cho phép kẻ tấn công thực hiện các hành vi độc hại dưới danh nghĩa nhà phát triển hợp pháp, đồng thời truy cập vào các kho lưu trữ mã nguồn và dịch vụ cloud.
5. Lỗ hổng RCE nghiêm trọng
Nhiều lỗ hổng Remote Code Execution (RCE) nghiêm trọng đã được phát hiện và vá lỗi trong tuần qua:
- Adobe Experience Manager (AEM): Một chuỗi 4 lỗ hổng cho phép thực thi mã từ xa mà không cần xác thực trên phiên bản cloud.
- Samsung QA-Board: Lỗ hổng CVE-2026-110392 (điểm CVSS 9.8) cho phép kẻ tấn công thực hiện shell command injection.
- Harbor: Lỗ hổng SSRF trong registry container này có thể bị lạm dụng để đánh cắp thông tin xác thực cloud (IAM credentials).
6. Các cập nhật bảo mật khác
- Google: Triển khai các lớp bảo vệ mới trên Android để chống lừa đảo, bao gồm kiểm tra liên kết bằng Gemini Nano và xác thực cuộc gọi ngân hàng theo thời gian thực.
- Mozilla: Ra mắt Firefox Enterprise nhằm đáp ứng các yêu cầu khắt khe về bảo mật và tuân thủ cho doanh nghiệp.
- Wordfence: Phát hiện một loại mã độc WordPress có khả năng “tự chữa lành” (self-healing), sử dụng hợp đồng thông minh trên Ethereum để ẩn giấu máy chủ điều khiển.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.