

Citizen Lab phát hiện spyware Candiru tấn công zero-click qua quảng cáo trực tuyến
Các nhà nghiên cứu tại Citizen Lab vừa công bố bằng chứng về việc spyware Candiru lợi dụng quảng cáo trực tuyến để lây nhiễm vào thiết bị của nhân viên Al Jazeera mà không cần người dùng thực hiện...

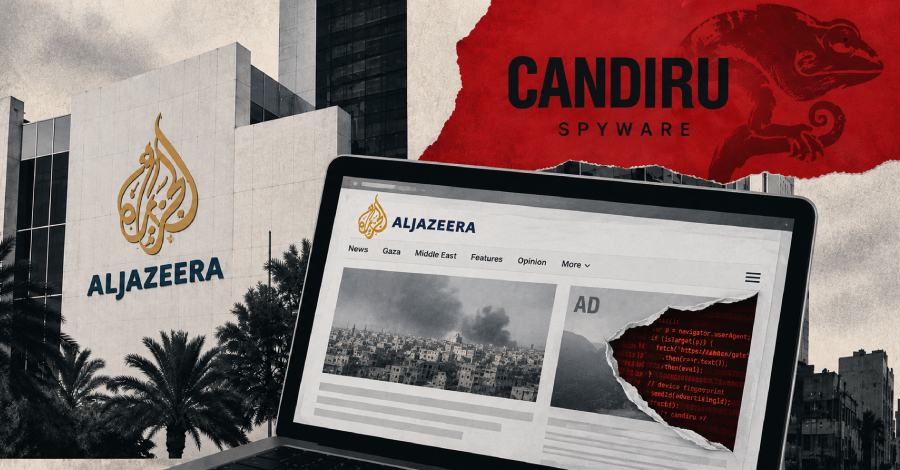
Các nhà nghiên cứu tại Citizen Lab (Đại học Toronto) vừa công bố phát hiện quan trọng về phương thức tấn công mới của Candiru, một loại spyware khét tiếng được cung cấp cho các chính phủ. Theo đó, mã độc này đã lây nhiễm vào các thiết bị tại mạng lưới truyền thông Al Jazeera thông qua các quảng cáo trực tuyến được nhắm mục tiêu, thực hiện theo cơ chế zero-click (không cần người dùng tương tác).
Cơ chế tấn công tinh vi
Đáng chú ý, mã độc sẽ tự động thực thi ngay khi quảng cáo được tải trên trình duyệt hoặc ứng dụng, thậm chí trong một số trường hợp, quảng cáo được tải ẩn dưới nền mà người dùng không hề hay biết. Đây là lần đầu tiên giới nghiên cứu xác nhận kỹ thuật sử dụng quảng cáo làm phương tiện phân phối spyware trong một cuộc tấn công thực tế.
Quy trình tấn công được xác định như sau:
- Phân phối: Các quảng cáo được vận hành bởi Discover-Tech, một công ty quảng cáo kỹ thuật số có trụ sở tại Israel.
- Sàng lọc: Mỗi quảng cáo chứa một đoạn mã nhỏ gửi ID quảng cáo và địa chỉ IP của thiết bị về server của Discover-Tech.
- Kích hoạt: Nếu thiết bị được xác định là mục tiêu, server sẽ phản hồi bằng mã khai thác (exploit) để chiếm quyền điều khiển trình duyệt hoặc ứng dụng. Nếu không, quảng cáo sẽ hiển thị bình thường, khiến các hệ thống kiểm duyệt quảng cáo khó phát hiện hành vi độc hại.
Dữ liệu từ Al Jazeera cho thấy ít nhất 45 thiết bị đã bị nhắm mục tiêu trong giai đoạn 2024-2025. Các log truy cập ghi nhận chuỗi kết nối từ quảng cáo đến server của Discover-Tech, sau đó chuyển hướng sang server của Candiru để thực hiện lệnh điều khiển (command-and-control).
Phản ứng từ các nền tảng
Sau khi nhận được báo cáo từ Citizen Lab, Google và IAB Europe đã ngay lập tức loại bỏ Discover-Tech khỏi danh sách đối tác quảng cáo tin cậy. Google xác nhận đã chặn quyền truy cập vào các sàn giao dịch quảng cáo của công ty này do vi phạm nghiêm trọng các chính sách bảo mật.
Mặc dù phạm vi ảnh hưởng của Discover-Tech rất rộng, với hàng tỷ lượt đấu thầu quảng cáo mỗi tháng trên hàng chục nghìn ứng dụng và trang web, các nhà nghiên cứu lưu ý rằng các cuộc tấn công trực tiếp từ Candiru có quy mô hạn chế và tập trung vào các đối tượng cụ thể.
Khuyến nghị cho đội ngũ bảo mật
Các chuyên gia khuyến cáo các tổ chức nên kiểm tra log hệ thống để tìm kiếm các chuỗi kết nối bất thường từ thiết bị đến các server quảng cáo nghi vấn. Một số chỉ số (Indicators of Compromise) đã được công bố bao gồm:
- Domain server quảng cáo: mtrtb[.]com
- Mẫu spyware (SHA-256): 255869de85e2a171993fc5eb8a556d873a1b8966e040f6f55926f2fa2d595cc8
Việc theo dõi chặt chẽ các kết nối mạng và áp dụng các biện pháp chặn domain độc hại là cần thiết để phòng ngừa các cuộc tấn công tương tự trong tương lai.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.