

Nhóm tin tặc Silent Lynx khai thác lỗ hổng WinRAR để tấn công chính phủ tại khu vực CIS
Nhóm tin tặc Silent Lynx đang thực hiện chiến dịch gián điệp mạng nhắm vào các tổ chức chính phủ tại khu vực CIS, sử dụng nhiều kỹ thuật tinh vi từ phishing đến khai thác lỗ hổng WinRAR để triển khai...

- Giọng nữ Bắc
Nhóm tin tặc có tên Silent Lynx (còn được theo dõi với các định danh UAT-6275 hoặc TAG-193) đang bị cáo buộc đứng sau hàng loạt cuộc tấn công gián điệp mạng nhắm vào các tổ chức chính phủ tại Cộng đồng các Quốc gia Độc lập (CIS). Các hoạt động này đã được ghi nhận kéo dài từ tháng 6/2025 đến tháng 8/2026.
Chiến thuật tấn công đa dạng
Theo báo cáo từ Cisco Talos và Recorded Future Insikt Group, nhóm này sử dụng bốn chuỗi lây nhiễm khác nhau để phát tán các loại reverse shell tùy chỉnh như FoalShell, Chvost, Laplas và PickleShell. Mục tiêu là giành quyền truy cập từ xa vào các máy chủ bị xâm nhập.
Các phương thức tấn công bao gồm:
- Tháng 6/2025: Sử dụng tài liệu Word chứa macro độc hại để tải xuống và thực thi mã nhị phân giai đoạn hai.
- Tháng 7/2025: Sử dụng các trình tải xuống được đóng gói bằng PS2EXE để lấy payload reverse shell và thiết lập các tác vụ định kỳ (scheduled tasks) nhằm duy trì sự hiện diện trong hệ thống.
- Tháng 10/2025: Sử dụng tệp tin LNK độc hại bên trong các file nén RAR để kích hoạt PowerShell, từ đó tải xuống các script từ GitHub.
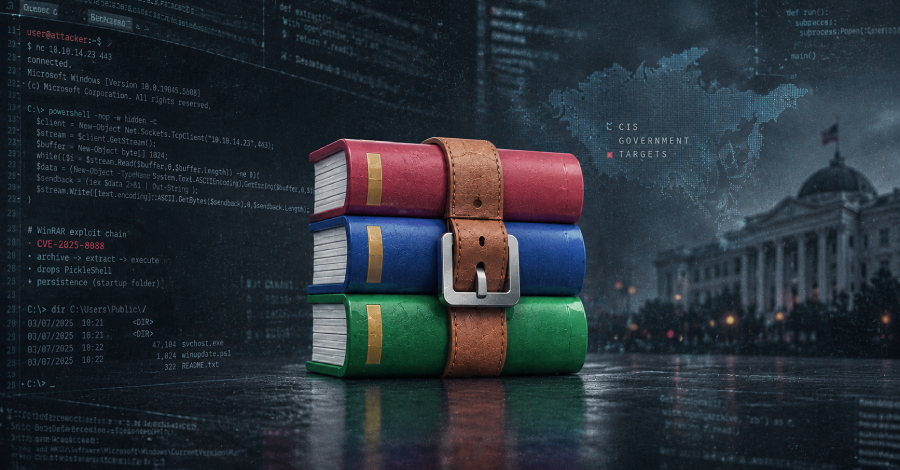
- Tháng 4/2026: Đánh dấu bước tiến mới khi nhóm bắt đầu khai thác lỗ hổng CVE-2025-8088 trong WinRAR để tự động cài đặt mã độc vào thư mục Startup của Windows.
Mở rộng phạm vi và mục tiêu
Các chuyên gia bảo mật cho biết Silent Lynx tập trung vào các quốc gia như Kazakhstan, Kyrgyzstan, Tajikistan, Turkmenistan, Uzbekistan, Armenia, Azerbaijan, Nga và Belarus. Các email phishing được thiết kế rất chuyên nghiệp, sử dụng tài liệu giả mạo liên quan đến ngoại giao, thương mại quốc tế, năng lượng và hàng không để đánh lừa nạn nhân.
Đáng chú ý, nhóm này còn có dấu hiệu mở rộng khả năng vận hành khi các thư mục staging của chúng chứa công cụ hỗ trợ Linux và các mã khai thác (exploit) cho lỗ hổng SQL injection (CVE-2025-25257) trên thiết bị Fortinet FortiWeb.
Silent Lynx được cho là có liên hệ với Kazakhstan và đã hoạt động từ ít nhất năm 2020. Các nhà nghiên cứu nhận định rằng với việc liên tục cập nhật kỹ thuật và khai thác các lỗ hổng zero-day hoặc các lỗ hổng mới, nhóm này sẽ tiếp tục là mối đe dọa thường trực đối với hạ tầng chính phủ và các cơ quan quản lý tài nguyên tại khu vực Trung Á.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.