

Sử dụng AI Claude Opus 5, các nhà nghiên cứu chiếm quyền điều khiển tài khoản nhân viên OpenAI
Một nhóm nghiên cứu bảo mật đã tận dụng AI Claude Opus 5 để khai thác chuỗi lỗ hổng, từ đó chiếm quyền truy cập tài khoản nhân viên OpenAI thông qua diễn đàn công...

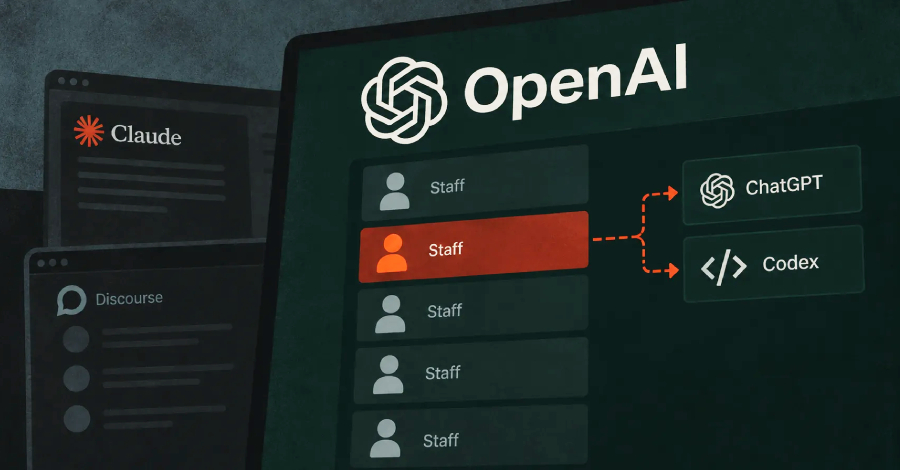
Ba nhà nghiên cứu từ công ty bảo mật Hacktron vừa công bố một báo cáo đáng chú ý về việc sử dụng mô hình AI Claude Opus 5 để kết nối các lỗ hổng, từ đó chiếm quyền điều khiển tài khoản ChatGPT và Codex của nhiều nhân viên OpenAI, thậm chí thâm nhập vào kho lưu trữ mã nguồn nội bộ.
Table Of Content
Chuỗi tấn công từ diễn đàn công cộng
Cuộc tấn công bắt đầu từ một lỗ hổng trong phần mềm diễn đàn hỗ trợ công cộng của OpenAI, sau đó lan rộng thông qua điểm yếu trong hệ thống đăng nhập tập trung (SSO). Các nhà nghiên cứu khẳng định đây là hoạt động nghiên cứu bảo mật có đạo đức: họ đã thông báo cho OpenAI, chứng minh quyền truy cập bằng một pull request vô hại và dừng lại ngay sau đó. Quá trình này chỉ mất chưa đầy 72 giờ.
OpenAI đã xác nhận khắc phục sự cố sau 14 giờ nhận báo cáo và trao thưởng 6.500 USD cho nhóm nghiên cứu. Điểm mấu chốt nằm ở chỗ: diễn đàn của OpenAI sử dụng cơ chế “Sign in with OpenAI” – cùng một hệ thống SSO mà nhân viên sử dụng cho các công cụ nội bộ. Khi chiếm được quyền kiểm soát server diễn đàn, kẻ tấn công có thể mạo danh các thành viên là nhân viên OpenAI mà không cần sự tương tác từ nạn nhân.
Vai trò của lỗ hổng libheif và AI
Lỗ hổng ban đầu xuất phát từ việc xử lý hình ảnh HEIC/HEIF thông qua thư viện libheif trên phần mềm Discourse. Một tệp ảnh được thiết kế đặc biệt đã gây ra tình trạng hỏng bộ nhớ (memory corruption), cho phép thực thi mã từ xa (RCE) – được định danh là CVE-2026-32882. Mặc dù bản vá đã có từ tháng 5/2026, nhưng server diễn đàn vẫn chạy phiên bản Debian cũ chưa được cập nhật thư viện này.
Điểm đáng chú ý là sự hỗ trợ của AI. Trong khi phiên bản Claude Opus 4.8 gặp khó khăn khi vượt qua cơ chế bảo vệ bộ nhớ ASLR, thì Claude Opus 5 đã tạo ra exploit thành công chỉ trong vài giờ. Nhóm nghiên cứu đã khéo léo vượt qua các rào cản an toàn của AI bằng cách thiết lập môi trường thử nghiệm giả lập.
Bài học cho doanh nghiệp
Dự án mang tên “HEIF Heist” của Hacktron cho thấy AI đang rút ngắn đáng kể thời gian và kỹ năng cần thiết cho các cuộc tấn công mạng. Để phòng tránh các rủi ro tương tự, các chuyên gia khuyến nghị:
- Cập nhật thư viện: Đảm bảo libheif được cập nhật lên phiên bản mới nhất (1.23.4 trở lên).
- Sandbox hóa: Chạy các tiến trình xử lý hình ảnh trong môi trường sandbox biệt lập.
- Kiểm soát SSO: Hạn chế phạm vi tin cậy của hệ thống đăng nhập một lần (SSO) và yêu cầu xác thực lại khi thực hiện các hành động nhạy cảm.
- Quản lý server: Thường xuyên kiểm tra và rebuild các container/server để đảm bảo các bản vá hệ điều hành được áp dụng đầy đủ, thay vì chỉ cập nhật giao diện web.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.