


Cảnh báo khẩn cấp: Hai lỗ hổng RCE nghiêm trọng trên PHP chuẩn bị được vá
Nhóm phát triển PHP chuẩn bị tung ra bản vá khẩn cấp cho hai lỗ hổng RCE nghiêm trọng (được định danh là php2shell) với điểm CVSS 9.2. Quản trị viên cần sẵn sàng cập nhật ngay lập...

- Giọng nữ Bắc
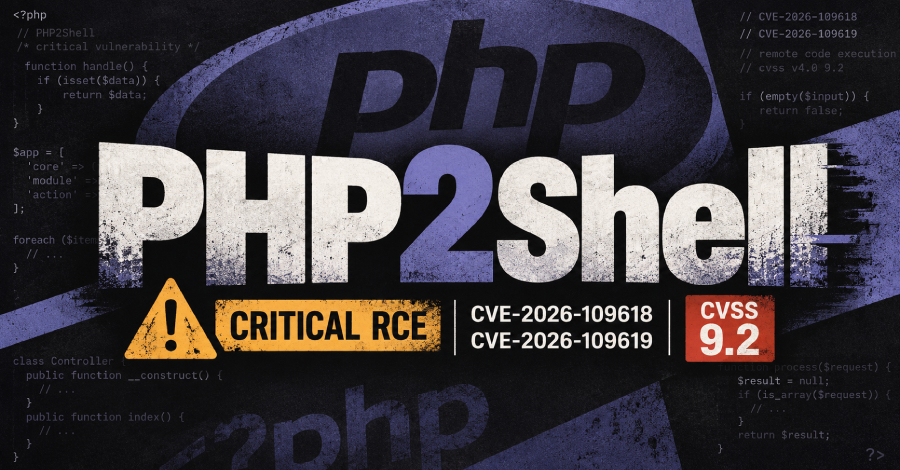
Nhóm phát triển PHP vừa phát đi thông báo về việc phát hành bản cập nhật bảo mật khẩn cấp cho hai lỗ hổng Remote Code Execution (RCE) nghiêm trọng. Các lỗ hổng này được đánh giá ở mức 9.2 trên thang điểm CVSS v4.0. Dù thông tin chi tiết chưa được công bố đầy đủ, giới chuyên gia bảo mật đã bắt đầu gọi tên bộ đôi lỗ hổng này là php2shell.
Thông tin về lỗ hổng
Hai lỗ hổng này được định danh là CVE-2026-109618 và CVE-2026-109619. Theo các nhà nghiên cứu từ watchTowr, các lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa trên máy chủ mục tiêu. Hiện tại, chưa có báo cáo nào về việc các lỗ hổng này bị khai thác trong thực tế (in-the-wild).
Bản vá dự kiến sẽ chỉ được cung cấp cho các nhánh PHP vẫn còn trong thời hạn hỗ trợ, bao gồm các phiên bản 8.2, 8.3, 8.4 và 8.5. Các phiên bản cũ hơn như 8.1, 8.0, 7.x và 5.x đã kết thúc vòng đời hỗ trợ (End of Life) và sẽ không nhận được bản vá chính thức từ nhà cung cấp.
Khuyến nghị cho quản trị viên
Trong thời gian chờ đợi bản vá chính thức, các chuyên gia bảo mật khuyến nghị quản trị viên hệ thống thực hiện các bước chuẩn bị sau:
- Kiểm kê hệ thống: Rà soát toàn bộ các cài đặt PHP, bao gồm cả PHP được tích hợp sẵn trong các thiết bị phần cứng, phần mềm Windows hoặc các bảng điều khiển như cPanel, Plesk.
- Lên kế hoạch cập nhật: Sẵn sàng triển khai bản vá ngay khi được phát hành. Ưu tiên các hệ thống tiếp xúc trực tiếp với internet.
- Cô lập hệ thống cũ: Đối với các máy chủ đang chạy phiên bản PHP đã hết hạn hỗ trợ, cần đưa hệ thống ra khỏi môi trường internet hoặc đặt sau tường lửa ứng dụng web (WAF) và VPN cho đến khi có giải pháp thay thế.
- Giám sát hành vi bất thường: Theo dõi các tiến trình như
php-fpm,php-cgi,httpdhoặcapache2. Cảnh giác nếu thấy các tiến trình này khởi chạy shell, trình thông dịch hoặc các công cụ tải xuống lạ. - Phản ứng sự cố: Nếu phát hiện dấu hiệu bị xâm nhập, hãy cô lập ngay máy chủ, lưu lại log của web server và PHP để phục vụ công tác điều tra, tìm kiếm các web shell hoặc tệp tin lạ trong thư mục web root.
Hiện tại, cộng đồng bảo mật vẫn đang chờ đợi thông tin chi tiết về các phiên bản bị ảnh hưởng cụ thể và yêu cầu cấu hình để khai thác từ phía nhóm phát triển PHP.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.