

Cảnh báo: Hai lỗ hổng zero-day RCE trên Citrix NetScaler đang bị khai thác tích cực
Công ty bảo mật watchTowr vừa phát đi cảnh báo về hai lỗ hổng zero-day nghiêm trọng trên Citrix NetScaler ADC và Gateway, cho phép kẻ tấn công thực thi mã từ xa (RCE) và đang bị khai thác trong thực...

- Giọng nữ Bắc
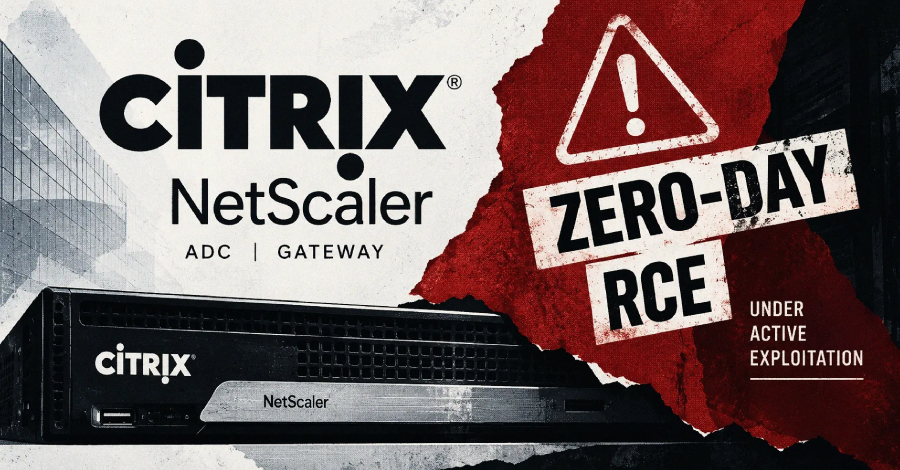
Cộng đồng an ninh mạng đang đối mặt với mối đe dọa mới khi hai lỗ hổng zero-day trên các thiết bị Citrix NetScaler ADC và NetScaler Gateway bị phát hiện đang bị khai thác tích cực. Thông tin này được công bố bởi công ty bảo mật watchTowr vào ngày 26/9/2026.
Hiện tại, Citrix vẫn chưa đưa ra xác nhận chính thức hay phát hành bản vá cho các lỗ hổng này. Trước tình hình đó, nhiều quản trị viên hệ thống đã quyết định tạm thời ngắt kết nối các thiết bị NetScaler khỏi mạng để đảm bảo an toàn thay vì chờ đợi bản cập nhật.
Mối đe dọa từ lỗ hổng RCE
Các thiết bị NetScaler ADC và NetScaler Gateway đóng vai trò quan trọng tại biên mạng doanh nghiệp, đảm nhận các tác vụ như VPN, truy cập từ xa, cân bằng tải và xác thực người dùng. Việc tồn tại lỗ hổng cho phép thực thi mã từ xa (RCE) khiến các thiết bị này trở thành mục tiêu hàng đầu của kẻ tấn công.
Theo watchTowr, các lỗ hổng này hoàn toàn khác biệt với lỗ hổng bypass xác thực (CVE-2026-19490) đã được Citrix khắc phục vào tháng 8 vừa qua. Các chuyên gia bảo mật nhấn mạnh rằng đây là những lỗ hổng chưa có bản vá, và việc khai thác đã diễn ra trước khi bất kỳ giải pháp khắc phục nào được đưa ra.
Khuyến nghị cho quản trị viên
Trong bối cảnh chưa có thông báo chính thức từ nhà sản xuất, các tổ chức đang sử dụng NetScaler cần cân nhắc kỹ lưỡng việc duy trì hoạt động của thiết bị. Một số chuyên gia khuyến nghị các bước xử lý tạm thời như sau:
- Cô lập thiết bị: Tạm thời ngắt kết nối thiết bị khỏi internet nếu không thực sự cần thiết.
- Bảo tồn bằng chứng: Nếu nghi ngờ hệ thống đã bị xâm nhập, hãy lưu lại các bản snapshot, log từ syslog server, NetScaler Console và các gói hỗ trợ kỹ thuật trước khi thực hiện bất kỳ thay đổi nào.
- Thay đổi thông tin xác thực: Đổi mật khẩu cho tất cả các tài khoản dịch vụ, tài khoản người dùng đã đăng nhập qua thiết bị, đồng thời thu hồi các chứng chỉ và khóa riêng tư (private keys).
- Tuân thủ nguyên tắc bảo mật: Tuyệt đối không để giao diện quản trị (Management Services) tiếp xúc trực tiếp với internet công cộng.
Hiện tại, Citrix vẫn chưa đưa ra bình luận cụ thể về vấn đề này. Các quản trị viên được khuyến cáo theo dõi sát sao các kênh thông báo chính thức từ nhà cung cấp để cập nhật bản vá ngay khi có sẵn.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.