

Quản trị AI Agents: Giải pháp kiểm soát Shadow AI và ngăn chặn lạm dụng quyền truy cập
Sự bùng nổ của các AI agents trong doanh nghiệp đang tạo ra những rủi ro bảo mật mới. Tìm hiểu cách quản trị danh tính và kiểm soát quyền truy cập để ngăn chặn các mối đe dọa từ Shadow...

- Giọng nữ Bắc
Các AI agents đang được triển khai vào môi trường sản xuất với tốc độ chóng mặt, vượt xa khả năng kiểm soát của các đội ngũ an ninh mạng. Chúng kết nối trực tiếp với các ứng dụng, xử lý dữ liệu nhạy cảm và thực thi lệnh trên nhiều hệ thống kinh doanh mà không phải lúc nào cũng tuân thủ các tiêu chuẩn bảo mật khắt khe như người dùng là con người.
Table Of Content
Thách thức từ AI Agents trong doanh nghiệp
Theo báo cáo Global CISO Insights 2026 từ Okta, chỉ có 47% các CISO tự tin rằng họ có thể nhận diện được toàn bộ AI agents đang hoạt động trong hệ thống của mình. Đáng lo ngại hơn, ngay cả khi đã có khả năng hiển thị, khoảng 80% chuyên gia vẫn lo ngại về tình trạng lạm dụng quyền truy cập (excessive access) không được kiểm soát chặt chẽ.
Vấn đề cốt lõi không chỉ nằm ở việc phát hiện ra sự tồn tại của AI agents, mà là khả năng kiểm soát những gì chúng có thể thực hiện.
Vượt qua các mô hình kiểm soát lỗi thời
Nhiều tổ chức hiện nay vẫn đang quản lý AI agents bằng các cơ chế dành cho tài khoản dịch vụ truyền thống. Chỉ khoảng 25% doanh nghiệp áp dụng khung bảo mật chuyên biệt cho AI, trong khi 21% vẫn sử dụng chung thông tin đăng nhập hoặc các tài khoản dịch vụ có quyền hạn quá rộng.
Điều này dẫn đến những lỗ hổng nghiêm trọng trong việc quản trị:
- Không xác định được chủ sở hữu và mục đích của agent.
- Khó khăn trong việc thu hồi quyền truy cập mà không làm gián đoạn dịch vụ.
- Thiếu quy trình đánh giá quyền hạn định kỳ.
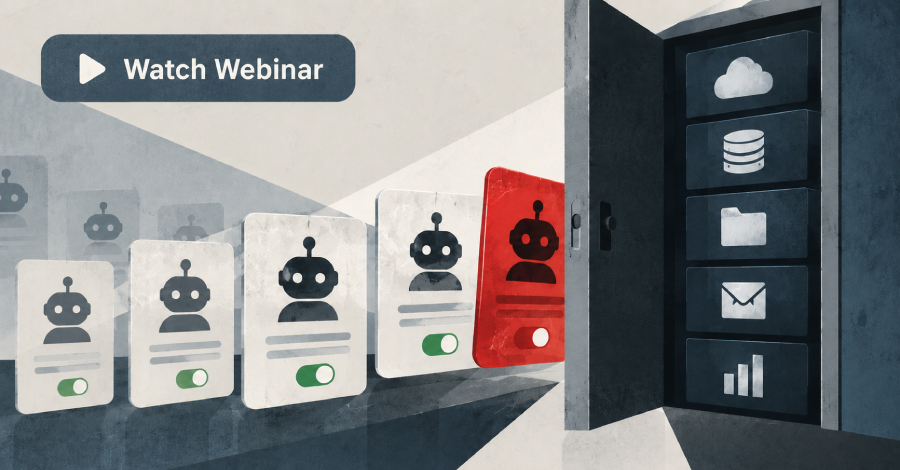
Mô hình tối ưu hiện nay là coi mỗi AI agent như một danh tính độc lập (first-class identity), với chủ sở hữu riêng, quyền hạn được xác định rõ ràng và vòng đời quản lý cụ thể.
Kiểm soát Shadow AI thay vì chỉ chặn đứng
Việc cố gắng chặn mọi công cụ AI không được phê duyệt (Shadow AI) có thể làm chậm quá trình đổi mới của doanh nghiệp. Thay vào đó, các đội ngũ bảo mật cần một phương pháp tiếp cận chủ động: khám phá, phân loại, gán quyền sở hữu và đưa chúng vào hệ thống quản trị danh tính tập trung.
Các tổ chức có năng lực quản trị danh tính tốt thường ít gặp rủi ro hơn với Shadow AI và có khả năng phản ứng nhanh hơn trước các tác nhân độc hại. Bảo mật cho AI agents thực chất chính là bài toán quản trị danh tính (Identity Governance) trong kỷ nguyên mới.
Để hiểu sâu hơn về cách thiết lập các chính sách kiểm soát và giảm thiểu rủi ro từ AI agents, các chuyên gia bảo mật có thể tham gia buổi hội thảo trực tuyến do Matt Immler, Regional CSO tại Okta, dẫn dắt để nắm bắt các chiến lược thực tiễn nhất.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.