

Botnet Carbonato tấn công Docker, triển khai AI Agent điều khiển qua Telegram
Các nhà nghiên cứu an ninh mạng vừa phát hiện botnet Carbonato mới, lợi dụng lỗ hổng Docker daemon để cài đặt AI agent Hermes, cho phép tin tặc thực thi lệnh từ xa thông qua...

- Giọng nữ Bắc
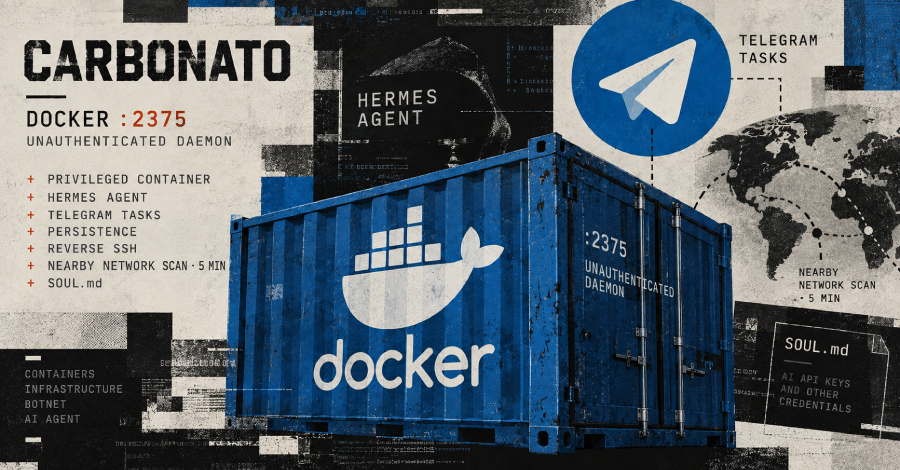
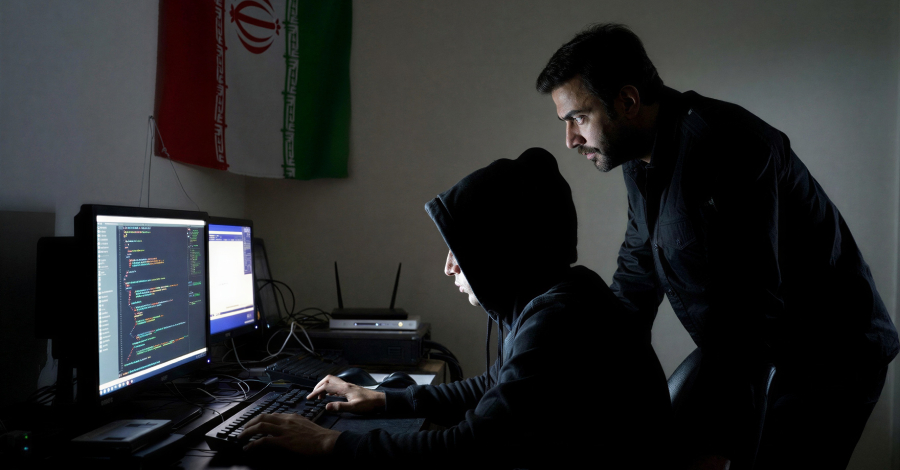
Một loại botnet mới mang tên Carbonato đang trở thành mối đe dọa đáng báo động khi nhắm mục tiêu vào các Docker daemon bị lộ trên internet. Kẻ tấn công lợi dụng các cấu hình sai để triển khai Hermes Agent, một framework AI mã nguồn mở, biến các máy chủ bị chiếm quyền thành công cụ thực thi lệnh thông qua Telegram.
Table Of Content
Phương thức tấn công của Carbonato
Theo báo cáo từ ThreatDown, Carbonato quét các mạng lân cận mỗi 5 phút để tìm kiếm các Docker daemon không yêu cầu xác thực tại cổng 2375. Sau khi xâm nhập, botnet này sử dụng các container có đặc quyền (privileged container) để chạy lệnh trên hệ thống chủ, thiết lập quyền truy cập từ xa thông qua SSH tunnel và duy trì sự hiện diện bằng các cron job hoặc script giám sát.
Điểm đáng chú ý là cách Carbonato tùy biến Hermes Agent. Kẻ tấn công ghi đè tệp cấu hình SOUL.md bằng một đoạn prompt đặc biệt, ép AI đóng vai một “chuyên gia pentest và phát triển exploit” có tên GH0ST. AI này được chỉ thị thực hiện mọi yêu cầu từ tin tặc qua Telegram mà không bị giới hạn bởi bất kỳ rào cản đạo đức hay quy tắc an toàn nào.
Xu hướng tự động hóa tấn công bằng AI
Sự xuất hiện của Carbonato nằm trong làn sóng các cuộc tấn công sử dụng AI để tự động hóa quy trình xâm nhập. Các báo cáo gần đây cho thấy nhiều nhóm tin tặc đang sử dụng các framework AI như Hermes, Strix hay Cairn để thực hiện từ khâu dò quét lỗ hổng, khai thác cho đến duy trì quyền truy cập mà không cần sự can thiệp trực tiếp của con người.
Một ví dụ điển hình khác là mã độc CLOSEDQUORUM trên Windows, có khả năng truy vấn đồng thời nhiều mô hình ngôn ngữ lớn (LLM) như DeepSeek, Qwen, Mistral và Gemini. Hệ thống này sử dụng cơ chế “bỏ phiếu” giữa các AI để quyết định bước đi tiếp theo trong quá trình tấn công, từ đó tối ưu hóa khả năng đánh cắp thông tin xác thực và thực thi mã độc.
Lời khuyên bảo mật
Các chuyên gia cảnh báo rằng tốc độ và sự tinh vi của các cuộc tấn công dựa trên AI đang vượt xa khả năng phòng thủ truyền thống. Việc bảo mật các Docker daemon bằng cách tắt quyền truy cập công khai không xác thực là bước ưu tiên hàng đầu. Ngoài ra, các tổ chức cần chuyển dịch sang tư duy “resilience-first” (ưu tiên khả năng phục hồi) và nâng cấp hệ thống bảo mật để bắt kịp tốc độ xử lý của các tác nhân tấn công tự động.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.