

Lunex Stealer: Mã độc lợi dụng driver AMD để vô hiệu hóa bảo mật và đánh cắp dữ liệu
Chiến dịch tấn công mới từ nền tảng Lunex đang sử dụng kỹ thuật BYOVD để khai thác driver AMD, từ đó vô hiệu hóa các giải pháp bảo mật và đánh cắp thông tin nhạy cảm từ trình...

- Giọng nữ Bắc
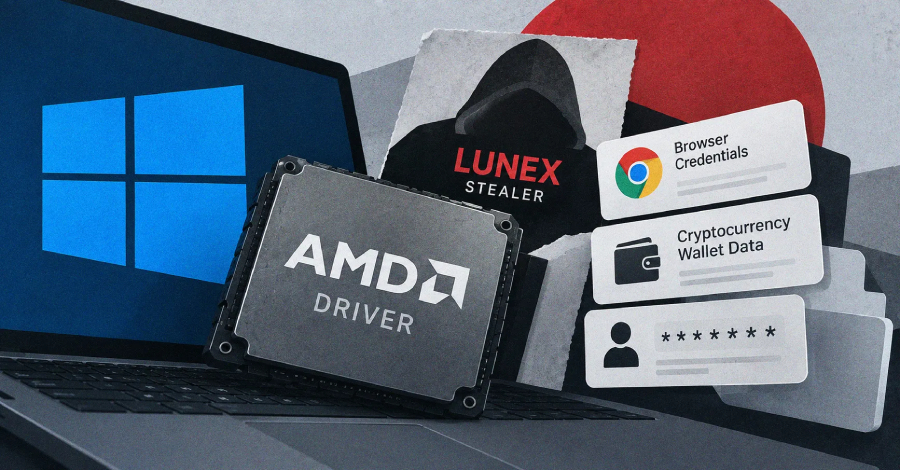
Các nhà nghiên cứu an ninh mạng từ Ontinue vừa phát hiện một chiến dịch tấn công tinh vi nhắm vào người dùng nói tiếng Ukraine, sử dụng nền tảng Malware-as-a-Service (MaaS) có tên là Lunex. Mã độc này, được biết đến với tên gọi Psychedelic Stealer, không chỉ đánh cắp thông tin mà còn sử dụng kỹ thuật Bring Your Own Vulnerable Driver (BYOVD) để qua mặt các phần mềm bảo mật.
Table Of Content
Quy trình tấn công 4 giai đoạn
Cuộc tấn công bắt đầu bằng các trang web giả mạo CAPTCHA (kiểu ClickFix) để lừa người dùng tải về các tệp tin MSI độc hại. Quy trình lây nhiễm bao gồm:
- Bypass UAC: Sử dụng đối tượng COM CMSTPLUA để vượt qua kiểm soát tài khoản người dùng trên Windows.
- Khai thác Driver (BYOVD): Điểm đáng chú ý nhất là việc lợi dụng lỗ hổng CVE-2023-20598 trong driver PDFWKRNL.sys của AMD Radeon. Thay vì tắt các tiến trình bảo mật, mã độc này vô hiệu hóa khả năng giám sát của chúng, khiến các giải pháp EDR vẫn chạy nhưng hoàn toàn “mù” trước các hành vi độc hại.
- Triển khai Payload: Tải xuống mã độc chính để đánh cắp dữ liệu.
Khả năng đánh cắp dữ liệu toàn diện
Sau khi xâm nhập thành công, Lunex Stealer thực hiện hàng loạt hành vi nguy hiểm:
- Đánh cắp thông tin: Thu thập mật khẩu, cookie từ 7 trình duyệt dựa trên nhân Chromium (Chrome, Edge, Brave, Opera, v.v.).
- Ví tiền điện tử: Tấn công cả ví desktop (Bitcoin Core, Exodus…) và ví mở rộng trên trình duyệt (MetaMask, OKX…).
- Duy trì quyền truy cập: Thiết lập Native Messaging Host (NMH) dựa trên PowerShell, cho phép kẻ tấn công thực thi lệnh từ xa, đọc/ghi tệp tin và duy trì sự hiện diện ngay cả khi trình duyệt hoặc hệ thống khởi động lại.
- Thao túng trình duyệt: Tiêm các tiện ích mở rộng độc hại thông qua việc sửa đổi tệp cấu hình bảo mật của Chrome, giành quyền kiểm soát toàn bộ hoạt động duyệt web của nạn nhân.
Mở rộng quy mô toàn cầu
Dữ liệu từ các bảng điều khiển C2 cho thấy Lunex đang mở rộng nhanh chóng. Từ tháng 6/2026, các nhà nghiên cứu đã phát hiện 28 bảng điều khiển độc lập tại 13 quốc gia. Điều này cho thấy Lunex không chỉ là một công cụ đơn lẻ mà là một nền tảng dịch vụ đang được bán cho nhiều nhóm tội phạm mạng khác nhau. Ngoài việc đánh cắp dữ liệu, nền tảng này còn hỗ trợ các chiến dịch phishing giả mạo thương hiệu.
Các chuyên gia cảnh báo rằng dù driver PDFWKRNL.sys đã được liệt kê trong dự án LOLDrivers, nhưng các cơ chế bảo vệ như HVCI hay danh sách chặn driver của Microsoft vẫn chưa ngăn chặn hiệu quả biến thể này. Người dùng được khuyến cáo luôn cập nhật phần mềm và cẩn trọng với các trang web yêu cầu xác thực CAPTCHA bất thường.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.